Wat is een GRC-systeem?
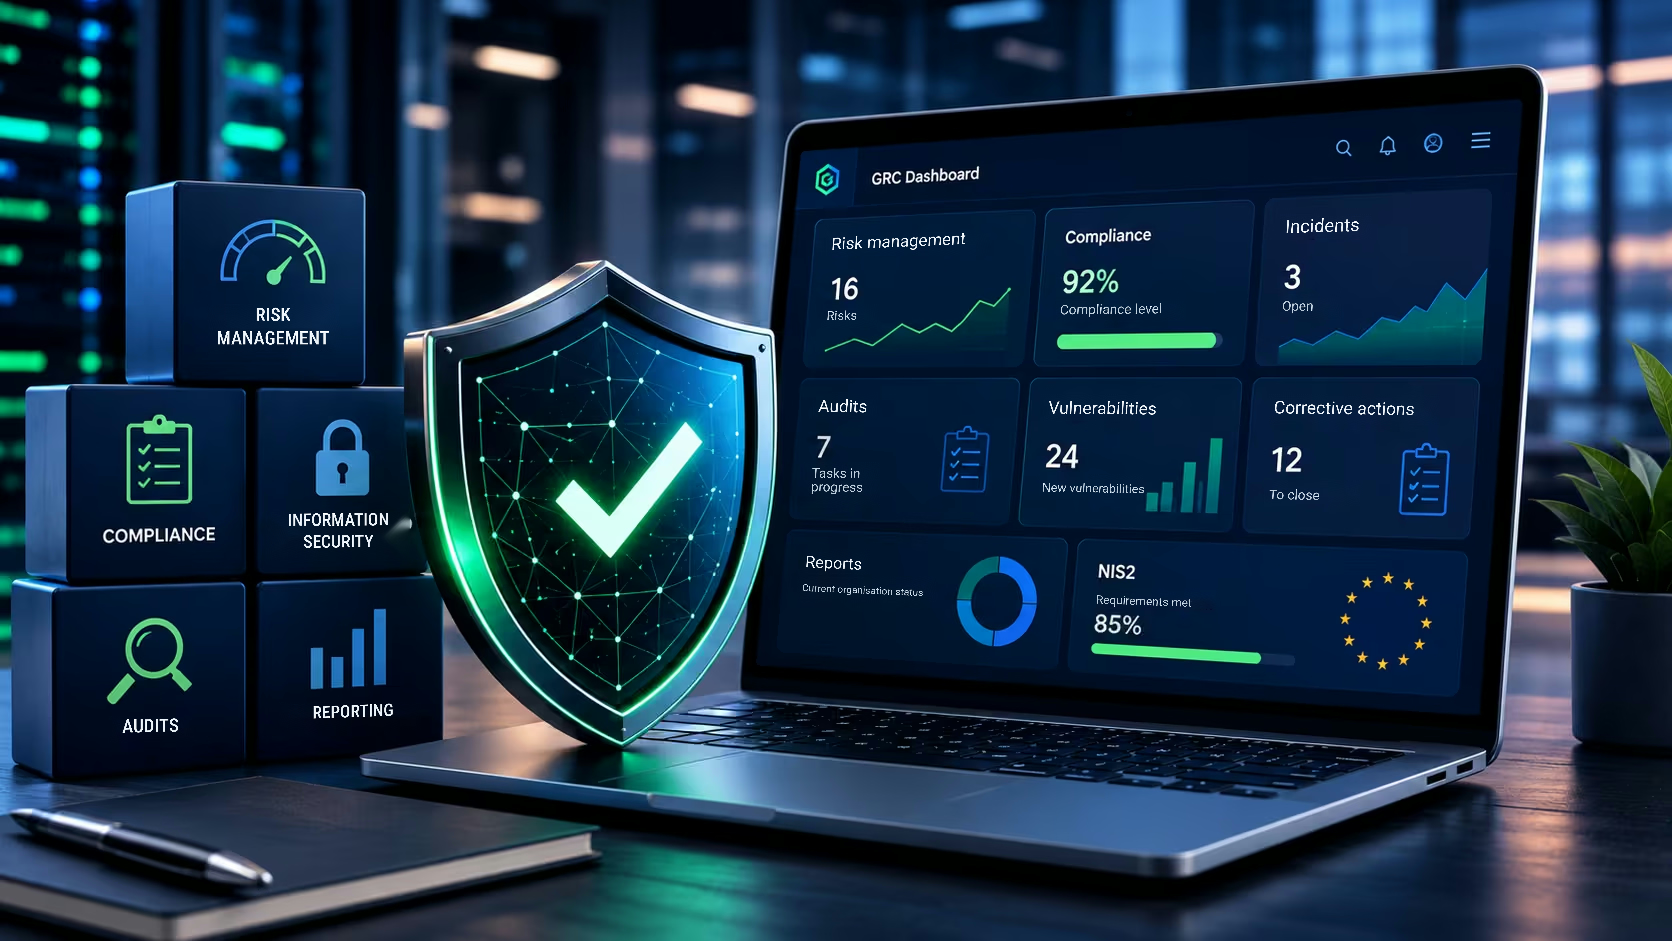
GRC-software combineert bestuur van de organisatie, risicomanagement en naleving van regelgeving in één platform. In plaats van aparte spreadsheets voor risico’s, audits, incidenten en documentatie heeft de organisatie één systeem dat deze informatie verbindt.
In de praktijk ondersteunt een GRC-systeem risicomanagement, het bewaken van naleving van regelgeving, audits, de afhandeling van incidenten en rapportage. Organisaties hebben niet langer talrijke verspreide Excel-spreadsheets en aparte toepassingen nodig.
Een modern platform ondersteunt ook de samenwerking tussen IT, beveiliging, compliance, audit en directie, en biedt één samenhangend beeld.
Meer lezen: Wat is GRC? Een volledige handleiding voor Governance, Risk & Compliance.
Waarom voeren organisaties GRC-systemen in?
Nog maar enkele jaren geleden hielden veel organisaties risicoregisters, complianceactiviteiten en auditbevindingen in aparte documenten bij. Regelgeving zoals NIS2 en DORA heeft deze aanpak steeds minder doeltreffend gemaakt.
GRC-systemen worden daarom niet alleen ingevoerd door grote ondernemingen, maar ook door middelgrote organisaties en publieke entiteiten.
Veelvoorkomende redenen zijn:
- informatie over risico centraliseren,
- naleving van regelgeving beheren,
- complianceprocessen automatiseren,
- herstel bewaken,
- audits uitvoeren,
- rapportage aan de directie,
- voorbereiding op NIS2 en ISO 27001.
De organisatie krijgt betere controle over processen en reageert sneller op opkomende dreigingen.
Hoe werkt GRC-software?
Moderne GRC-software verzamelt informatie uit verschillende delen van de organisatie en toont die op één plaats. Teams voor beveiliging en compliance kunnen gegevens sneller analyseren, actie plannen en voortgang bewaken.
Gebruikelijke modules zijn:
- risicomanagement,
- compliance,
- analyse van kwetsbaarheden,
- incidentbeheer,
- audits,
- herstel,
- inventaris van activa,
- rapportage en dashboards.
GRC-software kan helpen informatie te ordenen en samenvattingen voor de directie voor te bereiden. Controleer automatisering, wijzigingshistorie, meldingen en rapporten in de concrete oplossing.
Wat zijn de voordelen van een GRC-platform?
Een GRC-platform heeft voordelen voor zowel operationele teams als de directie.
De belangrijkste voordelen zijn:
- gestructureerde processen voor risicomanagement,
- eenvoudiger beheer van compliance,
- betere controle op de uitvoering van acties,
- snellere voorbereiding van audits,
- doeltreffendere rapportage,
- gecentraliseerde documentatie,
- minder handmatig werk.
GRC ondersteunt ook beslissingen op basis van actuele gegevens, in plaats van verspreide informatie in verschillende hulpmiddelen.
GRC-software en de eisen van NIS2
Voorbereiding op nieuwe wettelijke eisen is een belangrijke reden om GRC in te voeren.
NIS2 vereist risicomanagement, bewaking van compliance, documentatie en melding van incidenten. Hoewel geen specifiek IT-systeem wordt voorgeschreven, vereenvoudigt GRC deze verplichtingen sterk.
Organisaties kunnen non-conformiteit sneller vaststellen, de voortgang van de invoering volgen en rapporten voorbereiden voor de directie en auditors.
Waarop let u bij de keuze van GRC-software?
Er zijn veel platforms, maar niet elke oplossing past bij elke organisatie. Bepaal de behoeften van de organisatie en de toepasselijke wettelijke eisen voordat u een systeem kiest.
Een goed GRC-systeem moet het dagelijkse werk van gebruikers ondersteunen, in plaats van extra administratie te creëren.
Let op:
- gecentraliseerd risicomanagement,
- ondersteuning van complianceprocessen,
- ondersteuning van NIS2, ISO 27001 en DORA,
- beheer van kwetsbaarheden en incidenten,
- mogelijkheden voor audits,
- automatisering van processen en werkstromen,
- duidelijke rapporten en dashboards,
- gemak van configuratie en uitbreiding.
Controleer ook de integratie met bestaande systemen. Zo voorkomt u verspreide gegevens en blijven processen consistent.
Hoe u de functionaliteit van een GRC-platform beoordeelt
Gebruik uw eigen voorbeelden en verlaat u niet op functielijsten. Drie scenario’s van de organisatie en één demonstratie met realistische voorbeeldgegevens volstaan.
| Onderdeel | Vraag op de checklist | Hoe u dit in een demonstratie test |
|---|---|---|
| Risicoregister | Heeft elk risico een eigenaar, een termijn, een behandelplan en een beoordelingsdatum? | Vraag om één risico toe te voegen en het aan een activum en een proces toe te wijzen |
| Relaties | Kunnen afhankelijkheden tussen dienst, proces en activum worden vastgelegd? | Vraag de beschikbare manier te zien om relaties te documenteren, zonder een graaf te veronderstellen |
| Incidenten | Kunnen een incident en een inbreuk in verband met persoonsgegevens in één registratie worden afgehandeld? | Doorloop één incident van melding tot afsluiting |
| Wettelijke termijnen | Kan het hulpmiddel helpen toepasselijke termijnen en uitzonderingen te documenteren? | Controleer 24 en 72 uur vanaf detectie en één maand vanaf de melding voor een significant incident onder het algemene regime; zie de FAQ voor uitzonderingen |
| Leveranciers | Hebben contracten, certificaten en risicobeoordelingen van leveranciers data en herinneringen? | Voeg een leverancier toe met een contract dat over één maand afloopt |
| Audit | Leiden auditbevindingen tot corrigerende acties met eigenaren? | Sluit één afwijking af via een actie |
| Rapporten | Worden rapporten voor de directie gegenereerd uit systeemgegevens? | Genereer een directiebeoordeling of een PDF-rapport |
| Gegevens | Waar worden gegevens bewaard, en kunnen ze worden geëxporteerd? | Vraag naar serverlocaties, export naar Excel en PDF en de verwerkersovereenkomst |
Vraag ook wie na de invoering vragen beantwoordt en binnen welke termijn.
Risico en compliance integreren: welke GRC-integraties zijn van belang?
GRC-integraties dienen één doel: het opnieuw handmatig invoeren van gegevens vermijden. Vier soorten verbindingen zijn bijzonder nuttig.
- Openbare registers. CyberSonar24 haalt bedrijfsgegevens op bij het Poolse GUS met de fiscale identificatie NIP.
- CyberSonar24 ondersteunt het importeren van kwetsbaarheden uit NVD/CVE. Controleer ondersteunde formaten, scannerbronnen en de bijwerkfrequentie voor de gekozen uitrol.
- Gebruikersdirectory. CyberSonar24 ondersteunt synchronisatie van gebruikers met AD/LDAP. Spreek de omvang van de uitrol af zonder single sign-on of een bepaald abonnement te veronderstellen.
- Bestanden en rapporten. Controleer ondersteunde formaten voor import, export en rapporten aan de hand van uw eigen voorbeeld voor de gekozen uitrol.
Controleer vóór aankoop welke integraties direct werken en welke een apart project nodig hebben.
Hoe u ondersteuning bij de invoering van GRC aanvraagt
Ondersteuning bij de invoering van risicomanagement wordt meestal samen met het platform in vier stappen aangeschaft. Deze volgorde voorkomt de aankoop van een hulpmiddel waarvan de omvang niet bij uw verplichtingen past.
- Begin met het vaststellen van verplichtingen en lacunes. CyberSonar24 Audit Zero is een eerste zelfbeoordeling, geen wettelijke audit, certificering of bevestiging van naleving. Controleer de voorwaarden van de dienst vóór gebruik.
- Demonstratie met voorbeeldgegevens. De leverancier toont uw scenario’s in het systeem, zoals in de tabel hierboven.
- Leveringsmodel en omvang van de ondersteuning kiezen. Clouddienst of installatie op de servers van de organisatie; aantal eenheden; training van het team; ondersteuning bij de eerste registers.
- Contract en invoeringsplan. Neem een planning op, verantwoordelijke personen aan beide zijden en een verwerkersovereenkomst.
Spreek training en ondersteuning voor CyberSonar24 na een demonstratie in het contract af. Boek een demonstratie.
Waar haalt een middelgrote organisatie in Polen een platform voor risico en compliance vandaan?
Kies een leverancier die de Poolse regelgeving begrijpt en uw toepassing kan tonen vóór ondertekening van het contract. Middelgrote organisaties in Polen controleren vijf voorwaarden:
- software en documentatie in het Pools, met de terminologie van de Poolse wet ter uitvoering van NIS2 (KSC) en de AVG,
- uitrol in de cloud of op de eigen servers van de klant (on-premises), met verwerkingslocaties die in het contract zijn afgesproken,
- een verwerkersovereenkomst voor persoonsgegevens,
- een factuur met btw en ondersteuning van inkoop door publieke instellingen,
- een demonstratie en een proefomgeving vóór aankoop.
CyberSonar24 kan risicomanagement en compliance ondersteunen. Het draait in de cloud of op de eigen servers van de klant (on-premises). Spreek de omvang van de uitrol en de verwerkingslocaties in het contract af. Zie sectoren die onder de Poolse wet ter uitvoering van NIS2 vallen, met uitgewerkte voorbeelden voor software voor risico en compliance in ziekenhuizen en waterbedrijven.
Hoe u beoordelingen van platforms voor risico en compliance verifieert
De meest betrouwbare terugkoppeling komt van een organisatie die op de uwe lijkt en het systeem dagelijks gebruikt. Onlinebeoordelingen gaan zelden in op Poolse regelgeving en de publieke sector.
Voordat u een platform kiest:
- vraag de leverancier om een contact in dezelfde sector, met toestemming van die organisatie,
- vraag wie het systeem bij die klant beheert en hoeveel tijd dat kost,
- test de proefomgeving zelf en verlaat u niet alleen op een demonstratie,
- verifieer dat beoordelingen dezelfde versie en hetzelfde uitrolmodel betreffen.
Veelgemaakte fouten bij de keuze van GRC
Een GRC-platform is een langetermijninvestering. De beslissing mag niet alleen op prijs of op het aantal functies steunen.
Veelvoorkomende fouten zijn:
- een systeem kiezen zonder de behoeften van de organisatie te analyseren,
- zich alleen op het huidige project richten,
- geen mogelijkheid tot uitbreiding,
- een te complexe interface,
- geen procesautomatisering,
- integraties over het hoofd zien,
- onvoldoende mogelijkheden voor rapportage.
De organisatie gebruikt dan slechts een deel van de functionaliteit, en het systeem ondersteunt risicomanagement en compliance niet doeltreffend.
Voor wie is GRC-software bedoeld?
Moderne GRC-software dient zowel de publieke als de private sector. Gebruikers zijn nu ook middelgrote organisaties die zich op nieuwe regelgeving voorbereiden, en niet alleen de grootste ondernemingen.
Gebruikelijke gebruikers zijn:
- exploitanten van essentiële diensten,
- entiteiten die onder NIS2 vallen,
- ziekenhuizen en zorgaanbieders,
- organen van het openbaar bestuur,
- fabrikanten,
- energiebedrijven,
- aanbieders van digitale diensten.
Een GRC-platform is nuttig overal waar risico, compliance en informatiebeveiliging moeten worden verbonden.
CyberSonar24 biedt modules voor de AVG, GRC (NIS2/KSC), de AI Act, DORA en ISO/IEC 27001. De aansluiting bij de verplichtingen van een concrete organisatie vereist een afzonderlijke beoordeling. Informatie over sectoren: openbaar bestuur. Twee uitgewerkte voorbeelden zijn ziekenhuizen en waterbedrijven.
Een toepassingsvoorbeeld van GRC
Hypothetisch voorbeeld, geen implementatie bij een klant. Een organisatie bereidt zich voor op de eisen van NIS2. IT houdt een register van kwetsbaarheden bij, kwaliteit beheert de documentatie en complianceteams volgen wetswijzigingen. De beschreven voordelen zijn aannames van het voorbeeld, geen gemeten resultaten bij klanten.
Elk team gebruikt andere hulpmiddelen. Rapportage aan de directie vereist daardoor het handmatig verzamelen van gegevens uit meerdere bronnen.
Na de invoering van GRC-software komen alle gegevens over risico, compliance, kwetsbaarheden, incidenten en herstel in één platform. Beslissingen worden sneller, het bewaken van taken doeltreffender en de voorbereiding van audits eenvoudiger.
Samenvatting: is de invoering van GRC-software de moeite waard?
Groeiende wettelijke eisen en cyberdreigingen maken risicomanagement en compliance op basis van spreadsheets steeds minder doeltreffend.
GRC-software kan helpen informatie te ordenen en samenvattingen voor de directie voor te bereiden. Controleer automatisering, wijzigingshistorie, meldingen en rapporten in de concrete oplossing.
Kies een platform niet alleen op het aantal functies, maar ook op schaalbaarheid, gebruiksgemak en aansluiting bij de organisatie. Een goed ingevoerde oplossing ondersteunt de dagelijkse samenwerking in het team en de eisen van NIS2, ISO 27001 en DORA.