

Incidenten en risicogebeurtenissen
Registratie, classificatie en melding van een incident
Registratie, classificatie en afhandeling van incidenten. Datalekken staan in dezelfde module.

Met CyberSonar24 helpen wij de cyberweerbaarheid van organisaties te versterken.
01 · Modules van het platform
CyberSonar24 bestaat uit modules die dezelfde registers delen. Een asset die u één keer invoert, is zichtbaar in de risicobeoordeling, in een incident, in het bedrijfscontinuïteitsplan en in het register van verwerkingsactiviteiten. U begint met wat de wet vereist en voegt verdere gebieden toe zonder gegevens te verplaatsen.
Producten van het platform
01
Identificatie, beoordeling en monitoring van risico’s ten opzichte van assets en processen, een risicomatrix en periodieke reviews.
02
Systemen, apparaten en informatie samen met de processen die ervan afhangen, en een afhankelijkhedengraaf.
03
Kriticiteitsanalyse van processen met een aanvaardbare uitvaltijd en aanvaardbaar gegevensverlies, bedrijfscontinuïteits- en uitwijkplannen conform ISO 22301, en een testschema met herinneringen.
04
Registratie, classificatie en melding van een incident. Datalekken in dezelfde module.
05
Kwetsbaarheden uit de NVD gekoppeld aan de asset, beoordeling van de kriticiteit en herstelacties.
06
Beoordeling en monitoring van leveranciers in de hele toeleveringsketen, en bijhouden van certificaten.
07
Een auditprogramma, aanbevelingen, corrigerende maatregelen en een directiebeoordeling.
08
Acties volgen uit risico’s, kwetsbaarheden en wettelijke eisen. Elke actie heeft een eigenaar en een termijn, en de voortgang is direct zichtbaar.
09
Een centrale plek voor beleid, procedures, instructies en documentatie van het managementsysteem.
10
Een e-learningportaal met toets en certificaat, training toegewezen aan rollen en het trainingsniveau zichtbaar voor het management.
11
Registratie van de autorisatiematrix en het beleid voor toegangsbeheer.
12
Bewaking van alle termijnen, audits, tests en reviews.
Integraties. Gegevens van organisaties en leveranciers uit openbare registers (GUS), een dagelijkse controle van de NVD-kwetsbaarhedendatabase, import van assets en leveranciers uit Excel-bestanden, export naar Excel en pdf. Bij installatie op de servers van de organisatie ook Active Directory. (alleen van toepassing op Poolse bedrijven)
Specificatie02 · Meetbare resultaten van de implementatie
De Poolse wet ter uitvoering van NIS2 (KSC) (Dz.U. 2026 poz. 252) legt essentiële en belangrijke entiteiten in elke sector verplichtingen en termijnen op. In CyberSonar24 heeft elk daarvan een vaste plek: een register, een verantwoordelijke en een herinnering.
Significant incident
24 uur
De eerste informatie over een significant incident. Het incident wordt in één module vastgelegd en het systeem vraagt om een melding aan het CSIRT wanneer het een essentiële dienst betreft.
72 uur
Het meldingssjabloon en de koppelingen van het incident met assets, processen, risico’s en leveranciers liggen klaar. Een belangrijke entiteit die een publieke entiteit is, dient alleen de melding binnen 72 uur in (art. 12c).
1 maand
De termijn voor het eindrapport over de afhandeling van een significant incident volgens de Poolse wet ter uitvoering van NIS2 (KSC).
Wettelijke termijnen
3.10.2026
De termijn om inschrijving aan te vragen voor entiteiten die op 3.04.2026 aan de criteria voldeden. Daarna: 6 maanden na het voldoen aan de criteria. Publieke entiteiten worden ambtshalve ingeschreven.
3.04.2027
Registers van assets, risico’s en leveranciers en bedrijfscontinuïteitsplannen met documentatie in één archief, met versies en wijzigingsgeschiedenis.
3.04.2028
Essentiële entiteiten: de eerste beveiligingsaudit (art. 33 lid 2 van de wijzigingswet), daarna ten minste eens per 3 jaar. Een auditprogramma, ISO 27001-checklists en corrigerende maatregelen bij afwijkingen.
10
Elk van de tien gebieden van risicobeheersmaatregelen uit artikel 21 van de NIS2-richtlijn, omgezet in de Poolse wet ter uitvoering van NIS2 (KSC), toegewezen aan een module van het systeem.
30 dagen
vóór het aflopen van een leverancierscontract en vóór een geplande audit: een herinnering voor de eigenaar
14 dagen
vóór een test van het bedrijfscontinuïteitsplan en vóór een directiebeoordeling: een herinnering
7 dagen
vóór de termijn van een herstelactie: een herinnering
1 jaar
de langste periode tussen reviews van beleid in het documentenarchief
03 · Close-ups
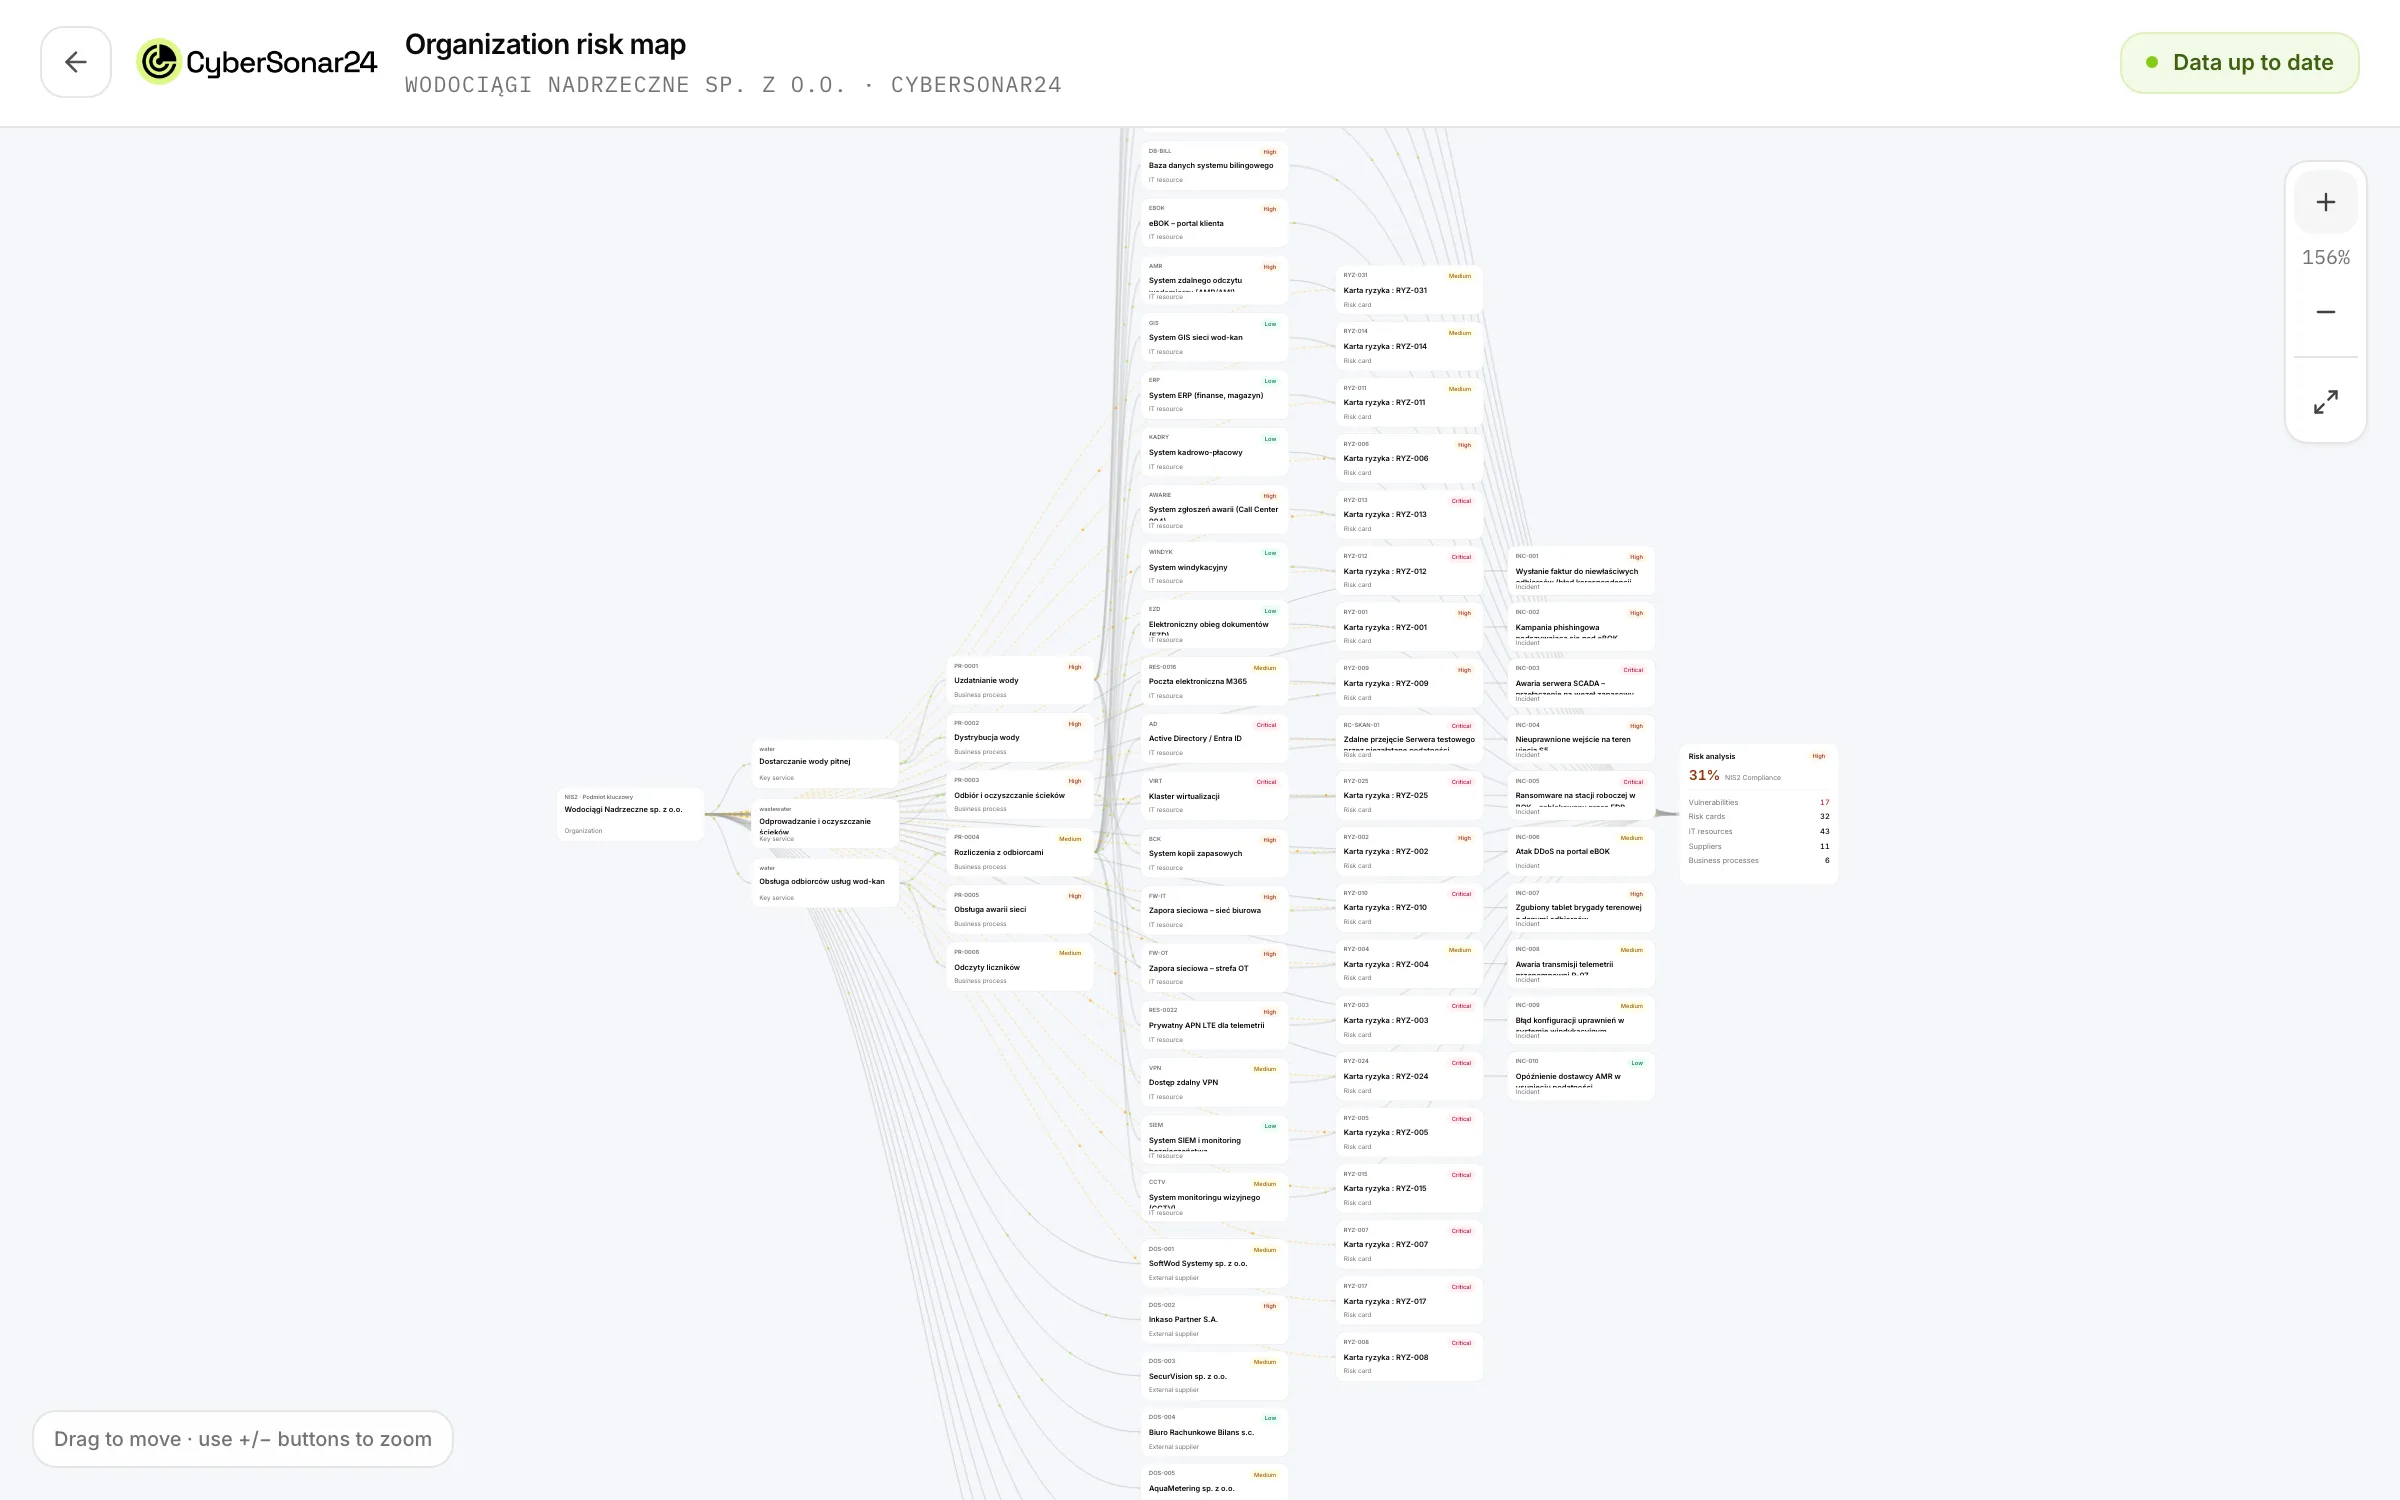
Incidenten en risicogebeurtenissen
Registratie, classificatie en afhandeling van incidenten. Datalekken staan in dezelfde module.
Interne audits en compliance
Een auditprogramma, controlepaden, aanbevelingen en corrigerende maatregelen, en compliancerapporten voor NIS2 en de Poolse wet ter uitvoering van NIS2 (KSC). De directiebeoordeling documenteert de verantwoordelijkheid van het management.

Inventarisatie en classificatie van assets
Een overzicht van systemen, apparaten en informatie samen met de processen die ervan afhangen. De afhankelijkhedengraaf laat zien hoe uitval van één element essentiële diensten raakt.
04 · Voor wie
De Poolse wet ter uitvoering van NIS2 (KSC) (Dz.U. 2026 poz. 252) geldt voor essentiële en belangrijke entiteiten uit de sectoren in twee bijlagen, en voor publieke entiteiten. De verplichtingen zijn gelijk: een managementsysteem voor informatiebeveiliging met documentatie, afhandeling en melding van incidenten, en beheer van leveranciersrisico’s. CyberSonar24 voert ze uit in één systeem, ongeacht de sector.
Vragen en antwoorden
De wet is van toepassing op essentiële en belangrijke entiteiten, dat wil zeggen organisaties die actief zijn in de sectoren uit bijlage 1 en 2 bij de wet (Dz.U. 2026 poz. 252) en aan de criteria voldoen, vooral het omvangscriterium. Publieke entiteiten horen daar ook bij.
De definitieve kwalificatie moet met een jurist worden bevestigd. Een eerste stap kan de gratis Audit Zero zijn: voor de vragenlijst is geen account nodig en een pdf-rapport wordt naar het opgegeven e-mailadres gestuurd.
De categorie wordt vooral bepaald door de sector en de omvang van de organisatie. Voor de planning is het belangrijkste verschil de audit. Een essentiële entiteit voert de eerste beveiligingsaudit van het informatiesysteem uit vóór 3 april 2028 (art. 33 lid 2 van de wijzigingswet) en daarna ten minste eens per 3 jaar (art. 15 lid 1). Een belangrijke entiteit voert alleen een audit uit wanneer de autoriteit dit bij besluit oplegt (art. 15 lid 1b).
Beide categorieën moeten vóór 3 april 2027 een managementsysteem voor informatiebeveiliging met documentatie hebben, en beide melden significante incidenten binnen 24 uur, 72 uur en één maand. Een belangrijke entiteit die een publieke entiteit is, dient alleen de melding binnen 72 uur in (art. 12c). De naam van de bijlage („essentiële sectoren”, „belangrijke sectoren”) beschrijft de sector, niet automatisch de categorie van de entiteit.
Weet u niet zeker of uw organisatie onder de wet valt en in welke categorie? De gratis Audit Zero vereist geen account en een pdf-rapport wordt naar het e-mailadres gestuurd.
Gratis Audit ZeroDe naam van de bijlage beschrijft de sector. Of een organisatie een essentiële of een belangrijke entiteit is, hangt vooral af van het soort activiteit en de omvang. Een eerste beeld geeft de gratis Audit Zero.
05 · Verplichtingen uit de Poolse wet ter uitvoering van NIS2 (KSC)
De gebieden van risicobeheersmaatregelen uit artikel 21 NIS2, omgezet in de Poolse wet ter uitvoering van NIS2 (KSC), en de modules waarin u ze in CyberSonar24 uitvoert.
| Punt | Gebied | Modules van CyberSonar24 |
|---|---|---|
| a) | Risicoanalyse en beveiligingsbeleid | Risicoanalyse, Documentenarchief |
| b) | Incidentafhandeling | Incidenten, Acties |
| c) | Bedrijfscontinuïteit en crisisbeheer | Bedrijfscontinuïteitsplan, Impactanalyse |
| d) | Beveiliging van de toeleveringsketen | Leveranciers |
| e) | Aanschaf en onderhoud van systemen, kwetsbaarheden | Kwetsbaarheden, Assets van de organisatie |
| f) | Doeltreffendheid van maatregelen | Audits, Aanbevelingen, Directiebeoordeling |
| g) | Cyberhygiëne en training | Training |
| h) | Cryptografie en versleuteling | Documentenarchief (beleid) |
| i) | Personeelsbeveiliging en toegangsbeheer | Autorisatiematrix |
| j) | Multifactorauthenticatie | Autorisatiematrix |
06 · Hoe het werkt
Het platform leidt u door de verplichtingen van de wet in de volgorde waarin een managementsysteem voor informatiebeveiliging wordt opgebouwd. Elke stap gebruikt de gegevens uit de vorige.
01
Essentiële diensten, processen, assets en leveranciers komen in één systeem, ook vanuit Excel-bestanden. De afhankelijkhedengraaf laat zien wat er stilvalt als één element uitvalt.
02
Op de registers wordt een risicobeoordeling gebouwd. Elk risico heeft een eigenaar, een behandelplan, een termijn en een reviewdatum.
03
Incidenten, herstelacties, trainingen, toegangsreviews en tests van continuïteitsplannen beheert u op één plek. Het systeem herinnert u aan termijnen.
04
De directiebeoordeling, rapporten voor het management en documentatie voor de auditor ontstaan uit de gegevens in het systeem, met wijzigingsgeschiedenis.
01
Een vragenlijst zonder account, een pdf-rapport naar het e-mailadres. Het laat zien waar u begint.
02
Wij tonen het systeem met voorbeeldgegevens. Wij stemmen de modules, het aantal vestigingen en het installatiemodel af: een cloud in de Europese Unie of uw eigen servers.
03
Essentiële diensten, processen, assets en leveranciers komen in het systeem, ook vanuit Excel-bestanden. Op basis daarvan worden een risicobeoordeling en een behandelplan opgesteld.
04
Incidenten, herstelacties, trainingen en audits beheert u op één plek. Het management ontvangt een directiebeoordeling en bewijs voor de auditor ontstaat gaandeweg.
07 · CyberSonar24 AI
Hulp bij het opstellen van documentatie.
Presentatie aanvragen
Een gratis en vrijblijvende presentatie in een afzonderlijke, versleutelde omgeving.
Aanvraagformulier voor een presentatie
Dank u voor uw aanvraag
Wij hebben uw bericht ontvangen. Wij nemen contact met u op om een presentatie in te plannen.
Gratis demo van CyberSonar24
Wij richten voor u een eigen demonstratieomgeving in, waarin u zelf het assetregister, de risicoanalyse, de incidentafhandeling en de compliancedocumentatie kunt uitproberen. De omgeving staat op werkdagen binnen 24 uur kosteloos voor u klaar.
Wij richten op werkdagen binnen 24 uur een eigen demonstratieomgeving voor u in.
