

Vorfälle und Risikoereignisse
Erfassung, Einstufung und Meldung eines Vorfalls
Erfassung, Einstufung und Bearbeitung von Vorfällen. Verletzungen des Schutzes personenbezogener Daten liegen im selben Modul.

Wir helfen, das Cybersicherheitsniveau von Organisationen mit CyberSonar24 zu erhöhen.
01 · Module der Plattform
CyberSonar24 besteht aus Modulen, die dieselben Register nutzen. Eine einmal erfasste Anlage ist in der Risikobewertung, in einem Vorfall, im Plan zur Betriebskontinuität und im Verzeichnis von Verarbeitungstätigkeiten sichtbar. Sie beginnen mit dem, was das Gesetz verlangt, und ergänzen weitere Bereiche, ohne Daten zu verschieben.
Produkte der Plattform
01
Identifikation, Bewertung und Überwachung von Risiken gegenüber Anlagen und Prozessen, eine Risikomatrix und regelmäßige Überprüfungen.
02
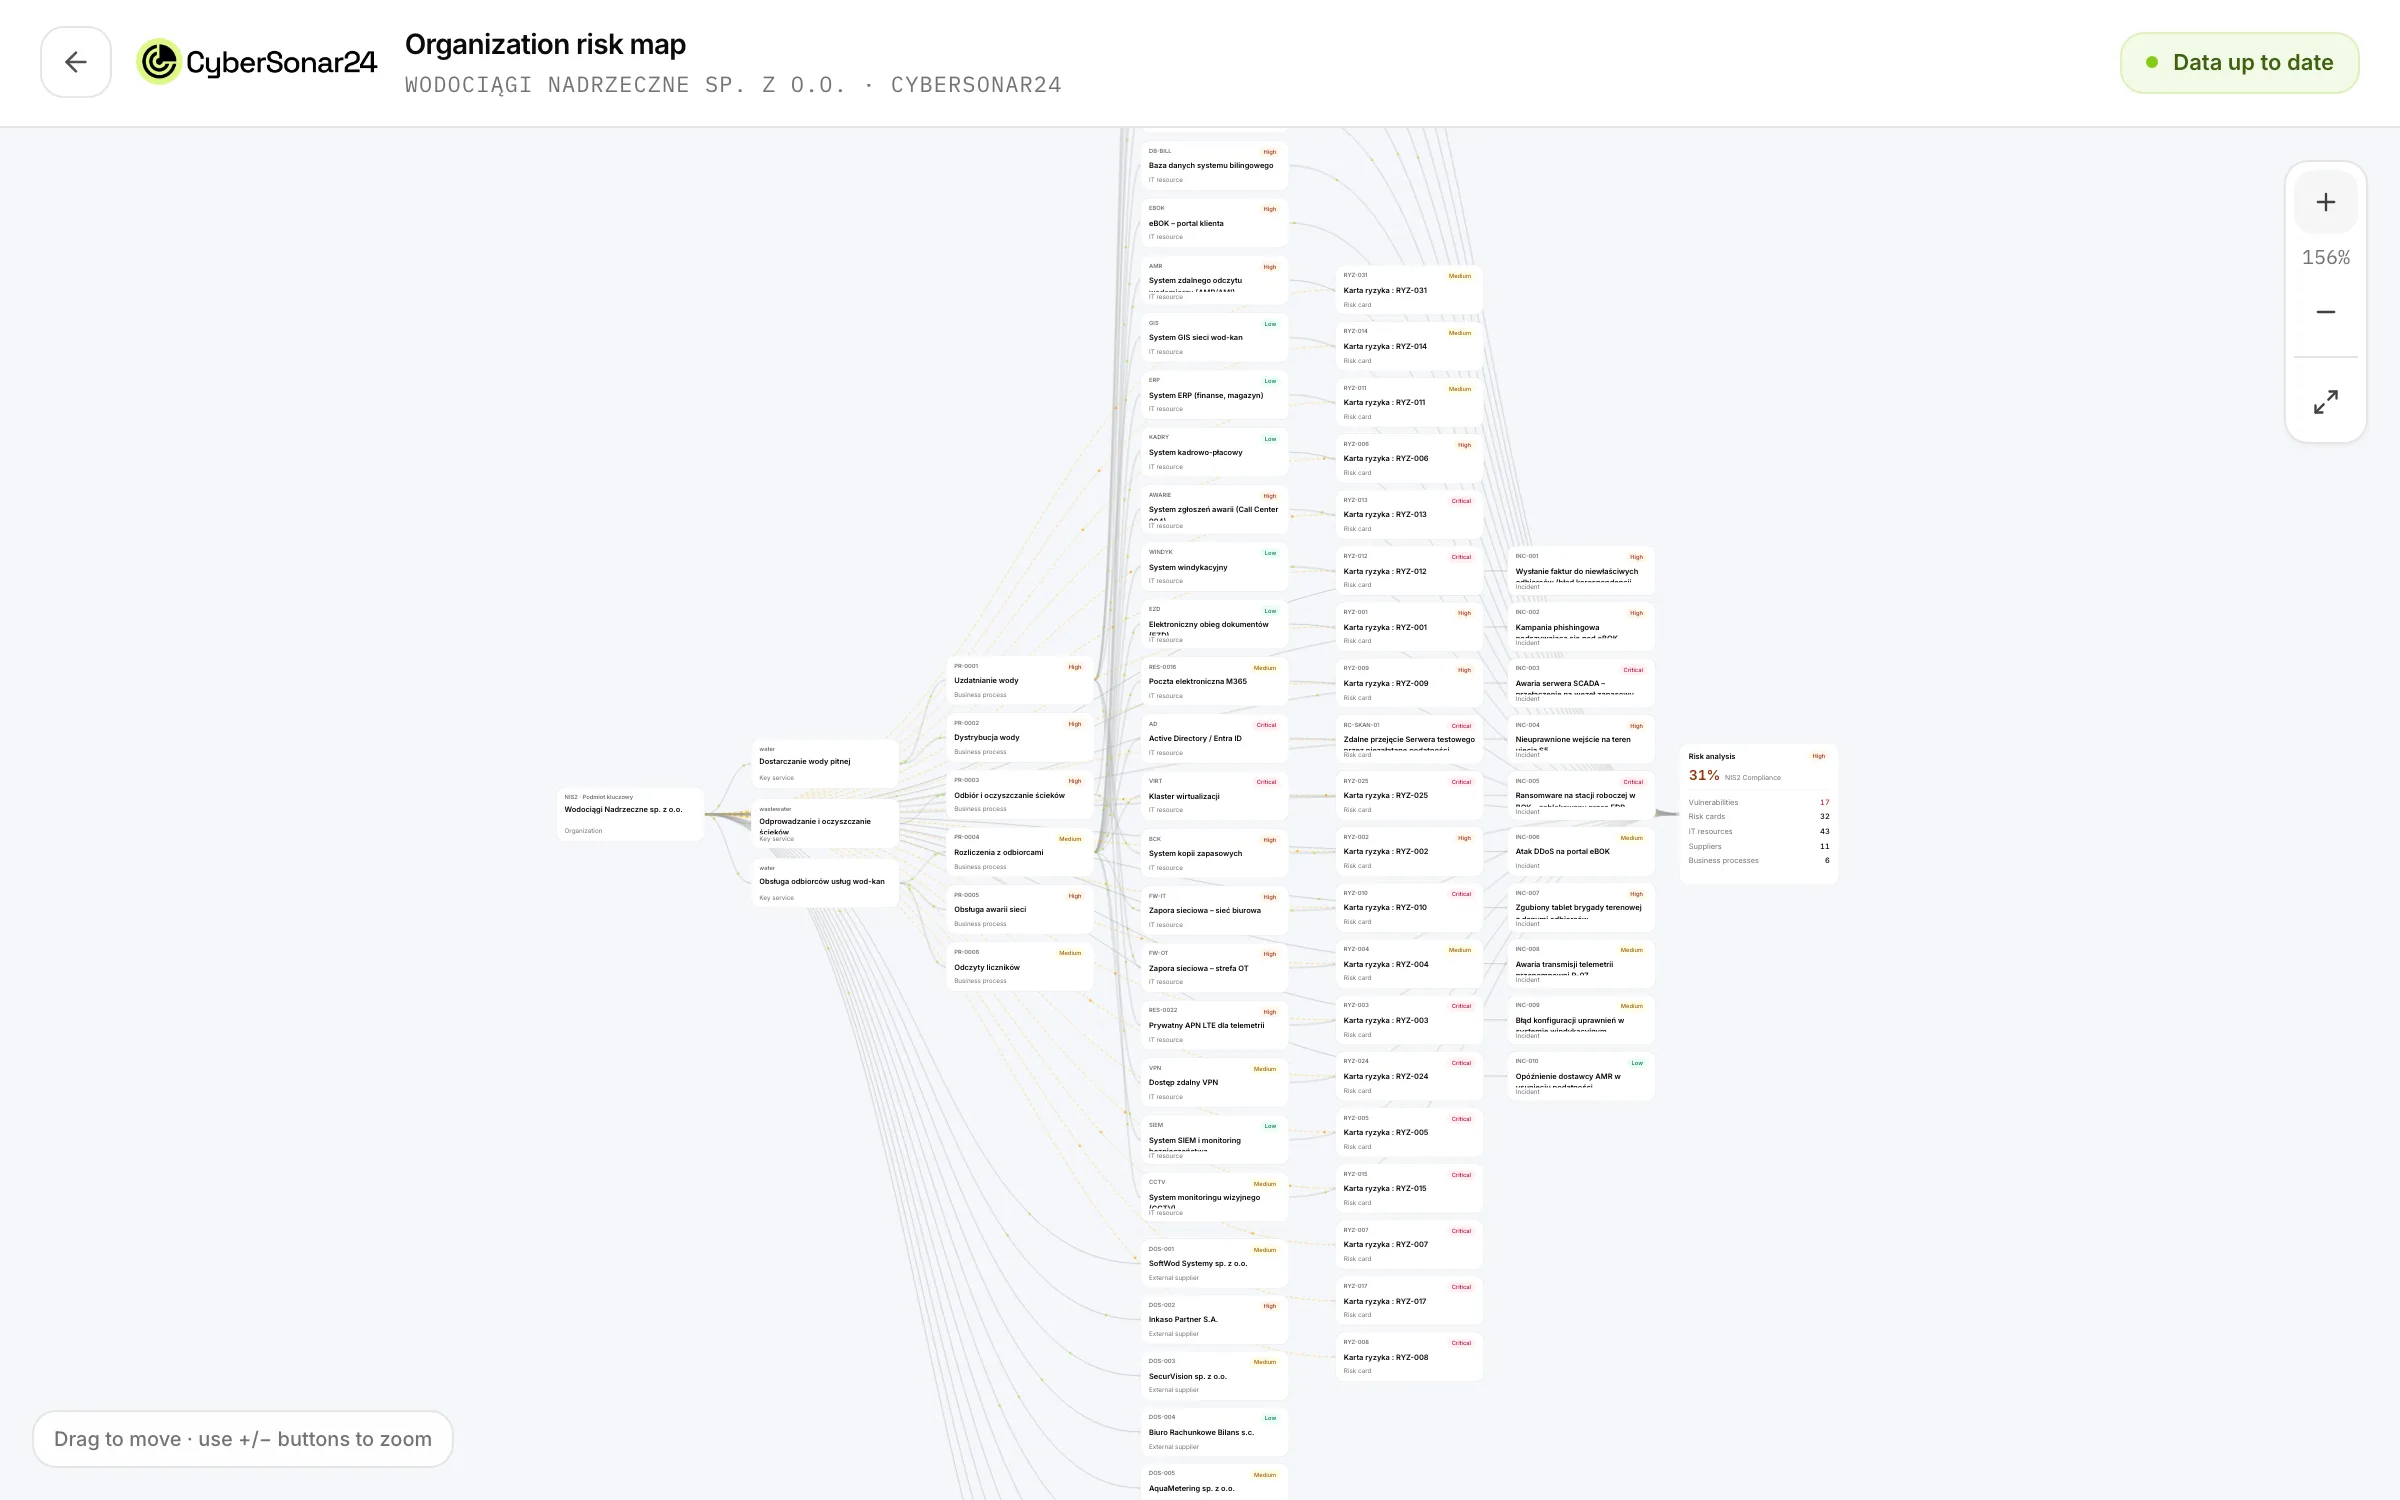
Systeme, Geräte und Informationen zusammen mit den Prozessen, die von ihnen abhängen, und ein Abhängigkeitsgraph.
03
Kritikalitätsanalyse von Prozessen mit zulässiger Ausfallzeit und zulässigem Datenverlust, Pläne zur Betriebskontinuität und Disaster Recovery nach ISO 22301 sowie ein Testplan mit Erinnerungen.
04
Erfassung, Einstufung und Meldung eines Vorfalls. Verletzungen des Schutzes personenbezogener Daten im selben Modul.
05
Schwachstellen aus der NVD, verknüpft mit der Anlage, Bewertung der Kritikalität und Abhilfemaßnahmen.
06
Bewertung und Überwachung von Lieferanten in der Lieferkette sowie Nachverfolgung von Zertifikaten.
07
Ein Auditprogramm, Empfehlungen, Korrekturmaßnahmen und eine Managementbewertung.
08
Maßnahmen entstehen aus Risiken, Schwachstellen und gesetzlichen Anforderungen. Jede hat einen Verantwortlichen und eine Frist, der Fortschritt ist laufend sichtbar.
09
Ein zentraler Ort für Richtlinien, Verfahren, Anweisungen und die Dokumentation des Managementsystems.
10
Ein E-Learning-Portal mit Test und Zertifikat, Schulungen nach Rollen und der Schulungsstand für die Leitung.
11
Ein Nachweis der Zugriffsrechte-Matrix und der Richtlinien zur Zugriffskontrolle.
12
Nachverfolgung aller Fristen, Audits, Tests und Überprüfungen.
Integrationen. Organisations- und Lieferantendaten aus öffentlichen Registern (GUS), tägliche Prüfung der NVD-Schwachstellendatenbank, Import von Anlagen und Lieferanten aus Excel-Dateien, Export nach Excel und PDF. Bei einer Installation auf den Servern der Organisation auch Active Directory. (gilt nur für polnische Unternehmen)
Spezifikation02 · Messbare Ergebnisse der Einführung
Das polnische Gesetz zur Umsetzung von NIS2 (KSC) (Dz.U. 2026 poz. 252) setzt Pflichten und Fristen für wesentliche und wichtige Einrichtungen in jedem Sektor. In CyberSonar24 hat jede davon ihren Platz: ein Register, eine verantwortliche Person und eine Erinnerung.
Erheblicher Sicherheitsvorfall
24 h
Die erste Information über einen erheblichen Vorfall. Der Vorfall wird in einem Modul erfasst, und das System regt eine Meldung an das CSIRT-Team an, wenn er einen wesentlichen Dienst betrifft.
72 h
Die Meldevorlage und die Verknüpfungen des Vorfalls mit Anlagen, Prozessen, Risiken und Lieferanten liegen bereit. Eine wichtige Einrichtung, die eine öffentliche Stelle ist, übermittelt nur die Meldung innerhalb von 72 Stunden (art. 12c).
1 Monat
Die Frist für den Abschlussbericht über die Bearbeitung eines erheblichen Vorfalls nach dem polnischen Gesetz zur Umsetzung von NIS2 (KSC).
Gesetzliche Fristen
3.10.2026
Die Frist für den Antrag auf Eintragung für Einrichtungen, die die Kriterien am 3.04.2026 erfüllten. Später: 6 Monate ab Erfüllung der Kriterien. Öffentliche Stellen werden von Amts wegen eingetragen.
3.04.2027
Register von Anlagen, Risiken und Lieferanten sowie Pläne zur Betriebskontinuität mit Dokumentation in einem Repository, mit Versionen und Änderungshistorie.
3.04.2028
Wesentliche Einrichtungen: das erste Sicherheitsaudit (art. 33 Abs. 2 des Änderungsgesetzes), danach mindestens einmal alle 3 Jahre. Ein Auditprogramm, ISO-27001-Checklisten und Korrekturmaßnahmen aus Abweichungen.
10
Jeder der zehn Risikomanagementbereiche aus Artikel 21 der NIS2-Richtlinie, umgesetzt im polnischen Gesetz zur Umsetzung von NIS2 (KSC), einem Systemmodul zugeordnet.
30 Tage
vor Ablauf eines Lieferantenvertrags und vor einem geplanten Audit: eine Erinnerung an den Verantwortlichen
14 Tage
vor einem Test des Plans zur Betriebskontinuität und vor einer Managementbewertung: eine Erinnerung
7 Tage
vor der Frist einer Abhilfemaßnahme: eine Erinnerung
1 Jahr
der längste Abstand zwischen Überprüfungen von Richtlinien im Dokumentenrepository
03 · Nahaufnahmen
Vorfälle und Risikoereignisse
Erfassung, Einstufung und Bearbeitung von Vorfällen. Verletzungen des Schutzes personenbezogener Daten liegen im selben Modul.
Interne Audits und Compliance
Ein Auditprogramm, Kontrollpfade, Empfehlungen und Korrekturmaßnahmen sowie Compliance-Berichte für NIS2 und das polnische Gesetz zur Umsetzung von NIS2 (KSC). Die Managementbewertung dokumentiert die Rechenschaft der Leitung.

Anlageninventar und Klassifizierung
Ein Nachweis von Systemen, Geräten und Informationen zusammen mit den Prozessen, die von ihnen abhängen. Der Abhängigkeitsgraph zeigt, wie der Ausfall eines Elements wesentliche Dienste betrifft.
04 · Für wen
Das polnische Gesetz zur Umsetzung von NIS2 (KSC) (Dz.U. 2026 poz. 252) erfasst wesentliche und wichtige Einrichtungen aus den in zwei Anhängen genannten Sektoren sowie öffentliche Stellen. Die Pflichten sind gemeinsam: ein Sicherheitsmanagementsystem mit Dokumentation, Bearbeitung und Meldung von Vorfällen sowie das Management von Lieferantenrisiken. CyberSonar24 führt sie in einem System, unabhängig vom Sektor.
Fragen und Antworten
Das Gesetz gilt für wesentliche und wichtige Einrichtungen, also Organisationen, die in den in den Anhängen 1 und 2 zum Gesetz (Dz.U. 2026 poz. 252) genannten Sektoren tätig sind und dessen Kriterien erfüllen, vor allem das Größenkriterium. Öffentliche Stellen gehören dazu.
Die abschließende Einstufung sollte mit einem Rechtsberater bestätigt werden. Ein erster Schritt kann das kostenlose Audit Zero sein: Der Fragebogen erfordert kein Konto, und ein PDF-Bericht geht an die von Ihnen angegebene E-Mail-Adresse.
Die Kategorie entscheidet vor allem der Sektor und die Größe der Organisation. Für die Planung der Arbeit ist der wichtigste Unterschied das Audit. Eine wesentliche Einrichtung führt das erste Sicherheitsaudit des Informationssystems bis zum 3. April 2028 durch (art. 33 Abs. 2 des Änderungsgesetzes), weitere Audits mindestens einmal alle 3 Jahre (art. 15 Abs. 1). Eine wichtige Einrichtung führt ein Audit nur durch, wenn die Behörde es durch Bescheid anordnet (art. 15 Abs. 1b).
Beide Kategorien müssen bis zum 3. April 2027 ein Sicherheitsmanagementsystem mit Dokumentation haben, und beide melden erhebliche Vorfälle innerhalb von 24 Stunden, 72 Stunden und einem Monat. Eine wichtige Einrichtung, die eine öffentliche Stelle ist, übermittelt nur die Meldung innerhalb von 72 Stunden (art. 12c). Der Name des Anhangs („wesentliche Sektoren“, „wichtige Sektoren“) beschreibt den Sektor, nicht automatisch die Kategorie der Einrichtung.
Sind Sie unsicher, ob die Organisation dem Gesetz unterliegt und in welcher Kategorie? Das kostenlose Audit Zero erfordert kein Konto, und ein PDF-Bericht geht an die E-Mail-Adresse.
Kostenloses Audit ZeroDer Name des Anhangs beschreibt den Sektor. Ob eine Organisation eine wesentliche oder eine wichtige Einrichtung ist, entscheidet vor allem die Art der Tätigkeit und ihre Größe. Ein erstes Bild gibt das kostenlose Audit Zero.
05 · Pflichten nach dem polnischen Gesetz zur Umsetzung von NIS2 (KSC)
Die Bereiche der Risikomanagementmaßnahmen aus Artikel 21 von NIS2, umgesetzt im polnischen Gesetz zur Umsetzung von NIS2 (KSC), und die Module, in denen Sie sie in CyberSonar24 umsetzen.
| Buchst. | Bereich | CyberSonar24-Module |
|---|---|---|
| a) | Risikoanalyse und Sicherheitsrichtlinien | Risikoanalyse, Dokumentenrepository |
| b) | Vorfallbearbeitung | Vorfälle, Maßnahmen |
| c) | Betriebskontinuität und Krisenmanagement | Plan zur Betriebskontinuität, Auswirkungsanalyse |
| d) | Sicherheit der Lieferkette | Lieferanten |
| e) | Beschaffung und Wartung von Systemen, Schwachstellen | Schwachstellen, Anlagen der Organisation |
| f) | Wirksamkeit der Maßnahmen | Audits, Empfehlungen, Managementbewertung |
| g) | Cyberhygiene und Schulung | Schulungen |
| h) | Kryptografie und Verschlüsselung | Dokumentenrepository (Richtlinien) |
| i) | Personal und Zugriffskontrolle | Zugriffsrechte-Matrix |
| j) | Multi-Faktor-Authentifizierung | Zugriffsrechte-Matrix |
06 · So funktioniert es
Die Plattform führt Sie durch die Pflichten des Gesetzes in der Reihenfolge, in der ein Sicherheitsmanagementsystem aufgebaut wird. Jeder Schritt nutzt Daten aus dem vorherigen.
01
Wesentliche Dienste, Prozesse, Anlagen und Lieferanten kommen in ein System, auch aus Excel-Dateien. Der Abhängigkeitsgraph zeigt, was der Ausfall eines Elements stoppt.
02
Eine Risikobewertung baut auf den Registern auf. Jedes Risiko hat einen Verantwortlichen, einen Behandlungsplan, eine Frist und ein Überprüfungsdatum.
03
Sie führen Vorfälle, Abhilfemaßnahmen, Schulungen, Zugriffsüberprüfungen und Tests der Kontinuitätspläne an einem Ort. Das System erinnert an Fristen.
04
Die Managementbewertung, Berichte für die Leitung und Dokumentation für den Prüfer entstehen aus den Daten im System, mit Änderungshistorie.
01
Ein Fragebogen ohne Konto, ein PDF-Bericht an die E-Mail-Adresse. Er zeigt, wo Sie beginnen.
02
Wir zeigen das System an Beispieldaten. Wir vereinbaren die Module, die Zahl der Einheiten und das Installationsmodell: eine Cloud in der Europäischen Union oder Ihre Server.
03
Wesentliche Dienste, Prozesse, Anlagen und Lieferanten kommen ins System, auch aus Excel-Dateien. Darauf bauen eine Risikobewertung und ein Behandlungsplan auf.
04
Sie führen Vorfälle, Abhilfemaßnahmen, Schulungen und Audits an einem Ort. Die Leitung erhält eine Managementbewertung, und Nachweise für den Prüfer entstehen laufend.
07 · CyberSonar24 AI
Hilfe bei der Erstellung von Dokumentation.
Präsentation vereinbaren
Eine kostenlose Präsentation ohne Verpflichtung, in einer eigenen und verschlüsselten Umgebung.
Formular zur Anforderung einer Präsentation
Vielen Dank für Ihre Anfrage
Wir haben Ihre Nachricht erhalten. Wir kontaktieren Sie, um einen Präsentationstermin zu vereinbaren.
Kostenlose CyberSonar24-Demo
Wir richten für Sie eine eigene Demo-Umgebung ein, in der Sie das Anlagenverzeichnis, die Risikoanalyse, die Bearbeitung von Vorfällen und die Compliance-Dokumentation selbst ausprobieren können. Die Umgebung stellen wir an Werktagen innerhalb von 24 Stunden kostenlos bereit.
Wir richten für Sie an Werktagen innerhalb von 24 Stunden eine eigene Demo-Umgebung ein.
