

Incidentes y eventos de riesgo
Registro, clasificación y notificación de un incidente
Registro, clasificación y gestión de incidentes. Las violaciones de datos personales se encuentran en el mismo módulo.

Ayudamos a elevar el nivel de ciberseguridad de las organizaciones con CyberSonar24.
01 · Módulos de la plataforma
CyberSonar24 está formado por módulos que comparten los mismos registros. Un activo introducido una vez es visible en la evaluación de riesgos, en un incidente, en el plan de continuidad de la actividad y en el registro de actividades de tratamiento. Empieza por lo que exige la ley y añade otras áreas sin mover los datos.
Productos de la plataforma
01
Identificación, evaluación y seguimiento de los riesgos frente a activos y procesos, una matriz de riesgos y revisiones periódicas.
02
Sistemas, dispositivos e información junto con los procesos que dependen de ellos, y un grafo de dependencias.
03
Análisis de criticidad de los procesos con un tiempo de inactividad aceptable y una pérdida de datos aceptable, planes de continuidad de la actividad y de recuperación ante desastres alineados con ISO 22301, y un calendario de pruebas con recordatorios.
04
Registro, clasificación y notificación de un incidente. Violaciones de datos personales en el mismo módulo.
05
Vulnerabilidades de la NVD vinculadas al activo, evaluación de criticidad y acciones correctoras.
06
Evaluación y seguimiento de los proveedores a lo largo de la cadena de suministro, y control de certificados.
07
Un programa de auditorías, recomendaciones, acciones correctoras y una revisión por la dirección.
08
Las acciones surgen de los riesgos, las vulnerabilidades y los requisitos legales. Cada una tiene un responsable y un plazo, y el avance es visible en tiempo real.
09
Un lugar central para políticas, procedimientos, instrucciones y documentación del sistema de gestión.
10
Un portal de e-learning con una prueba y un certificado, formación asignada a roles y el nivel de formación visible para la dirección.
11
Un registro de la matriz de derechos de acceso y de las políticas de control de acceso.
12
Seguimiento de todos los plazos, auditorías, pruebas y revisiones.
Integraciones. Datos de la organización y de los proveedores procedentes de registros públicos (GUS), una comprobación diaria de la base de vulnerabilidades NVD, importación de activos y proveedores desde archivos Excel, exportación a Excel y PDF. En una instalación en los servidores de la organización, también Active Directory. (solo para empresas polacas)
Especificación02 · Resultados medibles de la implantación
La ley polaca de transposición de NIS2 (KSC) (Dz.U. 2026 poz. 252) fija obligaciones y plazos para las entidades esenciales e importantes de todos los sectores. En CyberSonar24 cada una tiene su lugar: un registro, una persona responsable y un recordatorio.
Incidente significativo
24 h
La primera información sobre un incidente significativo. El incidente se registra en un solo módulo y el sistema sugiere una notificación al equipo CSIRT cuando afecta a un servicio esencial.
72 h
La plantilla de notificación y los vínculos del incidente con activos, procesos, riesgos y proveedores están a mano. Una entidad importante que es una entidad pública presenta únicamente la notificación en un plazo de 72 horas (art. 12c).
1 mes
El plazo del informe final sobre la gestión de un incidente significativo según la ley polaca de transposición de NIS2 (KSC).
Plazos legales
3.10.2026
El plazo para solicitar la inscripción de las entidades que cumplían los criterios el 3.04.2026. Más adelante: 6 meses desde el cumplimiento de los criterios. Las entidades públicas se inscriben de oficio.
3.04.2027
Registros de activos, riesgos y proveedores y planes de continuidad de la actividad con documentación en un solo repositorio, con versiones e historial de cambios.
3.04.2028
Entidades esenciales: la primera auditoría de seguridad (art. 33 apdo. 2 de la ley de modificación) y después al menos una vez cada 3 años. Un programa de auditorías, listas de comprobación ISO 27001 y acciones correctoras a partir de las no conformidades.
10
Cada una de las diez áreas de gestión de riesgos del artículo 21 de la Directiva NIS2, transpuestas a la ley polaca de transposición de NIS2 (KSC), asignada a un módulo del sistema.
30 días
antes de que expire un contrato de proveedor y antes de una auditoría programada: un recordatorio para el responsable
14 días
antes de una prueba del plan de continuidad de la actividad y antes de una revisión por la dirección: un recordatorio
7 días
antes del plazo de una acción correctora: un recordatorio
1 año
el intervalo más largo entre revisiones de políticas en el repositorio de documentos
03 · Primeros planos
Incidentes y eventos de riesgo
Registro, clasificación y gestión de incidentes. Las violaciones de datos personales se encuentran en el mismo módulo.
Auditorías internas y cumplimiento
Un programa de auditorías, rutas de control, recomendaciones y acciones correctoras, e informes de cumplimiento para NIS2 y la ley polaca de transposición de NIS2 (KSC). La revisión por la dirección documenta la responsabilidad de la dirección.

Inventario y clasificación de activos
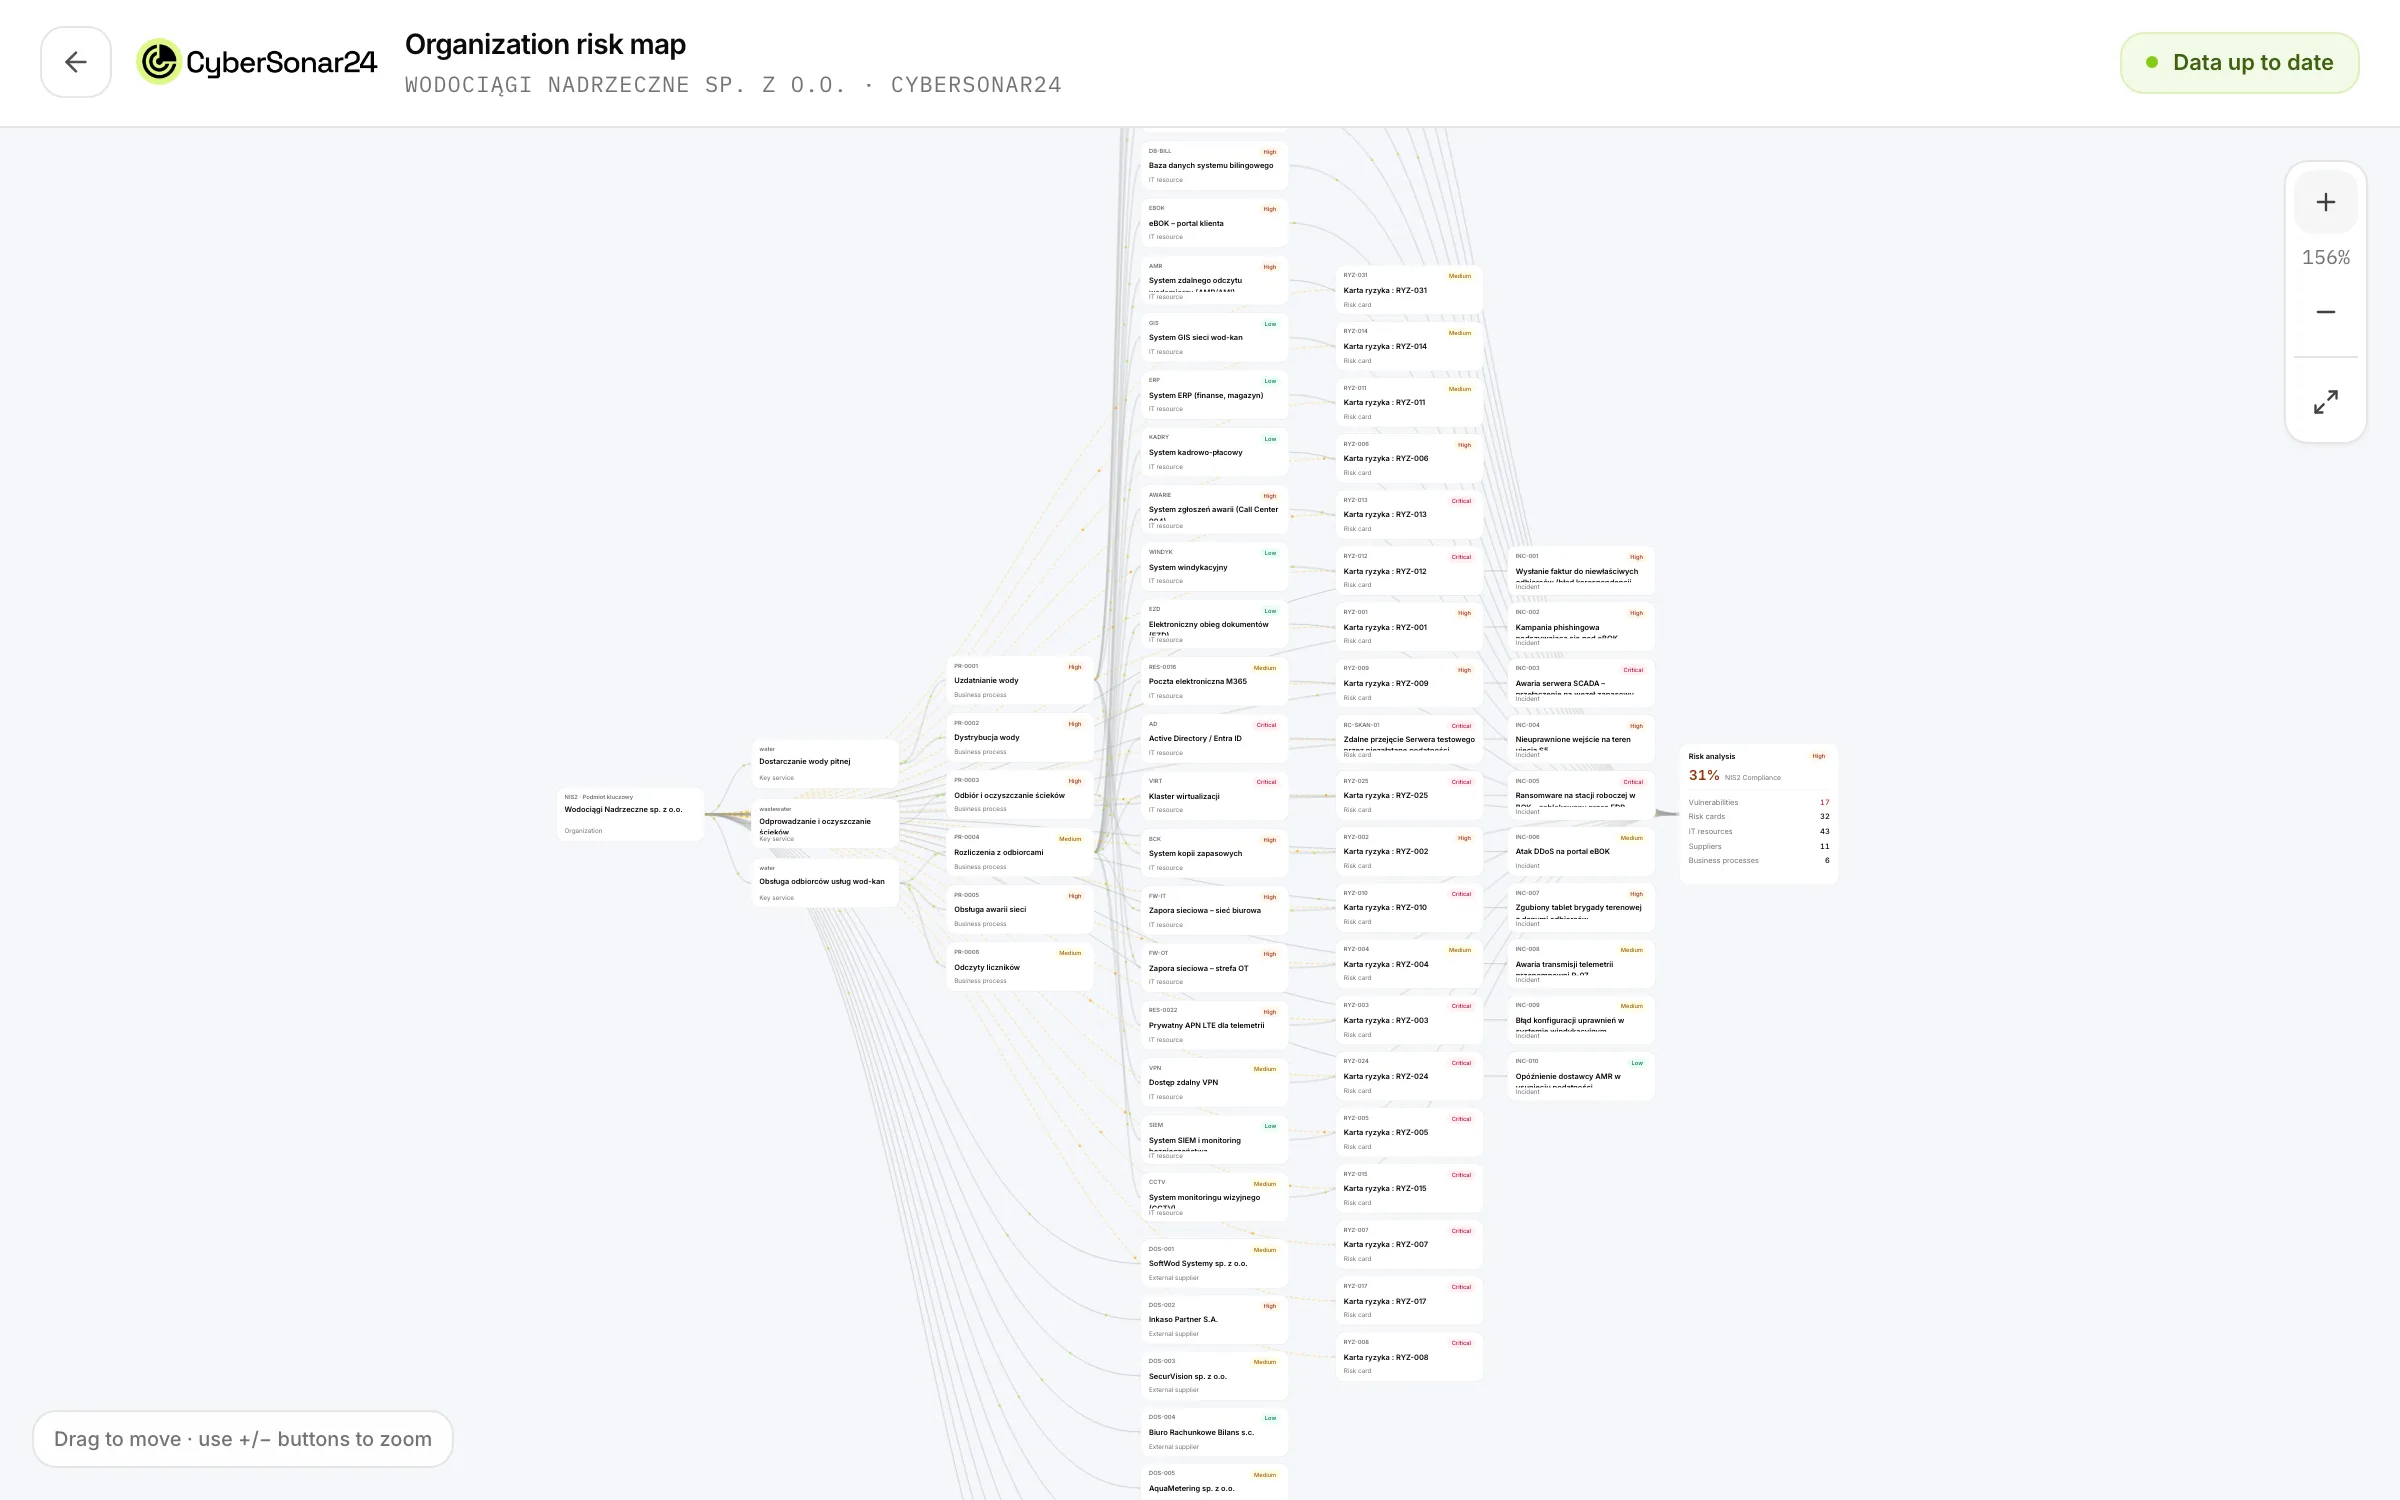
Un registro de sistemas, dispositivos e información junto con los procesos que dependen de ellos. El grafo de dependencias muestra cómo el fallo de un elemento afecta a los servicios esenciales.
04 · A quién se dirige
La ley polaca de transposición de NIS2 (KSC) (Dz.U. 2026 poz. 252) cubre a las entidades esenciales e importantes de los sectores enumerados en dos anexos, así como a las entidades públicas. Las obligaciones son compartidas: un sistema de gestión de la seguridad con documentación, la gestión y notificación de incidentes y la gestión del riesgo de proveedores. CyberSonar24 las ejecuta en un solo sistema, con independencia del sector.
Preguntas y respuestas
La ley se aplica a las entidades esenciales e importantes, es decir, a las organizaciones que operan en los sectores enumerados en los anexos 1 y 2 de la ley (Dz.U. 2026 poz. 252) y que cumplen sus criterios, sobre todo el criterio de tamaño. Entre ellas se encuentran las entidades públicas.
La clasificación definitiva debe confirmarse con un abogado. Un primer paso puede ser el Audit Zero gratuito: el cuestionario no requiere una cuenta y un informe PDF se envía a la dirección de correo que indique.
La categoría la deciden sobre todo el sector y el tamaño de la organización. Para planificar el trabajo, la diferencia más importante concierne a la auditoría. Una entidad esencial realiza la primera auditoría de seguridad del sistema de información antes del 3 de abril de 2028 (art. 33 apdo. 2 de la ley de modificación) y las siguientes al menos una vez cada 3 años (art. 15 apdo. 1). Una entidad importante realiza una auditoría solo cuando la autoridad la ordena mediante resolución (art. 15 apdo. 1b).
Ambas categorías deben disponer de un sistema de gestión de la seguridad con documentación antes del 3 de abril de 2027, y ambas notifican los incidentes significativos en un plazo de 24 horas, 72 horas y un mes. Una entidad importante que es una entidad pública presenta únicamente la notificación en un plazo de 72 horas (art. 12c). El nombre del anexo («sectores esenciales», «sectores importantes») describe el sector, no automáticamente la categoría de la entidad.
¿No está seguro de si la organización está sujeta a la ley y en qué categoría? El Audit Zero gratuito no requiere una cuenta y un informe PDF se envía a la dirección de correo.
Audit Zero gratuitoEl nombre del anexo describe el sector. Si una organización es una entidad esencial o una entidad importante lo deciden sobre todo el tipo de actividad y su tamaño. Una primera imagen la ofrece el Audit Zero gratuito.
05 · Obligaciones de la ley polaca de transposición de NIS2 (KSC)
Las áreas de medidas de gestión de riesgos del artículo 21 de NIS2, transpuestas a la ley polaca de transposición de NIS2 (KSC), y los módulos en los que las lleva a cabo en CyberSonar24.
| Letra | Área | Módulos de CyberSonar24 |
|---|---|---|
| a) | Análisis de riesgos y políticas de seguridad | Análisis de riesgos, Repositorio de documentos |
| b) | Gestión de incidentes | Incidentes, Acciones |
| c) | Continuidad de la actividad y gestión de crisis | Plan de continuidad de la actividad, Análisis de impacto |
| d) | Seguridad de la cadena de suministro | Proveedores |
| e) | Adquisición y mantenimiento de sistemas, vulnerabilidades | Vulnerabilidades, Activos de la organización |
| f) | Eficacia de las medidas | Auditorías, Recomendaciones, Revisión por la dirección |
| g) | Ciberhigiene y formación | Formación |
| h) | Criptografía y cifrado | Repositorio de documentos (políticas) |
| i) | Recursos humanos y control de acceso | Matriz de derechos de acceso |
| j) | Autenticación multifactor | Matriz de derechos de acceso |
06 · Cómo funciona
La plataforma le acompaña en las obligaciones de la ley en el orden en que se construye un sistema de gestión de la seguridad. Cada paso utiliza los datos del anterior.
01
Los servicios esenciales, los procesos, los activos y los proveedores entran en un solo sistema, también desde archivos Excel. El grafo de dependencias muestra qué detendrá el fallo de un elemento.
02
La evaluación de riesgos se construye sobre los registros. Cada riesgo tiene un responsable, un plan de tratamiento, un plazo y una fecha de revisión.
03
Gestiona incidentes, acciones correctoras, formación, revisiones de acceso y pruebas de planes de continuidad en un solo lugar. El sistema le recuerda los plazos.
04
La revisión por la dirección, los informes para la dirección y la documentación para el auditor se elaboran a partir de los datos del sistema, con un historial de cambios.
01
Un cuestionario sin cuenta, un informe PDF a la dirección de correo. Muestra por dónde empezar.
02
Mostramos el sistema sobre datos de ejemplo. Acordamos los módulos, el número de unidades y el modelo de instalación: una nube en la Unión Europea o sus servidores.
03
Los servicios esenciales, los procesos, los activos y los proveedores entran en el sistema, también desde archivos Excel. Sobre esa base se construyen una evaluación de riesgos y un plan de tratamiento.
04
Gestiona incidentes, acciones correctoras, formación y auditorías en un solo lugar. La dirección recibe una revisión por la dirección, y las evidencias para el auditor se producen sobre la marcha.
07 · CyberSonar24 AI
Ayuda en la preparación de documentación.
Concertar una presentación
Una presentación gratuita y sin compromiso, en un entorno dedicado y cifrado.
Formulario de solicitud de presentación
Gracias por su solicitud
Hemos recibido su mensaje. Nos pondremos en contacto para concertar una presentación.
Demostración gratuita de CyberSonar24
Prepararemos para usted un entorno de demostración dedicado, en el que podrá probar por sí mismo el registro de activos, el análisis de riesgos, la gestión de incidentes y la documentación de cumplimiento. Ponemos el entorno a disposición en un plazo de 24 horas en días laborables, sin coste.
Prepararemos para usted un entorno de demostración dedicado en un plazo de 24 horas en días laborables.
