

Sectores cubiertos por la ley polaca de transposición de NIS2 (KSC)

Sectores

La ley polaca de transposición de NIS2 (KSC) (Dz.U. 2026 poz. 252) cubre a las entidades esenciales e importantes de los sectores enumerados en dos anexos de la ley, incluidas las entidades públicas. Las obligaciones son las mismas para todos: un sistema de gestión de la seguridad con documentación antes del 3 de abril de 2027. Una entidad esencial realiza la primera auditoría de seguridad de su sistema de información a más tardar el 3 de abril de 2028 (art. 33 apdo. 2 de la ley de modificación de la ley KSC), y las siguientes al menos una vez cada 3 años (art. 15 apdo. 1). Se notifica un incidente significativo al CSIRT competente en tres pasos: una alerta temprana en 24 horas, una notificación del incidente en 72 horas desde la detección y un informe final en un mes. Una entidad importante que es una entidad pública presenta únicamente la notificación en un plazo de 72 horas, sin alerta temprana y sin informes (art. 12c de la ley polaca de transposición de NIS2 (KSC)). Los activos, los proveedores y los riesgos difieren, por eso describimos a continuación cómo CyberSonar24 ayuda en cada sector.

01 · Lo que todos los sectores tienen en común

Las mismas obligaciones, el mismo sistema

Con independencia del sector, una entidad esencial y una entidad importante gestionan un sistema de gestión de la seguridad: un registro de activos, una evaluación de riesgos y un plan de tratamiento, la gestión de incidentes, la gestión del riesgo de proveedores, planes de continuidad de la actividad, formación y documentación. En CyberSonar24 cada una de estas obligaciones tiene su módulo, y los módulos comparten los mismos registros.

  • Un registro de servicios, procesos y activos con un grafo de dependencias
  • Una evaluación de riesgos con un responsable, un plazo y una fecha de revisión
  • Incidentes y violaciones de datos personales en un solo módulo, con plantillas de notificación
  • Un registro de proveedores con evaluación de riesgos y recordatorios de contratos
  • Planes de continuidad de la actividad con un calendario de pruebas
  • Formación con un certificado y una revisión por la dirección

02 · Ejemplos descritos en detalle

Dos sectores descritos paso a paso

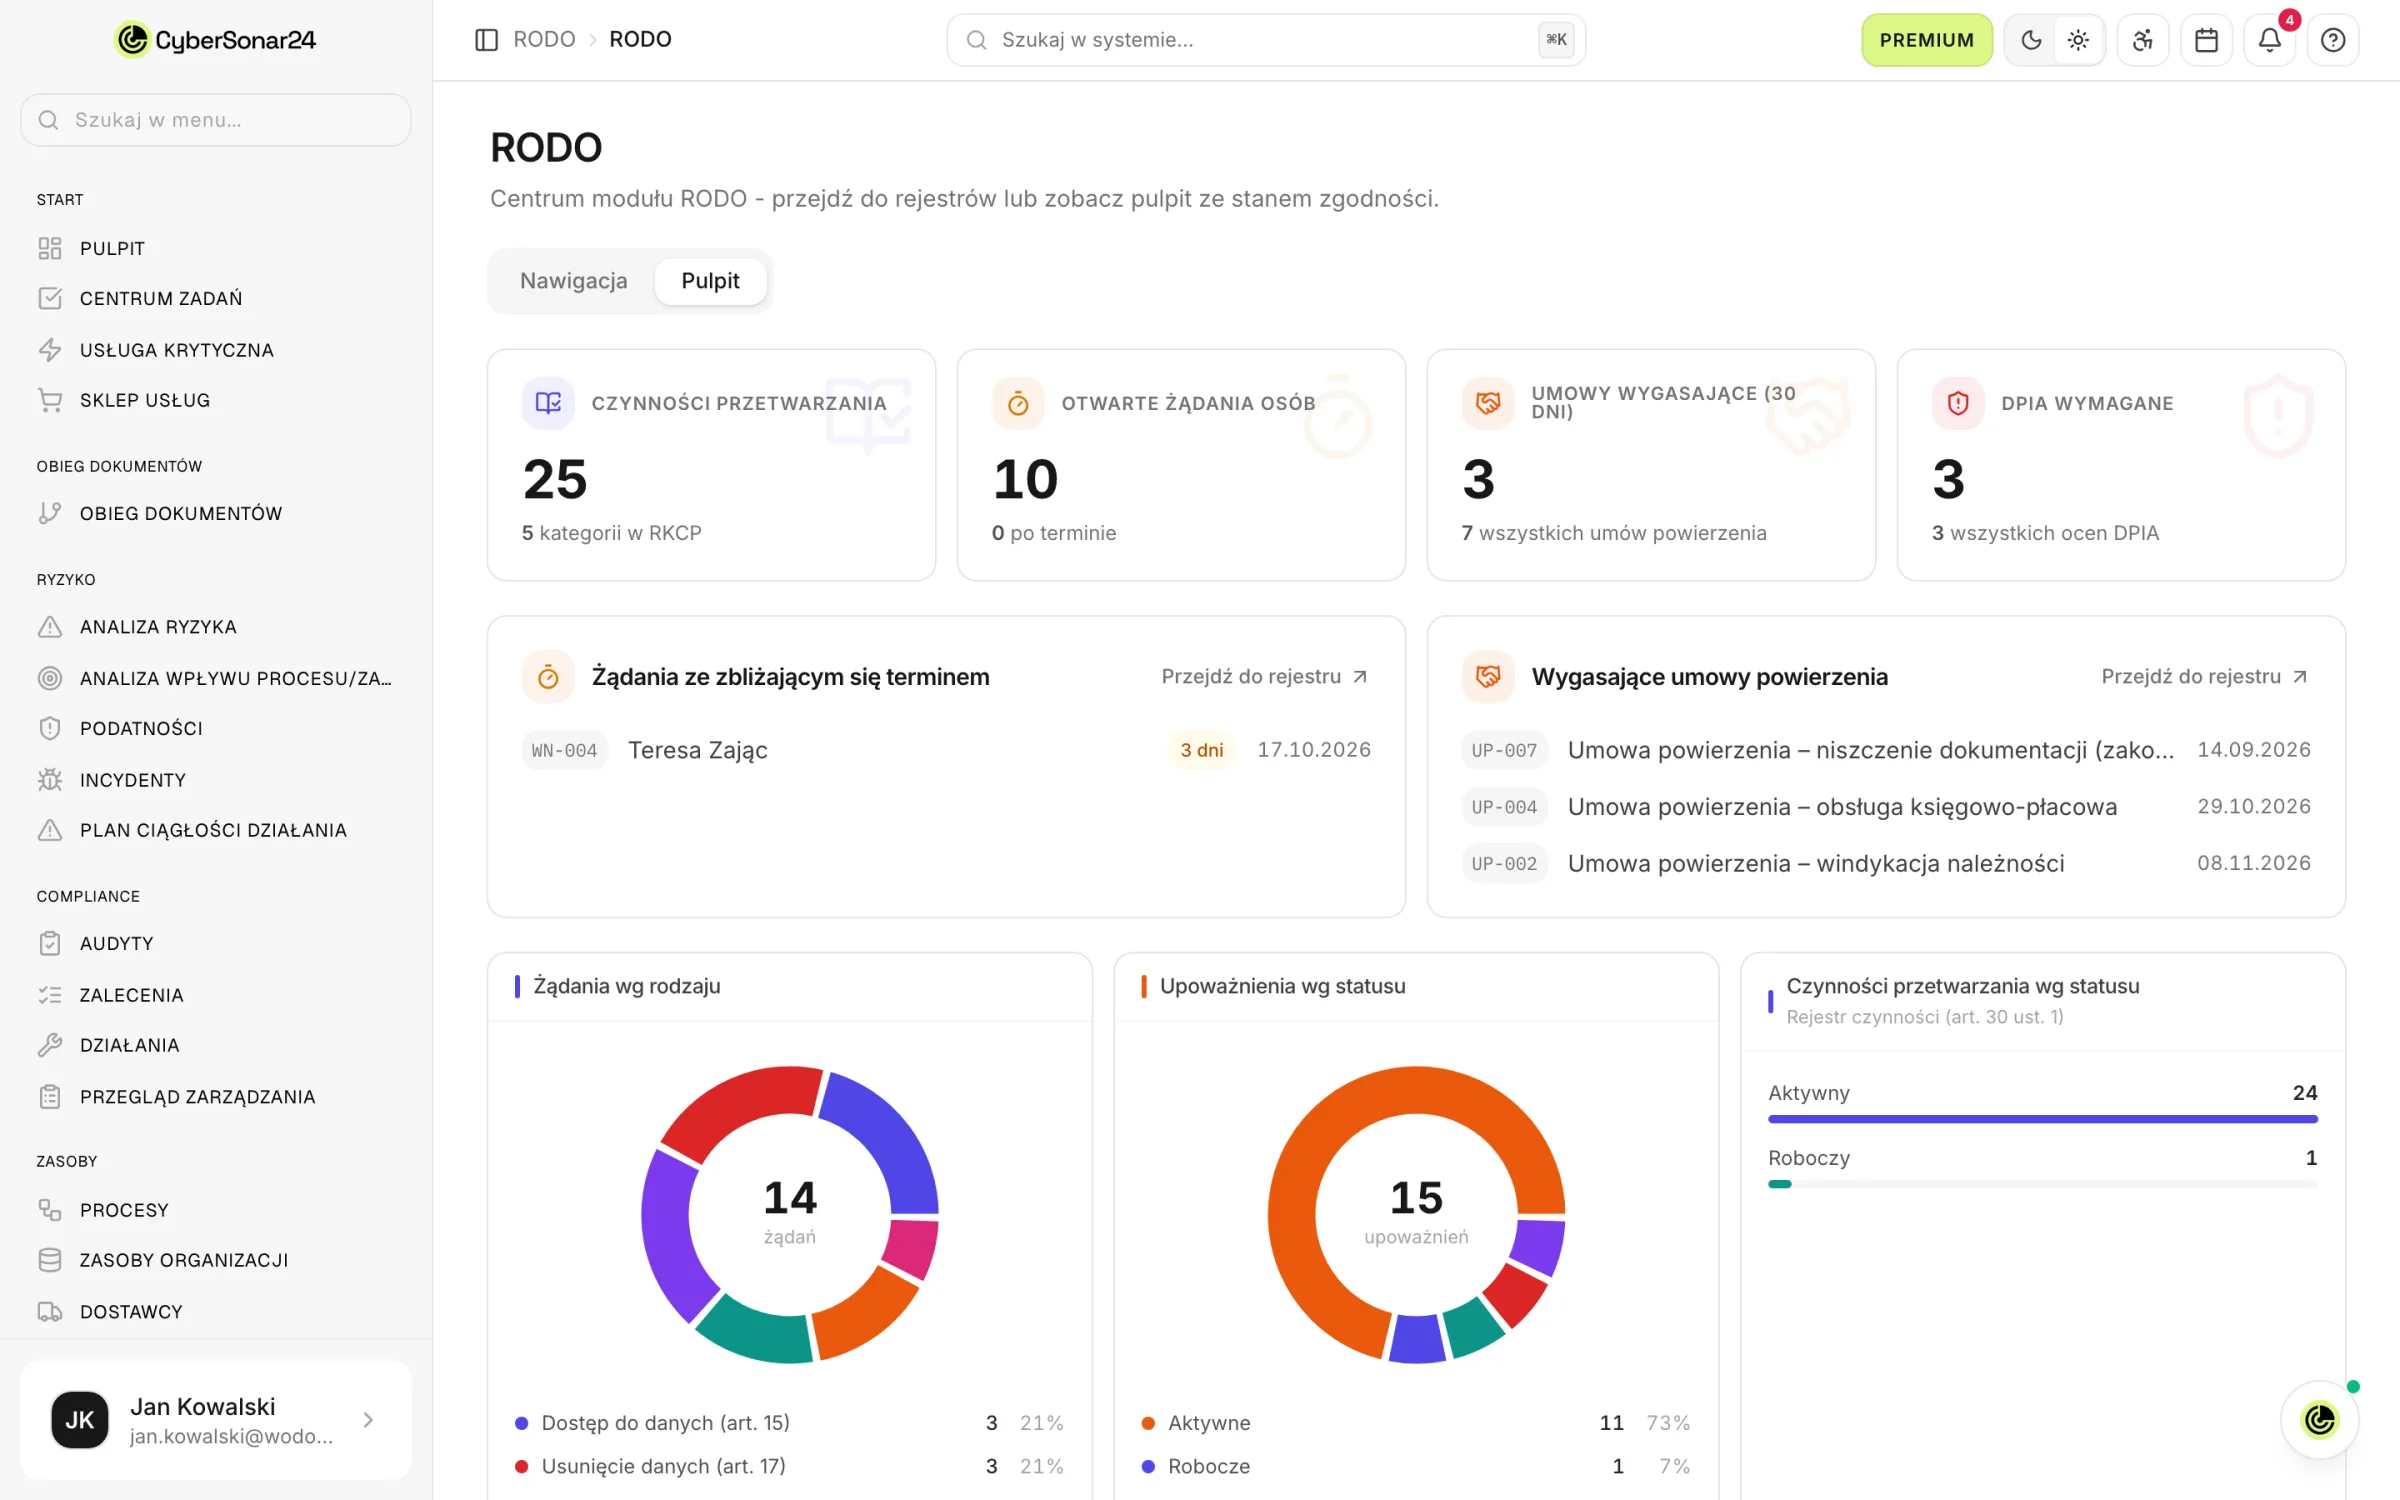
Panel del módulo RGPD de CyberSonar24: registro de actividades de tratamiento, solicitudes de los interesados y evaluación de impacto (datos de demostración)

Interfaz mostrada en polaco

Ejemplo: sanidad

Hospitales y sanidad

Sistemas hospitalarios y procesos clínicos en un solo registro, proveedores de servicios informáticos con evaluación de riesgos, incidentes y violaciones de datos personales en un solo módulo, formación para el personal de turnos.

  • Registro de activos y procesos clínicos
  • RGPD: registros de tratamiento, autorizaciones, evaluación de impacto
  • Planes de continuidad de la actividad con pruebas
Ver la solución para hospitales
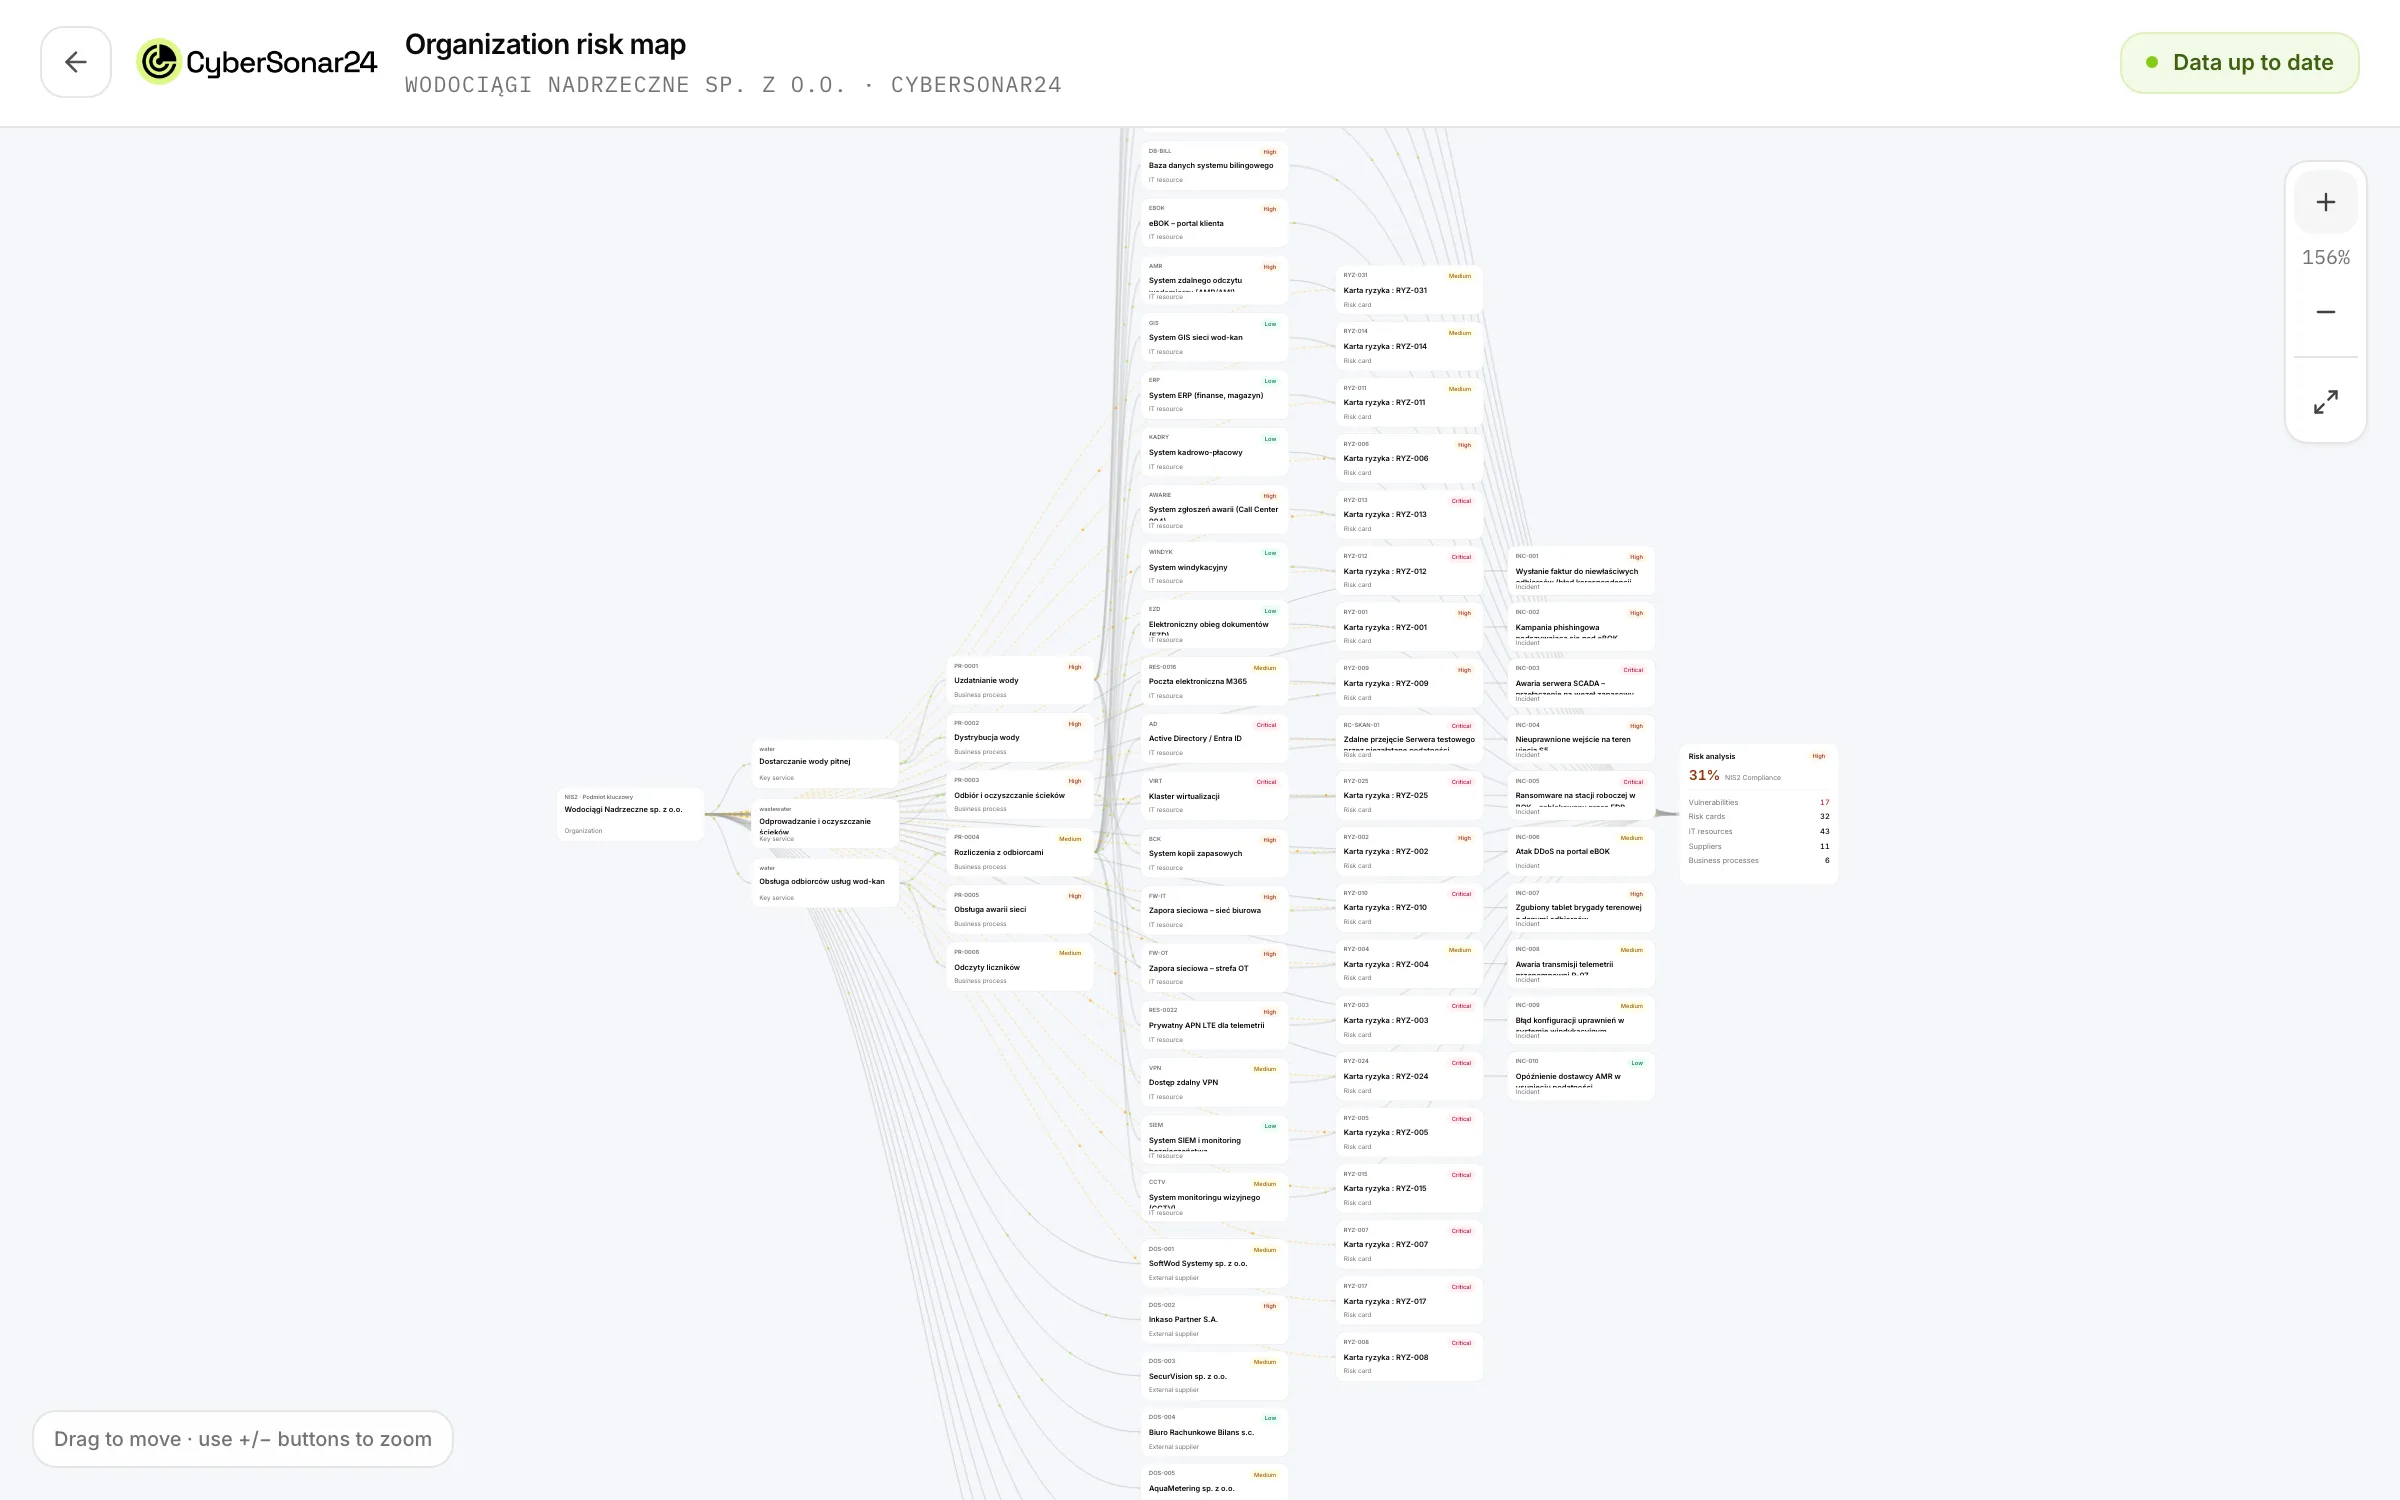
Mapa de riesgos de la organización en CyberSonar24: servicios esenciales, procesos, activos informáticos y fichas de riesgo (datos de demostración)

Interfaz mostrada en polaco

Ejemplo: agua y saneamiento

Abastecimiento de agua e infraestructuras hídricas

Desde la captación hasta la atención al cliente: servicios esenciales, procesos, sistemas informáticos y sistemas de control (SCADA) vinculados a los riesgos y a un plan de continuidad del abastecimiento de agua.

  • Servicios esenciales y procesos dependientes
  • Grafo de dependencias de activos
  • Registro de proveedores de servicios con evaluación de riesgos
Ver la solución para empresas de agua

03 · Anexo 1 de la ley

Sectores esenciales

Sectores del anexo 1. La categoría la deciden sobre todo el tipo de actividad y el tamaño de la entidad; la ley prevé excepciones.

04 · Anexo 2 de la ley

Sectores importantes

Sectores del anexo 2. La obligación de un sistema de gestión de la seguridad con documentación y los plazos de notificación de incidentes son los mismos que para las entidades esenciales. Excepción: una entidad importante que es una entidad pública presenta únicamente la notificación en un plazo de 72 horas (art. 12c).

05 · Administración pública

Administración pública y administración local

La ley cubre la administración pública en ambos anexos. Las entidades públicas se inscriben en el Registro de entidades esenciales e importantes de oficio y, tras recibir un requerimiento, completan los datos.

En la administración local las obligaciones suelen concernir al mismo tiempo a la oficina, sus unidades presupuestarias, las instituciones culturales y las empresas municipales, por ejemplo una empresa de agua, de calefacción o de residuos. CyberSonar24 permite gestionarlas en una sola instancia, según el plan (local o central): cada unidad tiene sus propios registros.

Administración local y unidades de la administración local: la solución en detalle

  • Un registro de activos y servicios de la oficina y de sus unidades
  • Una evaluación de riesgos y un plan de tratamiento para cada unidad
  • Incidentes y violaciones de datos personales en un solo módulo
  • Formación del personal de la oficina y de las unidades con un certificado nominativo

¿No está seguro de si la organización está sujeta a la ley y en qué categoría? El Audit Zero gratuito no requiere una cuenta y un informe PDF se envía a la dirección de correo.
