

Sectoren onder de Poolse wet ter uitvoering van NIS2 (KSC)

Sectoren

De Poolse wet ter uitvoering van NIS2 (KSC) (Dz.U. 2026 poz. 252) is van toepassing op essentiële en belangrijke entiteiten uit de sectoren in twee bijlagen bij de wet, waaronder publieke entiteiten. De verplichtingen zijn voor iedereen gelijk: een managementsysteem voor informatiebeveiliging met documentatie vóór 3 april 2027. Een essentiële entiteit voert de eerste beveiligingsaudit van haar informatiesysteem uit vóór 3 april 2028 (art. 33 lid 2 van de wijzigingswet op de KSC-wet) en daarna ten minste eens per 3 jaar (art. 15 lid 1). Een significant incident meldt u in drie stappen aan het bevoegde CSIRT: een vroegtijdige waarschuwing binnen 24 uur, een incidentmelding binnen 72 uur na detectie en een eindrapport binnen één maand. Een belangrijke entiteit die een publieke entiteit is, dient alleen de melding binnen 72 uur in, zonder vroegtijdige waarschuwing en zonder rapporten (art. 12c van de Poolse wet ter uitvoering van NIS2 (KSC)). Assets, leveranciers en risico’s verschillen, daarom beschrijven wij hieronder hoe CyberSonar24 in elke sector helpt.

01 · Wat alle sectoren gemeen hebben

Dezelfde verplichtingen, hetzelfde systeem

Ongeacht de sector beheren een essentiële en een belangrijke entiteit een managementsysteem voor informatiebeveiliging: een assetregister, een risicobeoordeling en behandelplan, incidentafhandeling, beheer van leveranciersrisico’s, bedrijfscontinuïteitsplannen, trainingen en documentatie. In CyberSonar24 heeft elk van deze verplichtingen een eigen module, en de modules delen dezelfde registers.

  • Een register van diensten, processen en assets met een afhankelijkhedengraaf
  • Een risicobeoordeling met een eigenaar, een termijn en een reviewdatum
  • Incidenten en datalekken in één module, met meldingssjablonen
  • Een leveranciersregister met risicobeoordeling en herinneringen aan contracten
  • Bedrijfscontinuïteitsplannen met een testschema
  • Trainingen met een certificaat en een directiebeoordeling voor het management

02 · Uitgewerkte voorbeelden

Twee sectoren stap voor stap beschreven

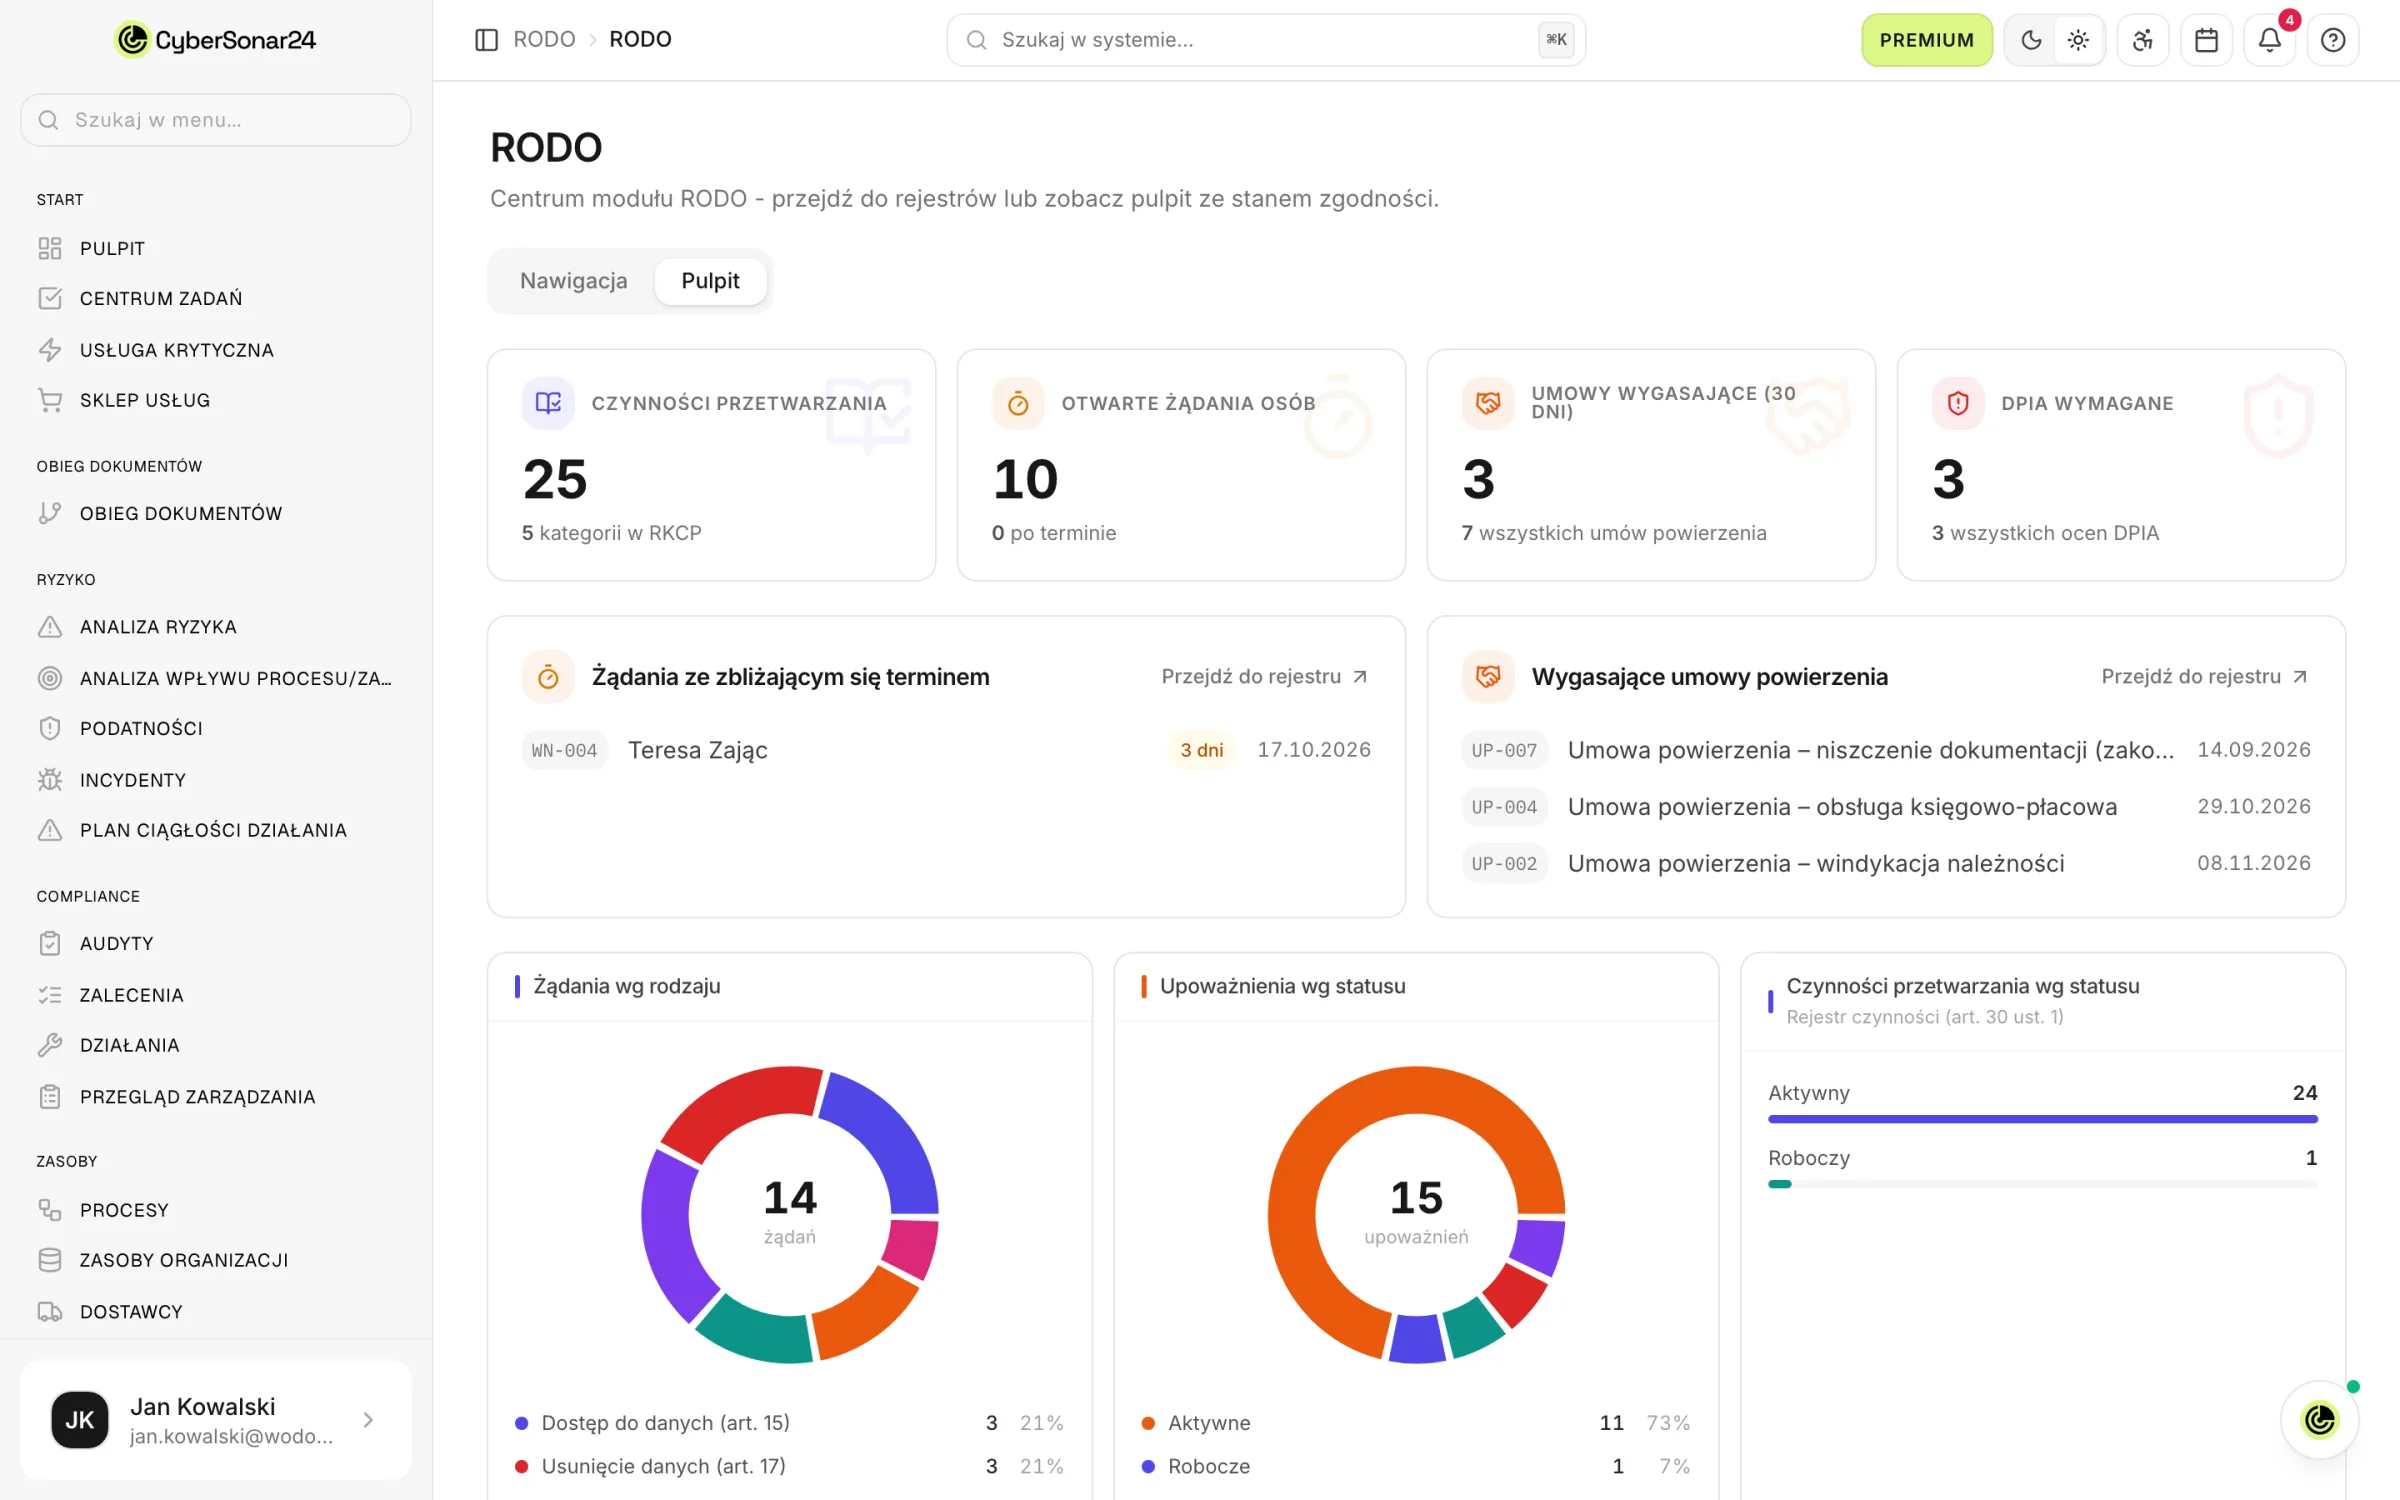
Dashboard van de AVG-module van CyberSonar24: register van verwerkingsactiviteiten, verzoeken van betrokkenen en effectbeoordeling (demonstratiegegevens)

Interface getoond in het Pools

Voorbeeld: gezondheidszorg

Ziekenhuizen en gezondheidszorg

Ziekenhuissystemen en klinische processen in één register, IT-leveranciers met een risicobeoordeling, incidenten en datalekken in één module, trainingen voor ploegpersoneel.

  • Register van assets en klinische processen
  • AVG: register van verwerkingen, autorisaties, effectbeoordeling
  • Bedrijfscontinuïteitsplannen met tests
Bekijk de oplossing voor ziekenhuizen
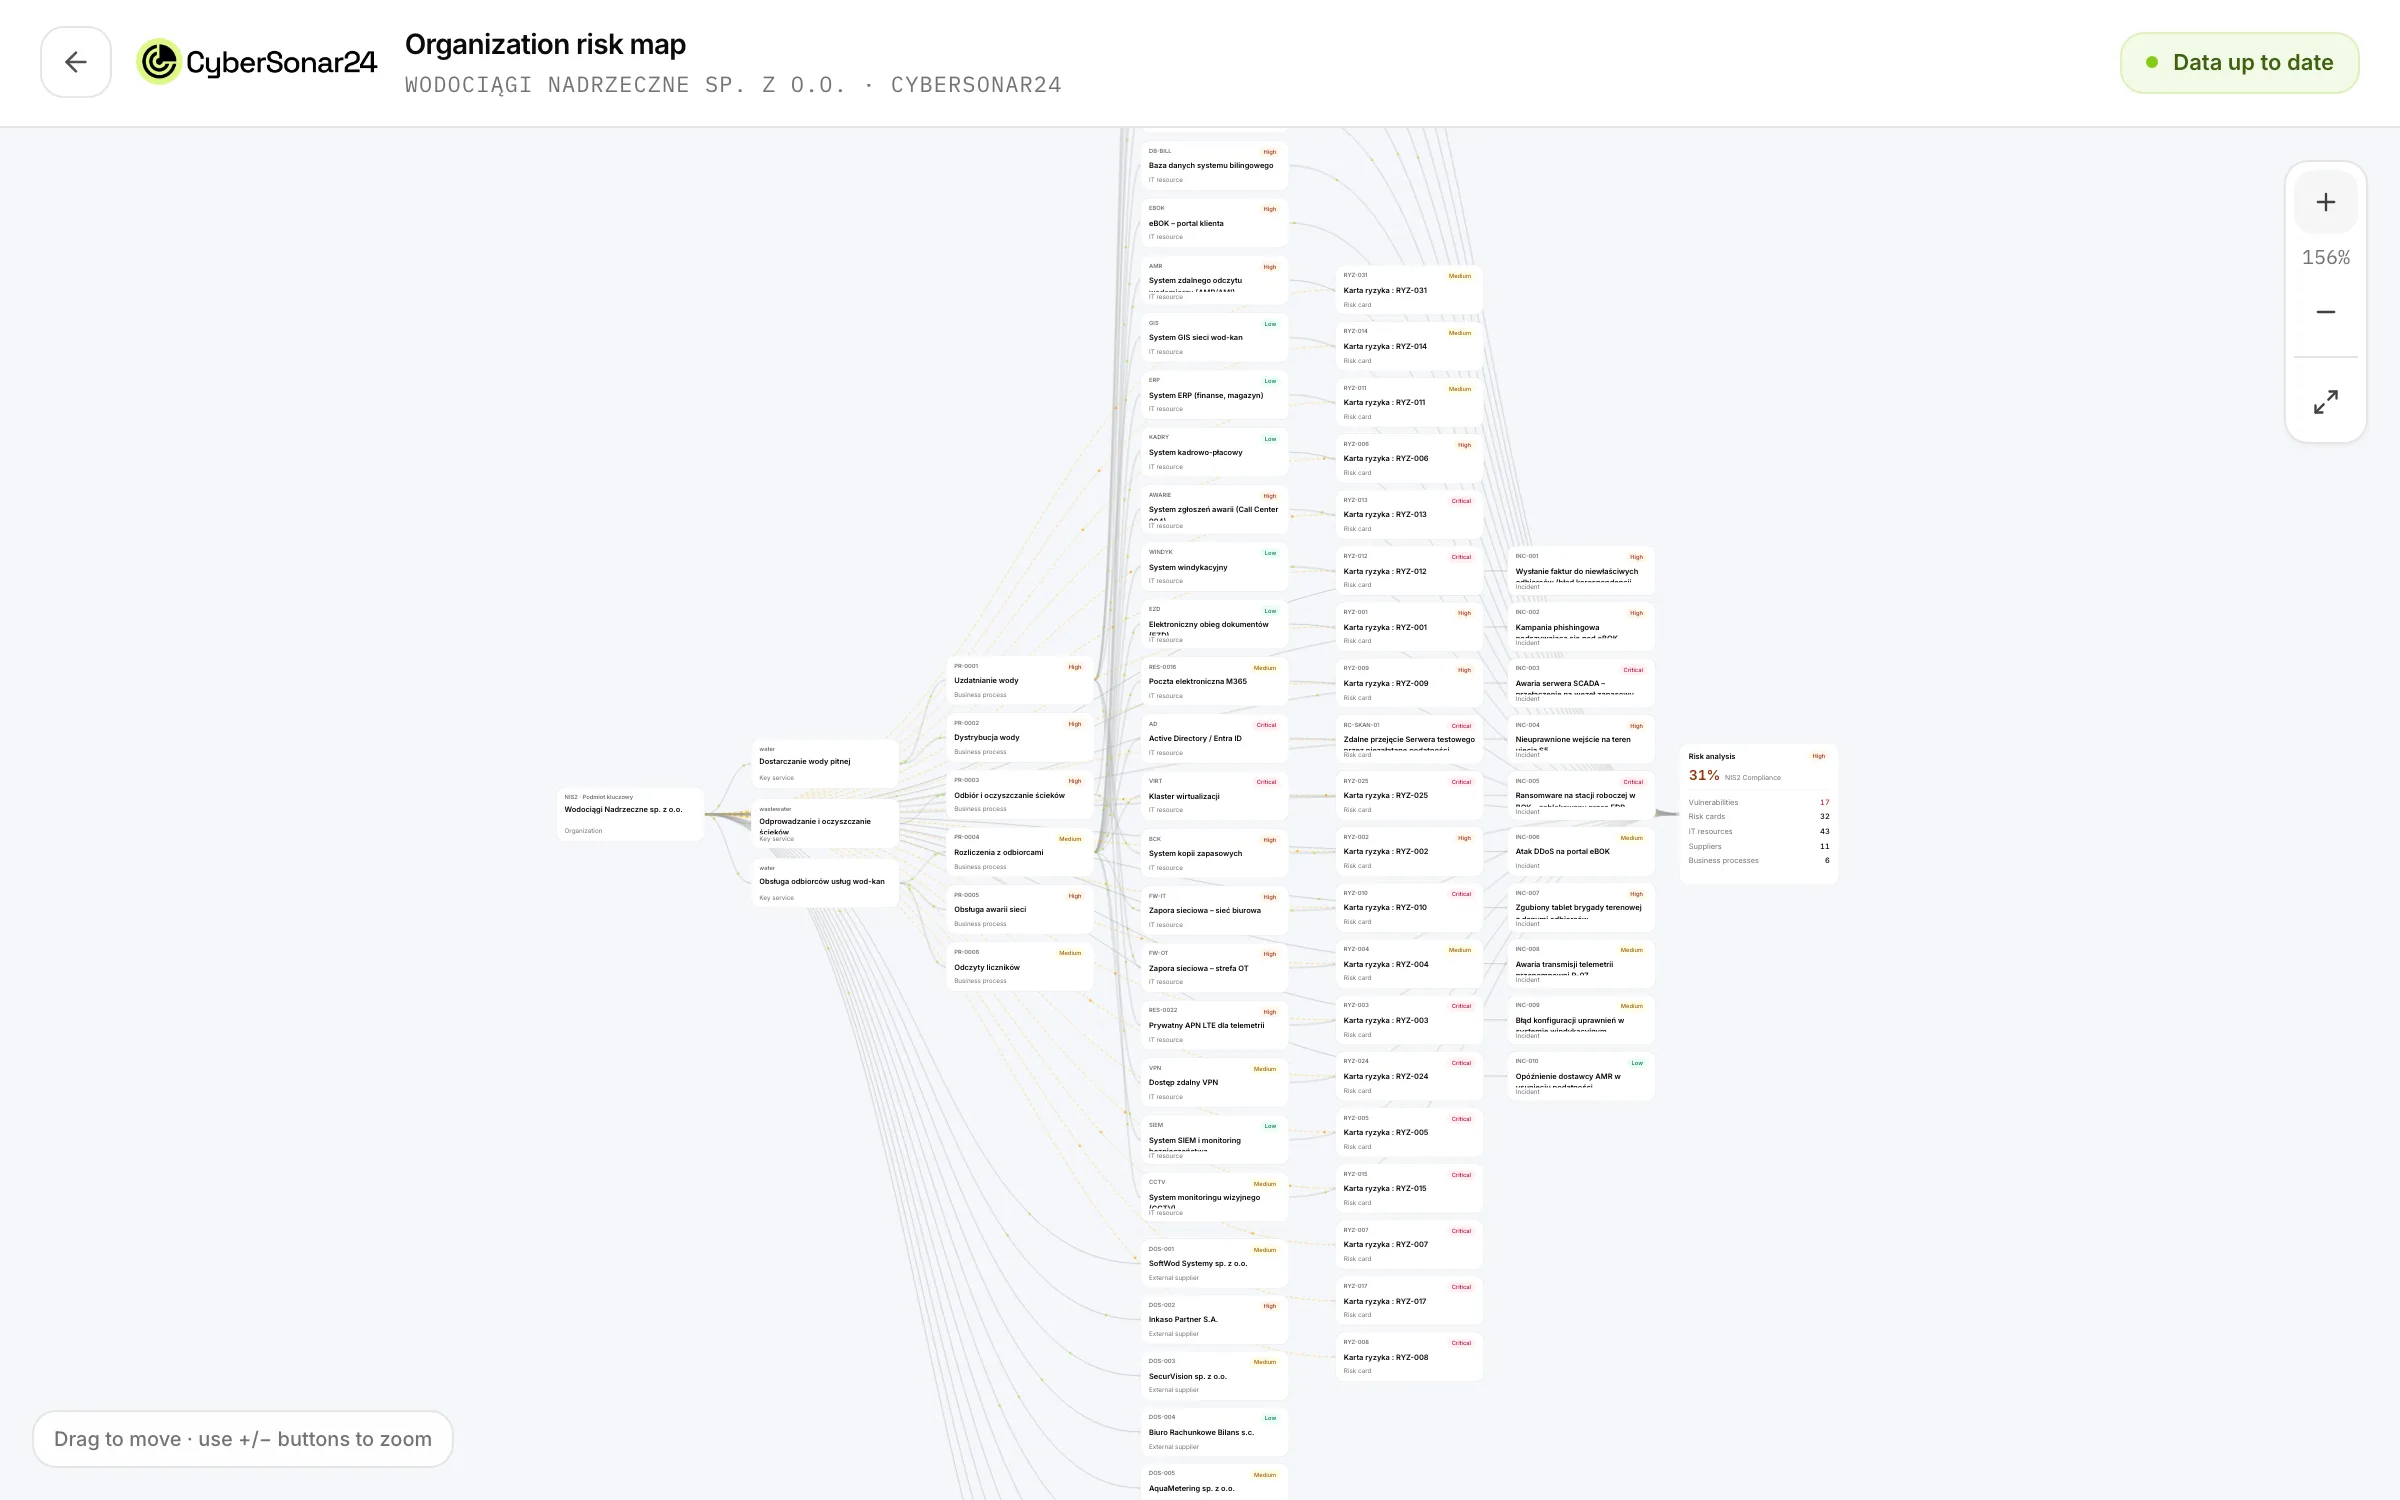
Risicokaart van de organisatie in CyberSonar24: essentiële diensten, processen, IT-assets en risicokaarten (demonstratiegegevens)

Interface getoond in het Pools

Voorbeeld: water en afvalwater

Watervoorziening en waterinfrastructuur

Van de waterwinning tot de klantenservice: essentiële diensten, processen, IT-systemen en besturingssystemen (SCADA) gekoppeld aan risico’s en een continuïteitsplan voor de watervoorziening.

  • Essentiële diensten en afhankelijke processen
  • Afhankelijkhedengraaf van assets
  • Register van dienstverleners met een risicobeoordeling
Bekijk de oplossing voor waterbedrijven

03 · Bijlage 1 bij de wet

Essentiële sectoren

Sectoren uit bijlage 1. De categorie wordt vooral bepaald door het soort activiteit en de omvang van de entiteit; de wet voorziet in uitzonderingen.

04 · Bijlage 2 bij de wet

Belangrijke sectoren

Sectoren uit bijlage 2. De verplichting van een managementsysteem voor informatiebeveiliging met documentatie en de meldtermijnen voor incidenten zijn gelijk aan die voor essentiële entiteiten. Uitzondering: een belangrijke entiteit die een publieke entiteit is, dient alleen de melding binnen 72 uur in (art. 12c).

05 · Openbaar bestuur

Openbaar bestuur en lokale overheden

De wet omvat het openbaar bestuur in beide bijlagen. Publieke entiteiten worden ambtshalve ingeschreven in het register van essentiële en belangrijke entiteiten en vullen na een oproep de gegevens aan.

Bij lokale overheden gelden de verplichtingen vaak tegelijk voor het gemeentehuis, de budgettaire eenheden, culturele instellingen en gemeentelijke bedrijven, bijvoorbeeld een water-, warmte- of afvalbedrijf. Met CyberSonar24 beheert u ze afhankelijk van het abonnement (lokaal of centraal) in één instantie: elke eenheid heeft eigen registers.

Lokale overheden en hun eenheden: de oplossing in detail

  • Een register van assets en diensten van het gemeentehuis en de eenheden
  • Een risicobeoordeling en een behandelplan per eenheid
  • Incidenten en datalekken in één module
  • Trainingen voor medewerkers van het gemeentehuis en de eenheden met een certificaat op naam

Weet u niet zeker of de organisatie onder de wet valt en in welke categorie? Voor de gratis Audit Zero is geen account nodig, en een pdf-rapport wordt naar het e-mailadres gestuurd.
