

Vom polnischen Gesetz zur Umsetzung von NIS2 (KSC) erfasste Sektoren

Sektoren

Das polnische Gesetz zur Umsetzung von NIS2 (KSC) (Dz.U. 2026 poz. 252) erfasst wesentliche und wichtige Einrichtungen aus den in zwei Anhängen zum Gesetz genannten Sektoren, einschließlich öffentlicher Stellen. Die Pflichten sind für alle dieselben: ein Sicherheitsmanagementsystem mit Dokumentation bis zum 3. April 2027. Eine wesentliche Einrichtung führt das erste Sicherheitsaudit ihres Informationssystems bis zum 3. April 2028 durch (art. 33 Abs. 2 des Änderungsgesetzes zum KSC-Gesetz), weitere mindestens alle 3 Jahre (art. 15 Abs. 1). Einen erheblichen Vorfall melden Sie dem zuständigen CSIRT in drei Schritten: eine Frühwarnung innerhalb von 24 Stunden, eine Vorfallmeldung innerhalb von 72 Stunden nach der Feststellung und ein Abschlussbericht innerhalb eines Monats. Eine wichtige Einrichtung, die eine öffentliche Stelle ist, übermittelt nur die Meldung innerhalb von 72 Stunden, ohne Frühwarnung und ohne Berichte (art. 12c des polnischen Gesetzes zur Umsetzung von NIS2 (KSC)). Anlagen, Lieferanten und Risiken unterscheiden sich, deshalb beschreiben wir unten, wie CyberSonar24 in jedem Sektor hilft.

01 · Was jeder Sektor gemeinsam hat

Dieselben Pflichten, dasselbe System

Unabhängig vom Sektor führen eine wesentliche Einrichtung und eine wichtige Einrichtung ein Sicherheitsmanagementsystem: ein Anlagenregister, eine Risikobewertung und einen Behandlungsplan, Vorfallbearbeitung, Management von Lieferantenrisiken, Pläne zur Betriebskontinuität, Schulung und Dokumentation. In CyberSonar24 hat jede dieser Pflichten ihr Modul, und die Module nutzen dieselben Register.

  • Ein Register von Diensten, Prozessen und Anlagen mit Abhängigkeitsgraph
  • Eine Risikobewertung mit Verantwortlichem, Frist und Überprüfungsdatum
  • Vorfälle und Verletzungen des Schutzes personenbezogener Daten in einem Modul, mit Meldevorlagen
  • Ein Lieferantenregister mit Risikobewertung und Vertragserinnerungen
  • Pläne zur Betriebskontinuität mit Testplan
  • Schulung mit Zertifikat und eine Managementbewertung für die Leitung

02 · Im Detail beschriebene Beispiele

Zwei Sektoren Schritt für Schritt beschrieben

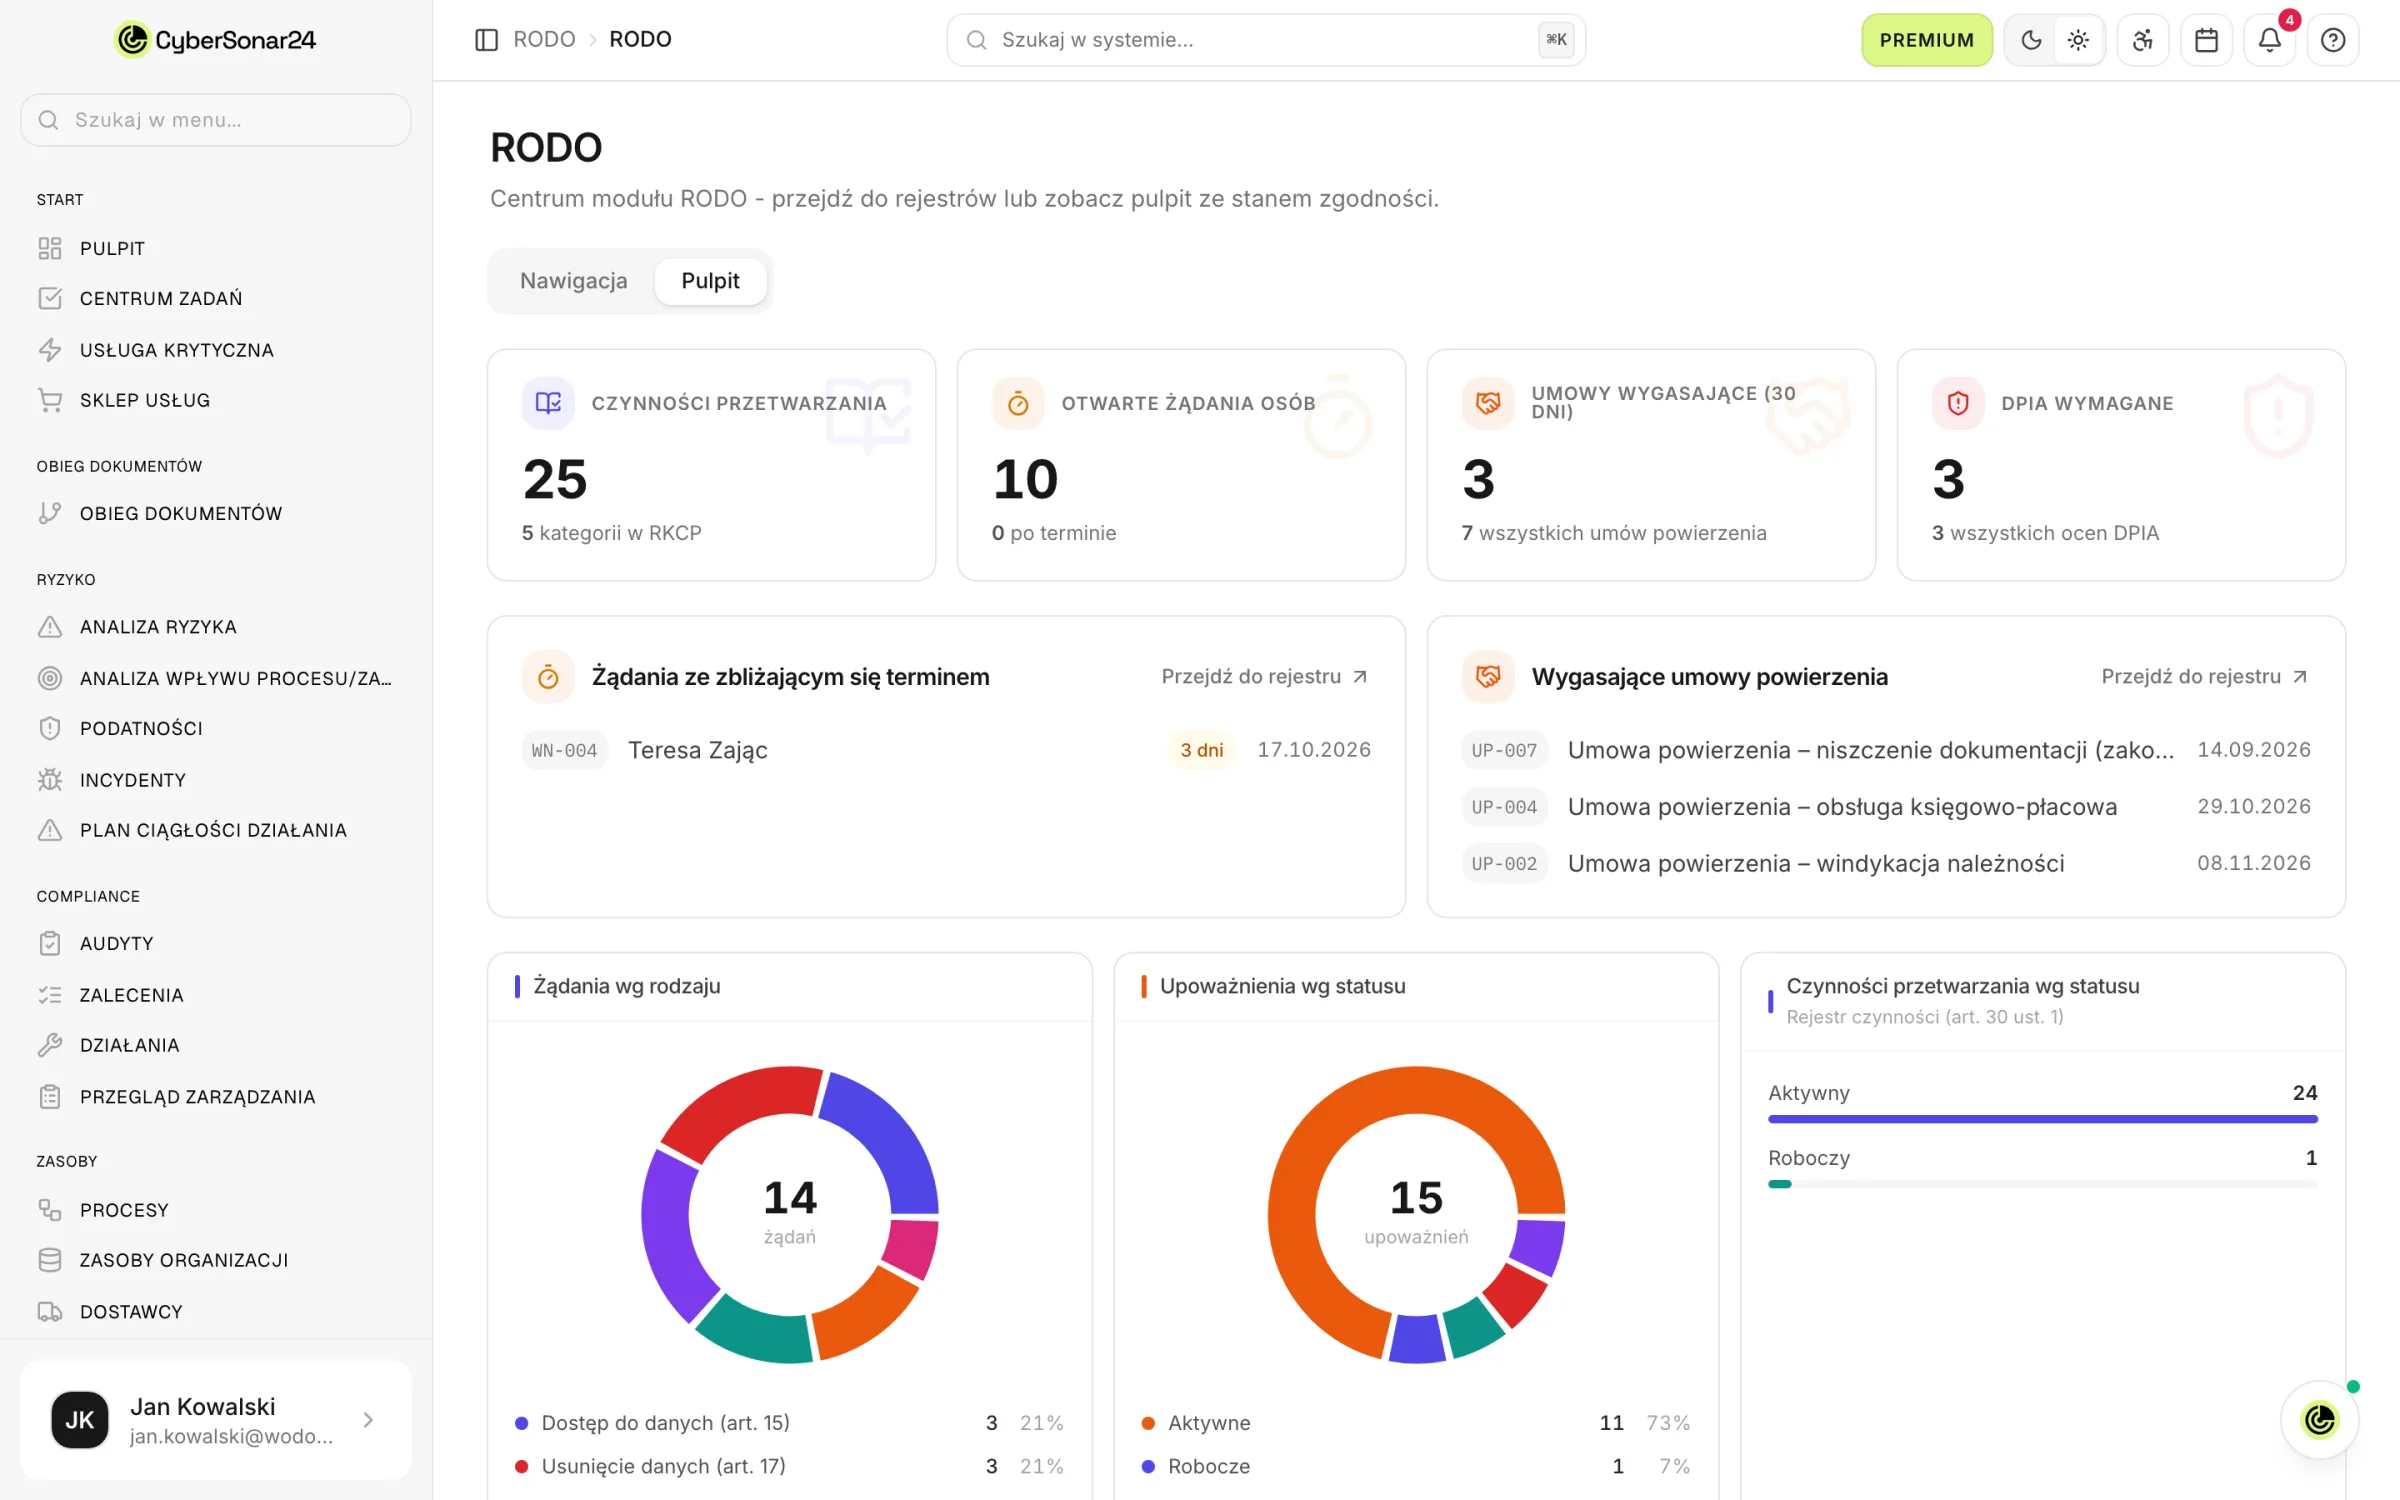
Dashboard des CyberSonar24-DSGVO-Moduls: Verzeichnis von Verarbeitungstätigkeiten, Betroffenenanfragen und Folgenabschätzung (Demonstrationsdaten)

Die abgebildete Oberfläche ist auf Polnisch

Beispiel: Gesundheitswesen

Krankenhäuser und Gesundheitswesen

Krankenhaussysteme und klinische Prozesse in einem Register, IT-Dienstleister mit Risikobewertung, Vorfälle und Verletzungen des Schutzes personenbezogener Daten in einem Modul, Schulung für Schichtpersonal.

  • Register von Anlagen und klinischen Prozessen
  • DSGVO: Verarbeitungsverzeichnisse, Ermächtigungen, Folgenabschätzung
  • Pläne zur Betriebskontinuität mit Tests
Die Lösung für Krankenhäuser ansehen
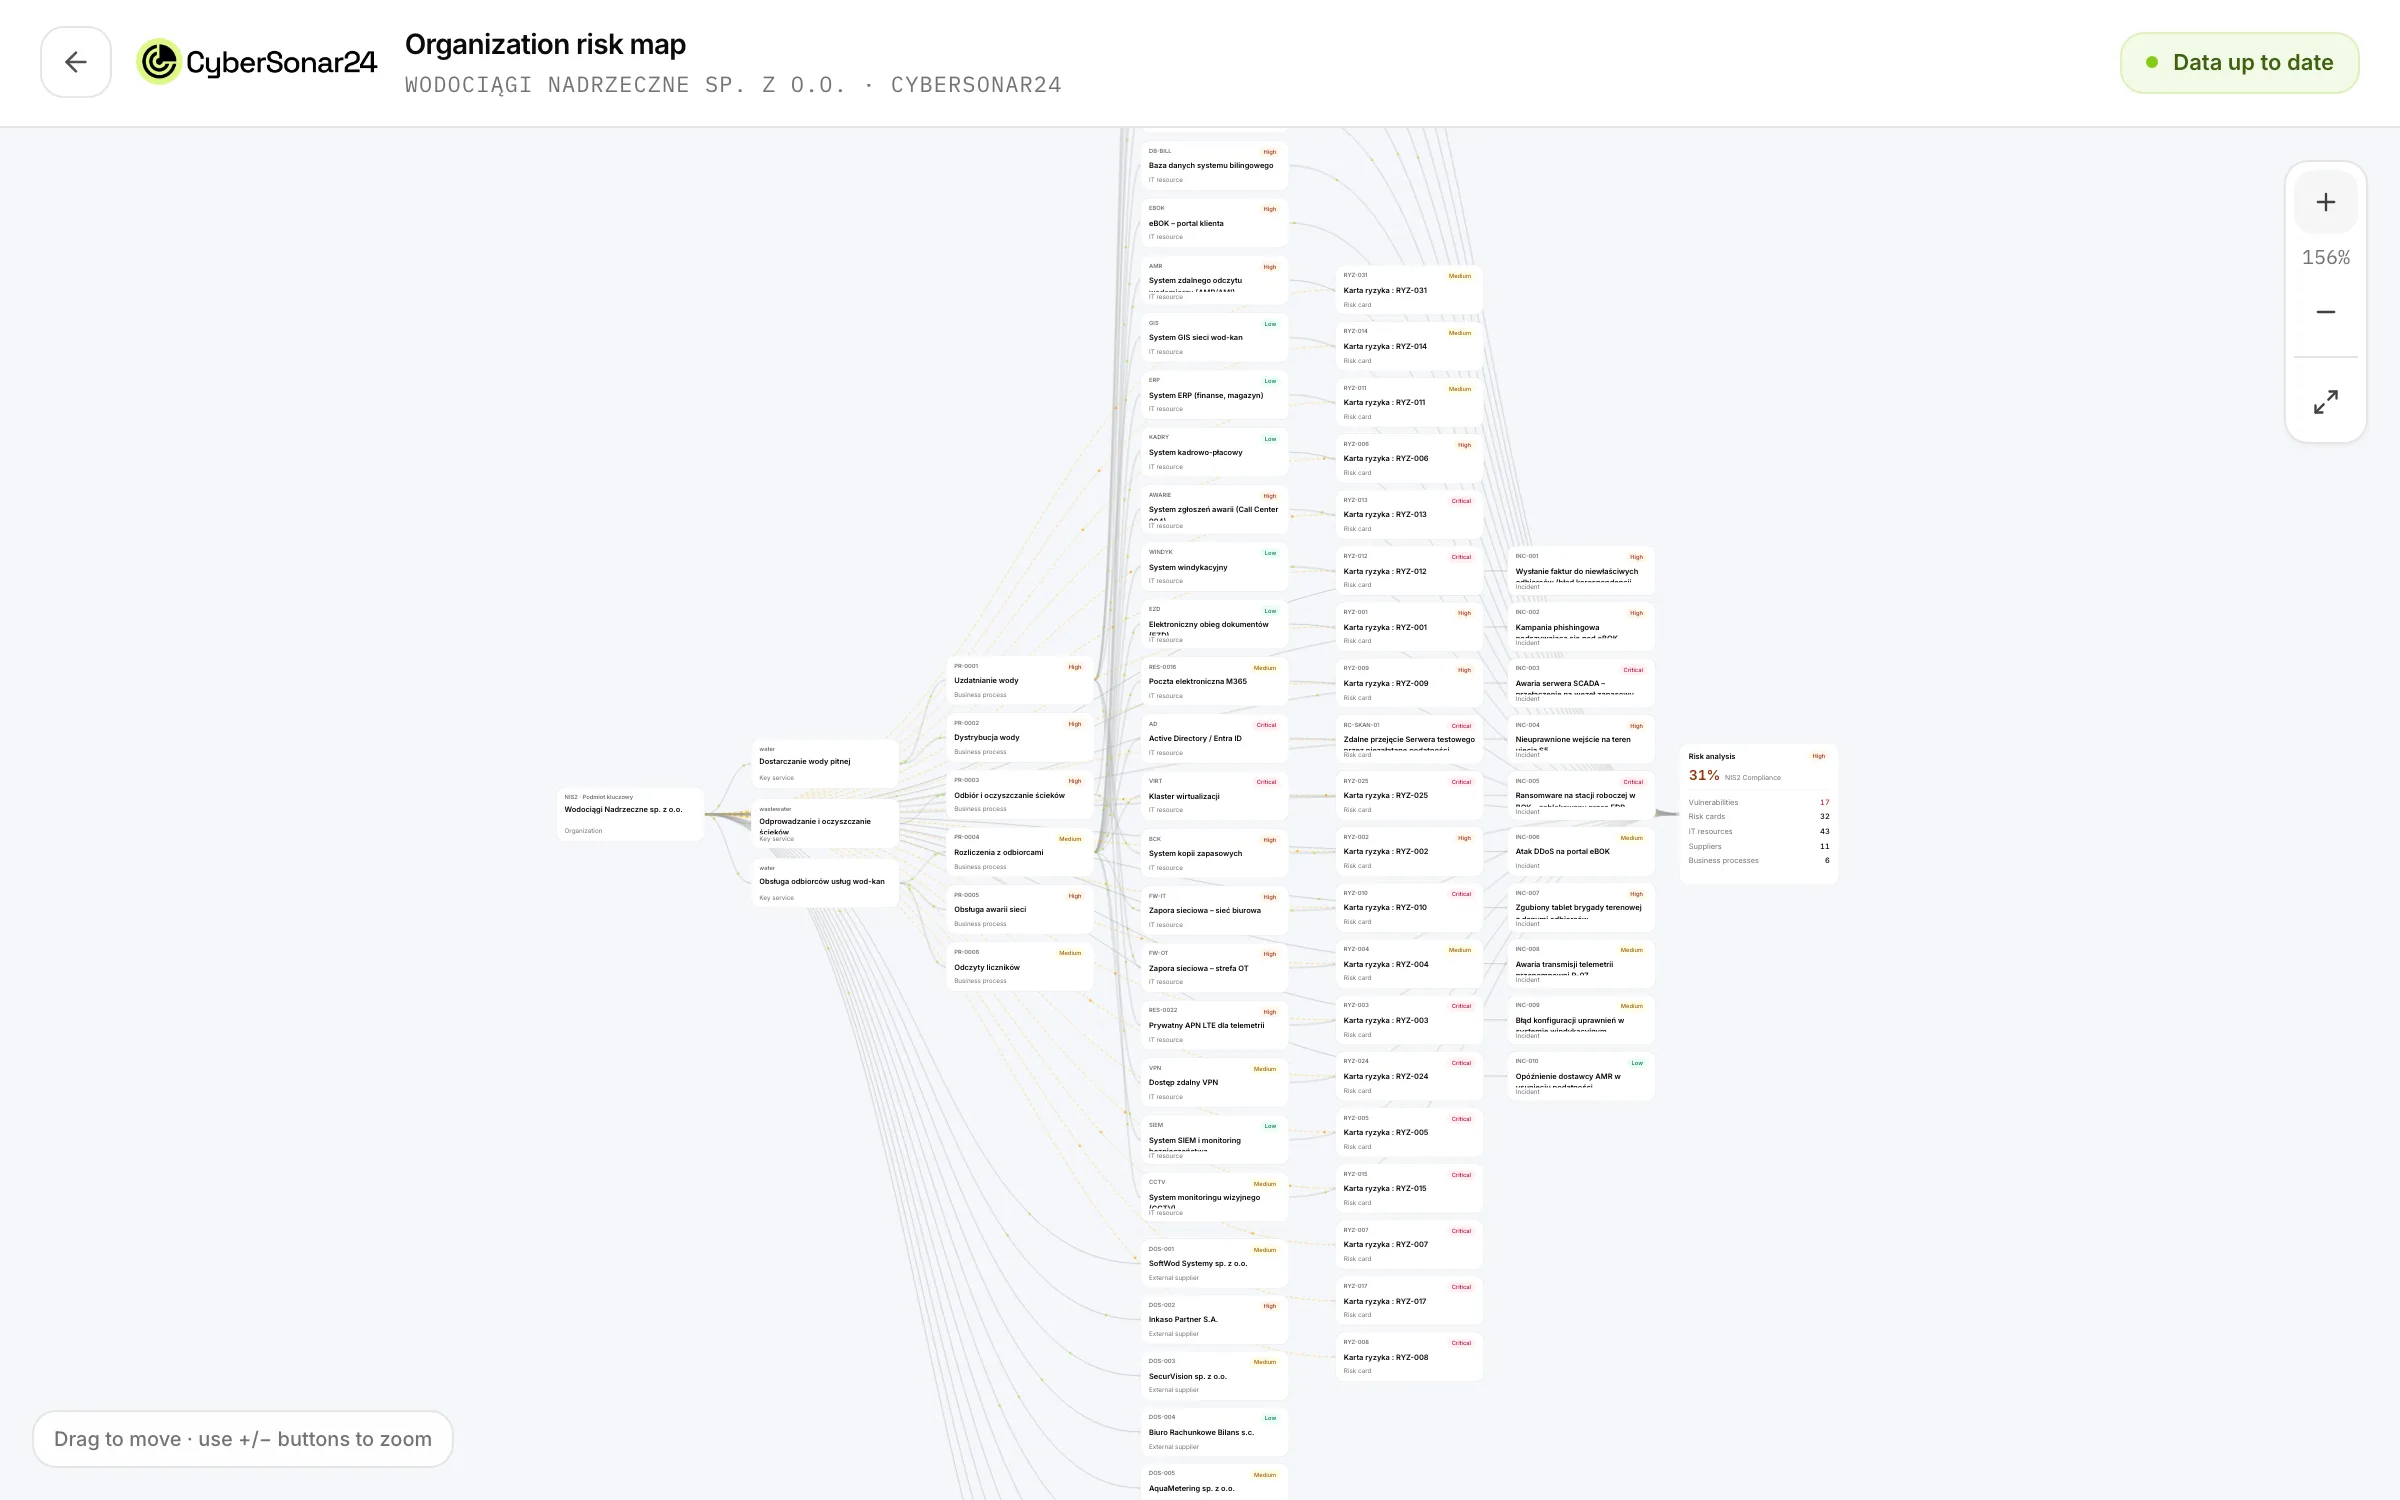
Risikokarte der Organisation in CyberSonar24: wesentliche Dienste, Prozesse, IT-Anlagen und Risikokarten (Demonstrationsdaten)

Die abgebildete Oberfläche ist auf Polnisch

Beispiel: Wasser und Abwasser

Wasserversorgung und Wasserinfrastruktur

Von der Wasserfassung bis zum Kundenservice: wesentliche Dienste, Prozesse, IT-Systeme und Steuerungssysteme (SCADA), verknüpft mit Risiken und einem Plan zur Kontinuität der Wasserversorgung.

  • Wesentliche Dienste und abhängige Prozesse
  • Abhängigkeitsgraph der Anlagen
  • Register der Dienstleister mit Risikobewertung
Die Lösung für Wasserversorger ansehen

03 · Anhang 1 zum Gesetz

Wesentliche Sektoren

Sektoren aus Anhang 1. Die Kategorie entscheidet vor allem die Art der Tätigkeit und die Größe der Einrichtung; das Gesetz sieht Ausnahmen vor.

04 · Anhang 2 zum Gesetz

Wichtige Sektoren

Sektoren aus Anhang 2. Die Pflicht eines Sicherheitsmanagementsystems mit Dokumentation und die Fristen zur Vorfallmeldung sind dieselben wie für wesentliche Einrichtungen. Ausnahme: Eine wichtige Einrichtung, die eine öffentliche Stelle ist, übermittelt nur die Meldung innerhalb von 72 Stunden (art. 12c).

05 · Öffentliche Verwaltung

Öffentliche Verwaltung und Kommunalverwaltung

Das Gesetz erfasst die öffentliche Verwaltung in beiden Anhängen. Öffentliche Stellen werden von Amts wegen ins Register der wesentlichen und wichtigen Einrichtungen eingetragen und ergänzen nach Erhalt einer Aufforderung die Daten.

In der Kommunalverwaltung betreffen die Pflichten oft zugleich das Amt, seine haushaltsrechtlichen Einheiten, Kultureinrichtungen und kommunalen Unternehmen, zum Beispiel ein Wasser-, Wärme- oder Abfallunternehmen. CyberSonar24 lässt sie je nach Plan (lokal oder zentral) in einer Instanz führen: Jede Einheit hat eigene Register.

Kommunalverwaltung und kommunale Einheiten: die Lösung im Detail

  • Ein Register der Anlagen und Dienste des Amts und seiner Einheiten
  • Eine Risikobewertung und ein Behandlungsplan für jede Einheit
  • Vorfälle und Verletzungen des Schutzes personenbezogener Daten in einem Modul
  • Schulung des Personals von Amt und Einheiten mit namentlichem Zertifikat

Sind Sie unsicher, ob die Organisation dem Gesetz unterliegt und in welcher Kategorie? Das kostenlose Audit Zero erfordert kein Konto, und ein PDF-Bericht geht an die E-Mail-Adresse.
