Waarom wordt GRC essentieel voor waterbedrijven?
Nog maar enkele jaren geleden werd de watersector niet als bijzonder blootgesteld aan cyberdreigingen beschouwd. Vandaag verhogen voortschrijdende digitalisering en de integratie van IT/OT het risico aanzienlijk.
Activiteiten op het gebied van watervoorziening en afvalwater staan vermeld in bijlage 1 bij de Poolse wet ter uitvoering van NIS2 (KSC). Of een bepaalde entiteit onder de wet valt en welke categorie van toepassing is, hangt af van art. 5 en 5a, met inbegrip van omvang, rechtsvorm en uitzonderingen. Het maatschappelijk belang van een dienst stelt op zichzelf geen formele status van kritieke infrastructuur vast.
Ook de regelgevingseisen nemen toe. NIS2 voor waterbedrijven eist systematisch beheer van risico en naleving. Organisaties moeten daarom bewuster en proactiever werken.
Wat is GRC en hoe werkt het bij waterbedrijven?
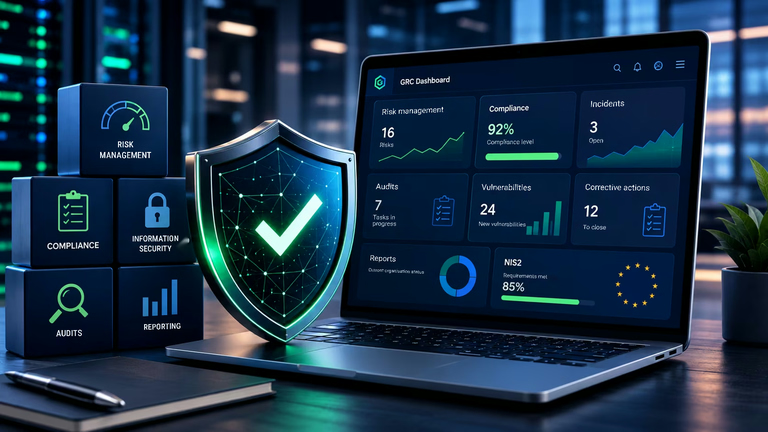
GRC (Governance, Risk & Compliance) verenigt toezicht op de organisatie, risicobeheer en naleving. Het vervangt verspreide activiteiten door één samenhangend systeem.
Hierdoor kan GRC voor het waterbedrijf risico’s identificeren, incidenten monitoren en toezicht houden op de naleving van eisen zoals NIS2. Alle gegevens blijven verbonden, wat snellere en beter onderbouwde besluiten ondersteunt.
De organisatie krijgt volledig zicht, wat de doeltreffendheid van het beveiligingsbeheer rechtstreeks verbetert.
NIS2 voor waterbedrijven: aan welke eisen moet worden voldaan?
NIS2 verandert de aanpak van beveiliging door de nadruk te leggen op werkelijke actie in plaats van alleen op documentatie. Het eist actief risicobeheer en continue monitoring van de omgeving.
In de praktijk eist NIS2 voor waterbedrijven:
- een systeem voor risicobeheer,
- monitoring van incidenten,
- toezicht op leveranciers,
- rapportage aan toezichthoudende autoriteiten,
- betrokkenheid van het bestuur.
Het bestuur draagt ook directe verantwoordelijkheid voor besluiten, waardoor actuele gegevens essentieel zijn. GRC voor waterbedrijven biedt daardoor een fundament voor naleving van regelgeving.
Hoe voert u GRC stap voor stap in bij een waterbedrijf?
De invoering hoort gestructureerd en gefaseerd te verlopen. Dit vermindert fouten en verbetert de doeltreffendheid.
1. Identificeer de risico’s van het waterbedrijf
Begin met het identificeren van mogelijke dreigingen, omdat geïnformeerd risicobeheer anders onmogelijk is.
De analyse omvat:
- IT-systemen,
- OT-infrastructuur,
- leveranciers,
- menselijke factoren.
Deze fase ligt ten grondslag aan al het vervolgwerk.
2. Beoordeel het risico met RCSA
Beoordeel daarna de risico’s met RCSA (Risk & Control Self-Assessment). Dit bepaalt de impact van dreigingen op de organisatie en stelt prioriteiten vast.
Dit maakt mogelijk:
- vaststelling van risiconiveaus,
- toewijzing van eigenaren,
- beoordeling van de doeltreffendheid van beheersmaatregelen.
Besluiten berusten dan op bewijs in plaats van op intuïtie.
3. Monitor en rapporteer
Identificatie en beoordeling alleen volstaan niet. Continue monitoring maakt een reactie op veranderende omstandigheden mogelijk.
In de praktijk omvat dit:
- trendanalyse,
- regelmatige rapporten,
- dashboards voor het bestuur.
Dit ondersteunt snelle, onderbouwde besluiten.
4. Voer GRC-hulpmiddelen in
De wet eist doeltreffende processen en passende beheersmaatregelen, niet de aankoop van een GRC-platform. Dergelijke software kan helpen gegevens te ordenen, maatregelen te documenteren en het toezicht te ondersteunen, afhankelijk van de schaal van de organisatie.
Risicobeheer bij het waterbedrijf: goede praktijk
Doeltreffend risicobeheer hoort doorlopend te zijn. Dit betekent gegevens regelmatig bijwerken en de doeltreffendheid van beheersmaatregelen monitoren.
Toonaangevende organisaties:
- gebruiken dashboards,
- analyseren trends,
- integreren gegevens uit verschillende bronnen.
Dit ondersteunt proactief handelen in plaats van pas reageren nadat problemen zijn ontstaan.
NIS2-nalevingsbeheer voor waterbedrijven
Naleving hoort niet uitsluitend als een formele verplichting te worden behandeld. Het hoort een integraal onderdeel van het management van de organisatie te zijn.
GRC voor waterbedrijven ondersteunt naleving via:
- monitoring van naleving,
- vaststelling van hiaten,
- beheer van herstelacties,
- rapportage.
Leveranciers verdienen bijzondere aandacht, omdat zij vaak het grootste risico veroorzaken.
GRC-software voor waterbedrijven: wanneer kan die helpen?
De wet eist doeltreffende processen en passende beheersmaatregelen, niet de aankoop van een GRC-platform. Dergelijke software kan helpen gegevens te ordenen, maatregelen te documenteren en het toezicht te ondersteunen, afhankelijk van de schaal van de organisatie.
Zij maakt mogelijk:
- gecentraliseerde gegevens,
- geautomatiseerde processen,
- snelle rapportage,
- geïntegreerde informatie.
De organisatie werkt daardoor efficiënter en doeltreffender.
Veelgemaakte fouten bij de invoering van GRC bij waterbedrijven
Ondanks het groeiende bewustzijn maken veel organisaties nog fouten die voortkomen uit een ongeschikte aanpak.
Veelvoorkomende problemen zijn:
- GRC behandelen als een eenmalig project,
- geen betrokkenheid van het bestuur,
- ontoereikende hulpmiddelen,
- verspreide gegevens.
De organisatie verliest daardoor de grip op risico.
Samenvatting: GRC voor waterbedrijven als fundament voor NIS2
GRC voor waterbedrijven is meer dan een antwoord op regelgevingseisen. Bovenal versterkt het de weerbaarheid van de organisatie.
Omdat NIS2 specifieke verplichtingen invoert, moeten organisaties het volgende invoeren:
- risicobeheer,
- nalevingsbeheer,
- passende hulpmiddelen.
Dit helpt hen aan de regelgevingseisen te voldoen en de beveiliging daadwerkelijk te verbeteren.