GRC w wodociągach a NIS2: jak wdrożyć zarządzanie ryzykiem i compliance
GRC w wodociągach to klucz do spełnienia wymagań NIS2 i skutecznego zarządzania ryzykiem, compliance oraz bezpieczeństwem infrastruktury krytycznej.
Dlaczego GRC w wodociągach staje się kluczowe?
Jeszcze kilka lat temu sektor wodociągowy nie był postrzegany jako szczególnie narażony na cyberzagrożenia. Obecnie sytuacja wygląda zupełnie inaczej, ponieważ postępująca cyfryzacja oraz integracja systemów IT i OT znacząco zwiększają poziom ryzyka.
W efekcie GRC w wodociągach przestaje być opcjonalne, a zaczyna odgrywać kluczową rolę w zarządzaniu bezpieczeństwem. Co więcej, przedsiębiorstwa wodociągowe stanowią część infrastruktury krytycznej, dlatego każdy incydent może mieć realny wpływ na funkcjonowanie społeczeństwa.
Dodatkowo rosną wymagania regulacyjne, a NIS2 w wodociągach wprowadza obowiązek systemowego podejścia do zarządzania ryzykiem i compliance. W związku z tym organizacje muszą działać bardziej świadomie i proaktywnie.
Czym jest GRC i jak działa w wodociągach?
GRC (Governance, Risk & Compliance) to model zarządzania, który łączy nadzór organizacyjny, zarządzanie ryzykiem oraz compliance. W praktyce oznacza to odejście od rozproszonych działań na rzecz jednego, spójnego systemu.
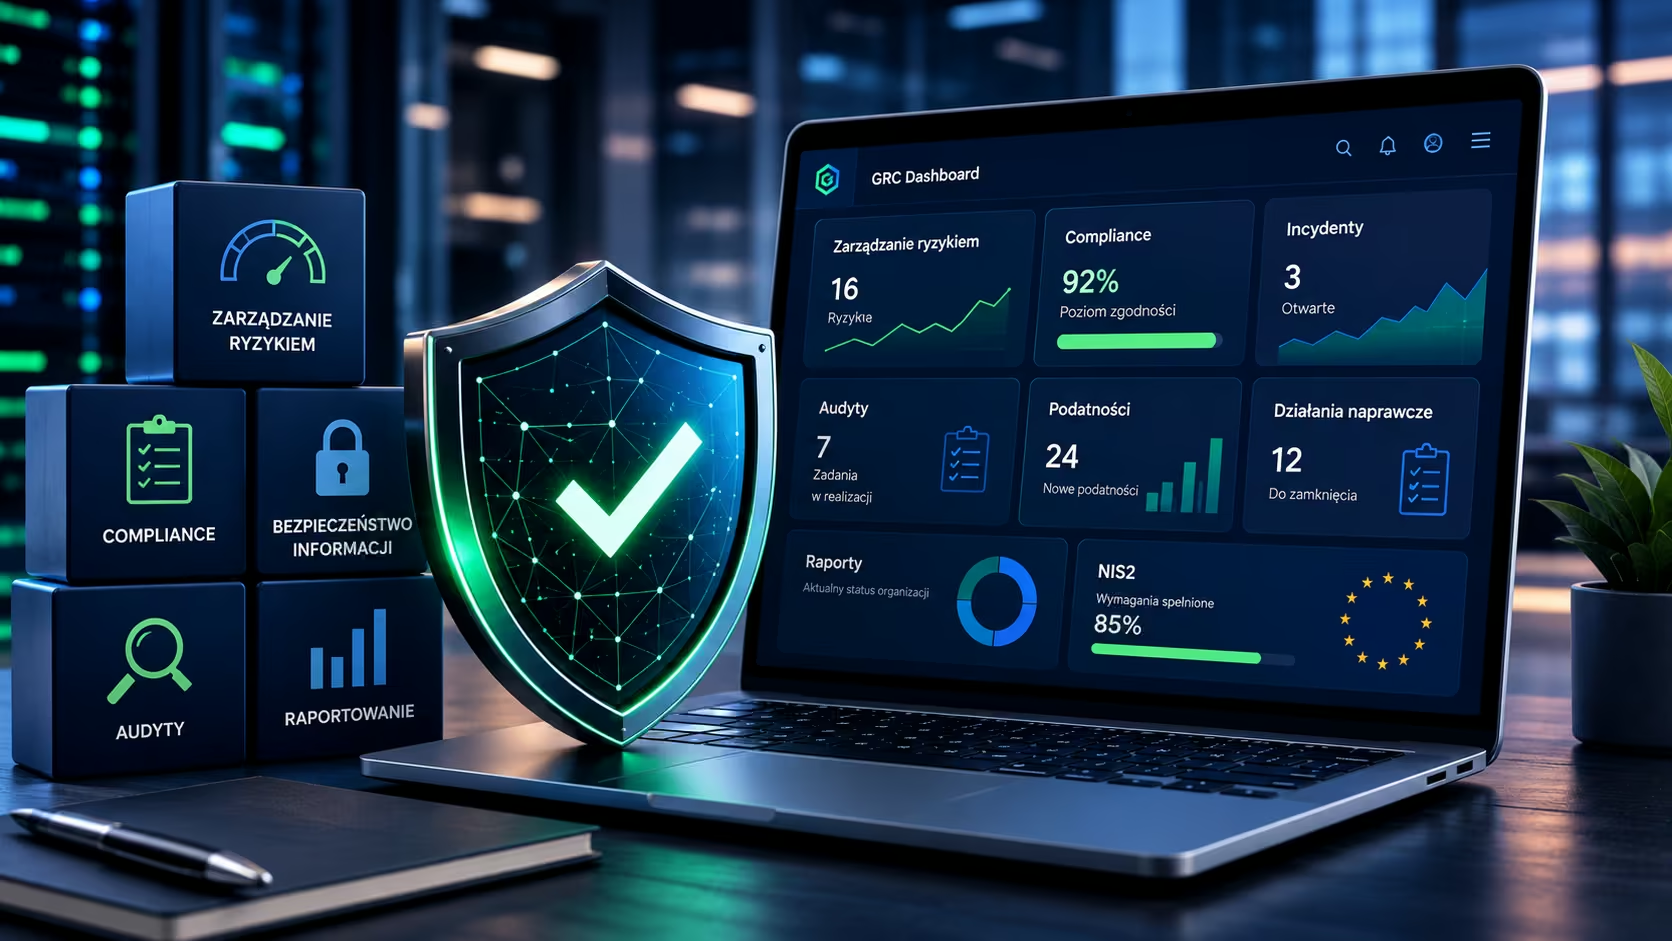
Dzięki takiemu podejściu GRC w wodociągach umożliwia nie tylko identyfikację ryzyk, lecz także monitorowanie incydentów oraz kontrolę zgodności z regulacjami, takimi jak NIS2. Co istotne, wszystkie dane pozostają ze sobą powiązane, dlatego decyzje można podejmować szybciej i bardziej świadomie.
W rezultacie organizacja zyskuje pełną widoczność sytuacji, co bezpośrednio przekłada się na skuteczniejsze zarządzanie bezpieczeństwem.
NIS2 w wodociągach – jakie wymagania trzeba spełnić?
Dyrektywa NIS2 zmienia podejście do bezpieczeństwa, ponieważ koncentruje się na rzeczywistych działaniach, a nie wyłącznie na dokumentacji. Oznacza to konieczność aktywnego zarządzania ryzykiem oraz stałego monitorowania środowiska.
W praktyce NIS2 w wodociągach wymaga:
- wdrożenia systemu zarządzania ryzykiem
- monitorowania incydentów
- kontroli dostawców
- raportowania do organów nadzorczych
- zaangażowania zarządu
Co więcej, zarząd ponosi bezpośrednią odpowiedzialność za decyzje, dlatego dostęp do aktualnych danych staje się kluczowy. W rezultacie GRC w wodociągach stanowi fundament spełnienia wymagań regulacyjnych.
Jak wdrożyć GRC w wodociągach krok po kroku?
Wdrożenie GRC powinno przebiegać w sposób uporządkowany i etapowy. Takie podejście pozwala ograniczyć ryzyko błędów oraz zwiększyć skuteczność działań.
1. Identyfikacja ryzyk w wodociągach
Na początku należy zidentyfikować potencjalne zagrożenia, ponieważ tylko wtedy możliwe jest świadome zarządzanie ryzykiem.
Obszary analizy obejmują:
- systemy IT
- infrastrukturę OT
- dostawców
- czynnik ludzki
Ten etap stanowi fundament dalszych działań.
2. Ocena ryzyka (RCSA)
Kolejnym krokiem jest przeprowadzenie oceny ryzyk przy wykorzystaniu metody RCSA. Pozwala ona określić wpływ zagrożeń na organizację oraz ustalić priorytety.
Dzięki temu możliwe jest:
- określenie poziomu ryzyka
- przypisanie właścicieli
- ocena skuteczności zabezpieczeń
W efekcie organizacja podejmuje decyzje w oparciu o dane, a nie intuicję.
3. Monitorowanie i raportowanie
Sama identyfikacja i ocena ryzyka nie wystarczą. Kluczowe znaczenie ma ciągłe monitorowanie, które pozwala reagować na zmieniającą się sytuację.
W praktyce obejmuje to:
- analizę trendów
- cykliczne raporty
- dashboardy dla zarządu
Dzięki temu możliwe jest szybkie i świadome podejmowanie decyzji.
4. Wdrożenie narzędzi GRC
Wraz ze wzrostem złożoności organizacji podejście manualne przestaje być efektywne. Z tego powodu wdrożenie oprogramowania GRC staje się konieczne, aby zapewnić spójność oraz aktualność danych.
Zarządzanie ryzykiem w wodociągach – najlepsze praktyki
Skuteczne zarządzanie ryzykiem powinno mieć charakter ciągły. Oznacza to konieczność regularnej aktualizacji danych oraz monitorowania skuteczności zabezpieczeń.
Najlepsze organizacje:
- korzystają z dashboardów
- analizują trendy
- integrują dane z różnych źródeł
Takie podejście pozwala działać proaktywnie zamiast reagować dopiero po wystąpieniu problemu.
Zarządzanie compliance w wodociągach zgodnie z NIS2
Compliance nie powinno być traktowane wyłącznie jako obowiązek formalny. Wręcz przeciwnie – powinno stanowić integralną część zarządzania organizacją.
W tym kontekście GRC w wodociągach wspiera compliance poprzez:
- monitorowanie zgodności
- identyfikację luk
- zarządzanie działaniami naprawczymi
- raportowanie
Szczególną uwagę należy zwrócić na dostawców, ponieważ to właśnie oni często generują największe ryzyko.
Oprogramowanie GRC w wodociągach – dlaczego jest niezbędne?
Wraz ze wzrostem liczby obowiązków ręczne zarządzanie przestaje być efektywne. Dlatego oprogramowanie GRC staje się standardem, a nie dodatkiem.
Pozwala ono na:
- centralizację danych
- automatyzację procesów
- szybkie raportowanie
- integrację informacji
W efekcie organizacja działa sprawniej i skuteczniej.
Najczęstsze błędy przy wdrażaniu GRC w wodociągach
Mimo rosnącej świadomości wiele organizacji nadal popełnia błędy wynikające z niewłaściwego podejścia.
Najczęściej spotykane problemy to:
- traktowanie GRC jako projektu jednorazowego
- brak zaangażowania zarządu
- brak odpowiednich narzędzi
- rozproszone dane
W rezultacie organizacja traci kontrolę nad ryzykiem.
Podsumowanie: GRC w wodociągach jako fundament NIS2
Podsumowując, GRC w wodociągach to nie tylko odpowiedź na wymagania regulacyjne, lecz przede wszystkim sposób na zwiększenie odporności organizacji.
Ponieważ NIS2 wprowadza konkretne obowiązki, konieczne staje się wdrożenie:
- zarządzania ryzykiem
- zarządzania compliance
- odpowiednich narzędzi
Dzięki temu organizacja nie tylko spełnia wymagania regulacyjne, ale również realnie poprawia poziom bezpieczeństwa.