GRC (Governance, Risk & Compliance) to podejście, które pomaga organizacjom skutecznie zarządzać ładem organizacyjnym, ryzykiem oraz zgodnością z wymaganiami regulacyjnymi. W tej kategorii znajdziesz praktyczne artykuły dotyczące wdrażania procesów GRC. Publikujemy również materiały poświęcone zarządzaniu ryzykiem, compliance oraz cyberbezpieczeństwu. Opisujemy wymagania NIS2, ISO 27001 i DORA. Pokazujemy także dobre praktyki wspierające budowę bezpiecznej i odpornej organizacji.
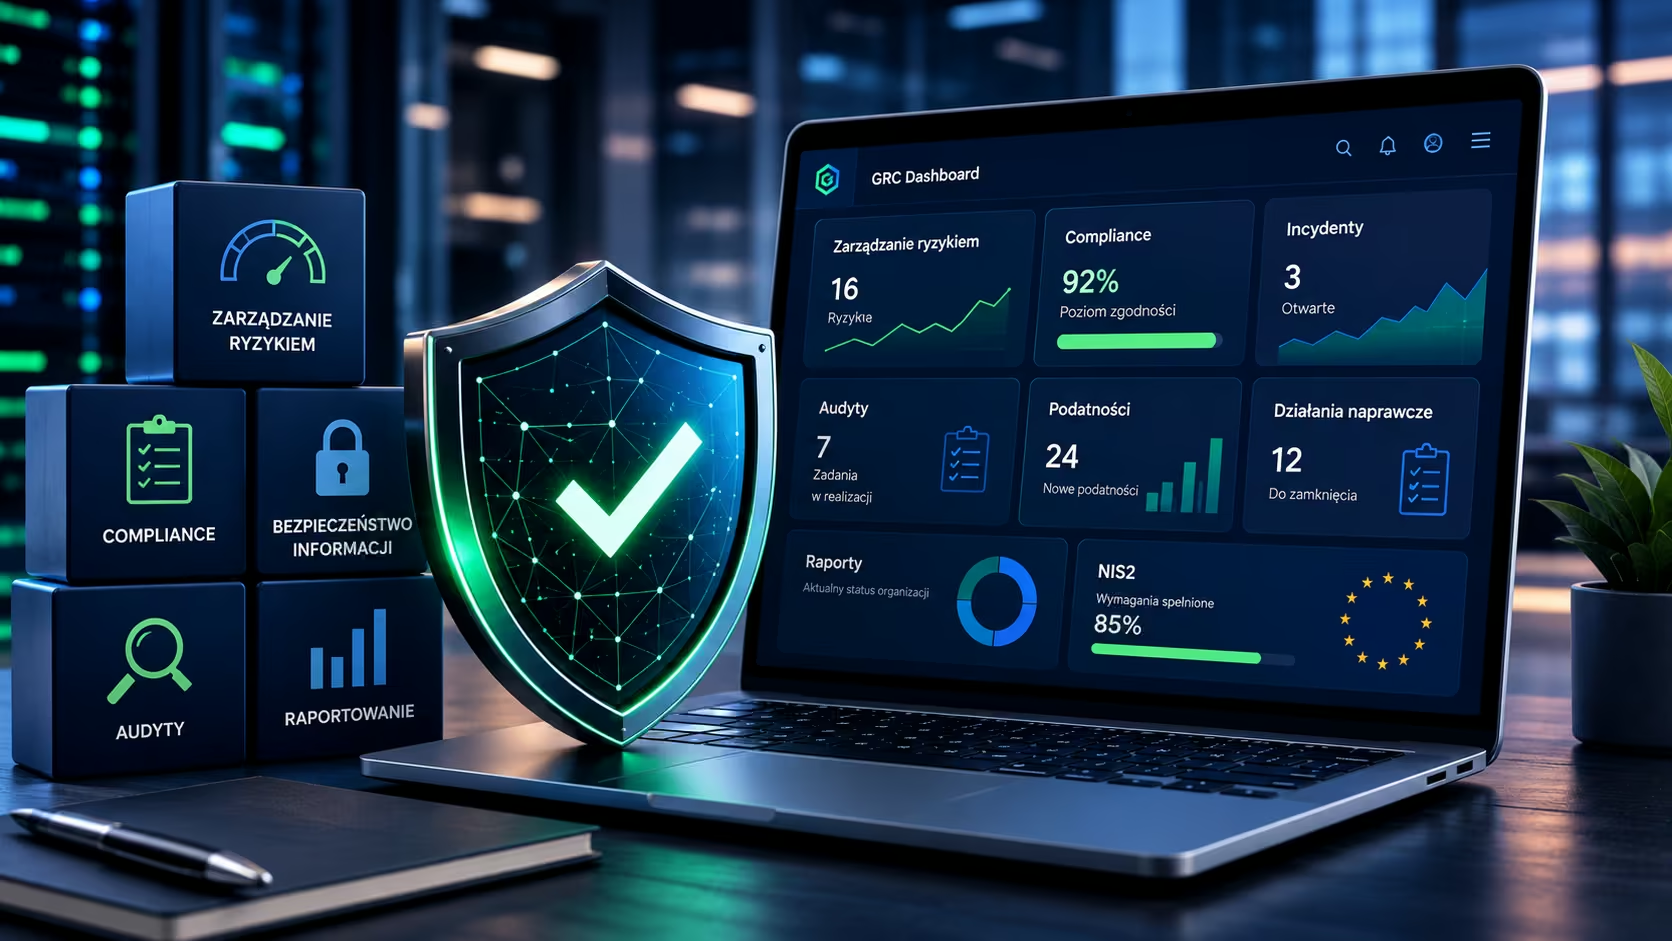
Nowoczesne podejście do Governance, Risk & Compliance pomaga uporządkować procesy. Ułatwia również ograniczanie ryzyka oraz monitorowanie zgodności z obowiązującymi przepisami. Coraz więcej organizacji wdraża platformy GRC do zarządzania ryzykiem, audytami, podatnościami i działaniami naprawczymi. Dzięki temu mogą szybciej reagować na zmieniające się wymagania biznesowe i regulacyjne.
W tej kategorii publikujemy zarówno artykuły wyjaśniające podstawowe pojęcia, jak i praktyczne poradniki. Opisujemy wdrażanie procesów zarządzania ryzykiem, compliance oraz nowoczesnych systemów GRC. Materiały przygotowaliśmy z myślą o specjalistach IT, menedżerach ryzyka, audytorach, osobach odpowiedzialnych za compliance oraz kadrze zarządzającej.