Baza wiedzy

Baza wiedzy CyberSonar24 to centrum wiedzy poświęcone zarządzaniu ryzykiem, zgodnością i cyberbezpieczeństwu. Znajdziesz tutaj eksperckie artykuły dotyczące GRC (Governance, Risk & Compliance), NIS2, ISO 27001, DORA, zarządzania podatnościami, incydentami oraz najlepszych praktyk wspierających budowę bezpiecznej i odpornej organizacji. Tworzymy treści z myślą o specjalistach IT, menedżerach ryzyka, osobach odpowiedzialnych za compliance, audytorach oraz kadrze zarządzającej. Naszym celem jest przekazywanie praktycznej wiedzy, która pomaga zrozumieć wymagania regulacyjne, usprawnia procesy i wspiera podejmowanie świadomych decyzji w obszarze cyberbezpieczeństwa. Niezależnie od tego, czy szukasz informacji o wdrożeniu GRC, przygotowaniu organizacji do NIS2, analizie ryzyka czy zarządzaniu zgodnością, w Bazie wiedzy CyberSonar24 znajdziesz rzetelne materiały oparte na doświadczeniu i dobrych praktykach.

16 lip 2026
Maciej

Analiza ryzyka – jak przeprowadzić ją krok po kroku?

Analiza ryzyka to proces identyfikowania zagrożeń, oceny ich wpływu na organizację oraz określania prawdopodobieństwa ich wystąpienia. Jej celem jest wskazanie obszarów wymagających szczególnej ochrony oraz zaplanowanie działań, które pozwolą ograniczyć poziom ryzyka do akceptowalnego poziomu.

Czytaj dalej
10 lip 2026
Maciej

Czym jest NIS2? Kompletny przewodnik

NIS2 to unijna dyrektywa dotycząca cyberbezpieczeństwa, której celem jest zwiększenie odporności organizacji na cyberzagrożenia oraz ujednolicenie wymagań w zakresie bezpieczeństwa sieci i systemów informatycznych. Dyrektywa zastępuje wcześniejszą wersję przepisów NIS i rozszerza zarówno zakres podmiotów objętych regulacjami, jak i obowiązki związane z zarządzaniem cyberbezpieczeństwem.

02 lip 2026
Maciej

Czym jest GRC? Kompletny przewodnik po Governance, Risk & Compliance

Organizacje działające w dzisiejszym środowisku biznesowym muszą mierzyć się z coraz większą liczbą wyzwań związanych z cyberbezpieczeństwem, zarządzaniem ryzykiem oraz zgodnością z przepisami. Rosnące wymagania regulacyjne, takie jak dyrektywa NIS2, rozporządzenie DORA czy norma ISO 27001, powodują, że tradycyjne podejście oparte na arkuszach Excel i rozproszonych dokumentach przestaje być wystarczające.

01 lip 2026
Maciej

Compliance NIS2 – jak małe organizacje mogą spełnić wymagania bez dużego budżetu

Compliance NIS2 staje się jednym z najważniejszych wyzwań dla organizacji działających w sektorach kluczowych i ważnych. Wbrew powszechnej opinii wdrożenie zgodności z dyrektywą NIS2 nie musi oznaczać wysokich kosztów ani rozbudowanego zespołu specjalistów. Kluczowe znaczenie ma uporządkowanie procesów, zarządzanie ryzykiem oraz wykorzystanie odpowiednich narzędzi GRC.

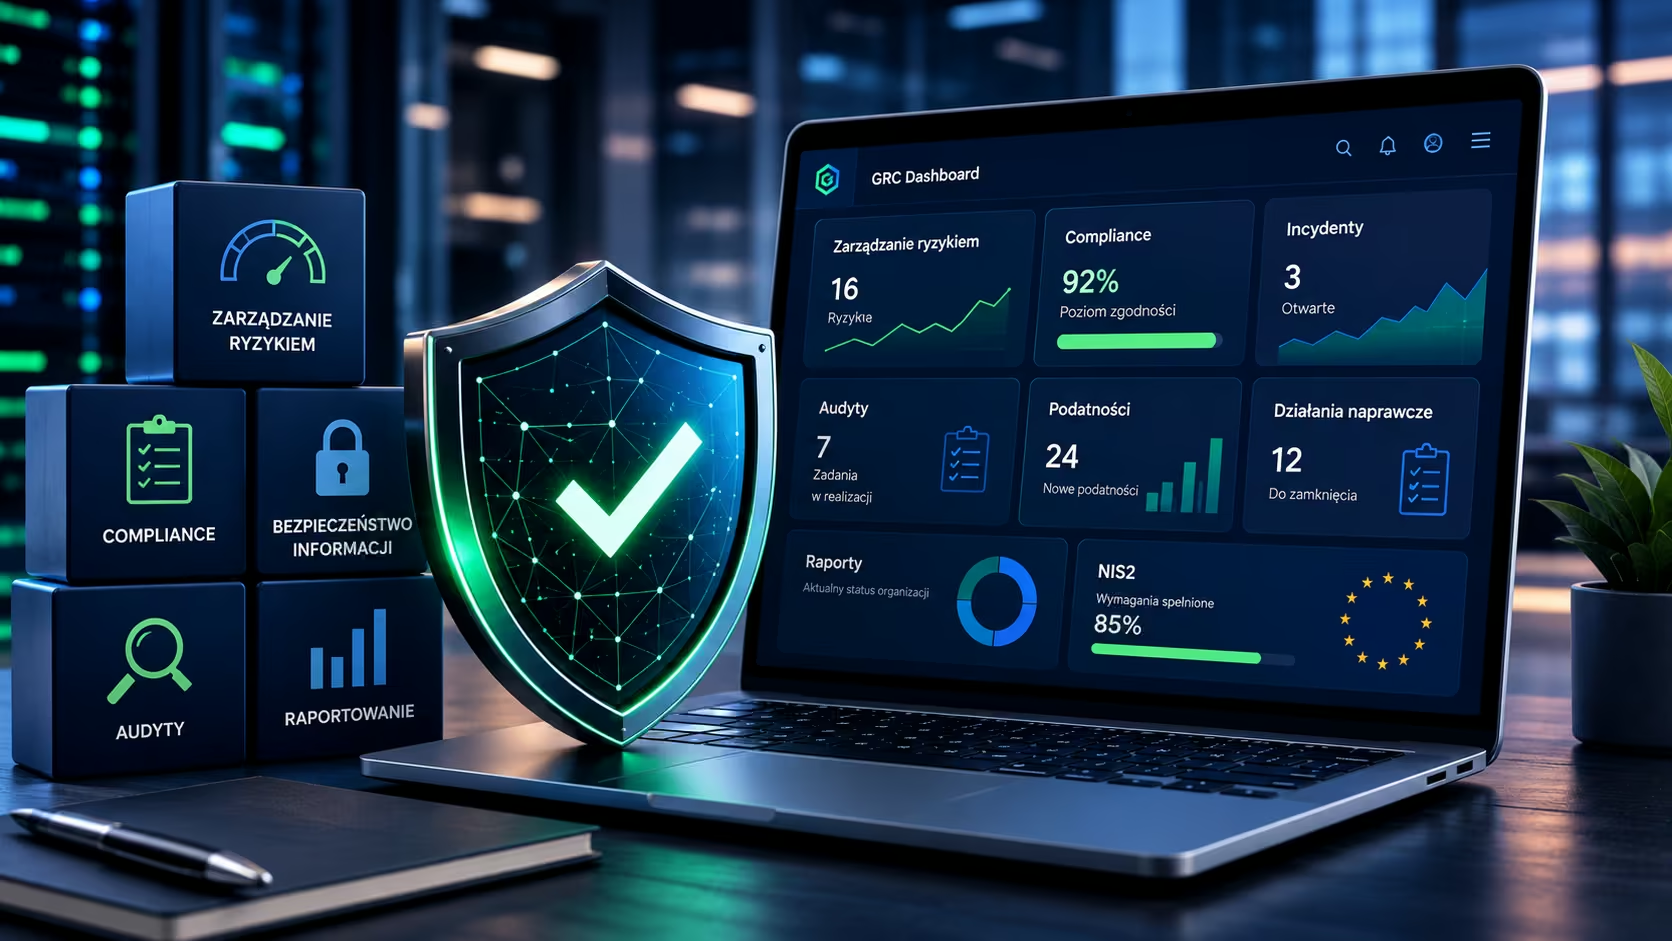
Zautomatyzuj zarządzanie ryzykiem, zgodnością i NIS2 z CyberSonar24

Zyskaj pełną kontrolę nad ryzykiem, zgodnością regulacyjną i bezpieczeństwem operacyjnym - bez arkuszy, ręcznych audytów i opóźnionych reakcji.
Zamów wersję demo

Wypróbuj system i bądź bezpieczniejszy!

Zamów demo