System GRC – jak wybrać platformę do zarządzania ryzykiem i compliance?
Wraz z rosnącą liczbą wymagań regulacyjnych organizacje coraz częściej poszukują narzędzi, które pozwolą uporządkować procesy związane z zarządzaniem ryzykiem, zgodnością oraz bezpieczeństwem informacji. System GRC (Governance, Risk & Compliance) odpowiada właśnie na te potrzeby, integrując kluczowe procesy w jednej platformie.
Czym jest system GRC?
Wraz z rosnącą liczbą wymagań regulacyjnych organizacje coraz częściej poszukują narzędzi, które pozwolą uporządkować procesy związane z zarządzaniem ryzykiem, zgodnością oraz bezpieczeństwem informacji. System GRC (Governance, Risk & Compliance) odpowiada właśnie na te potrzeby, integrując kluczowe procesy w jednej platformie.
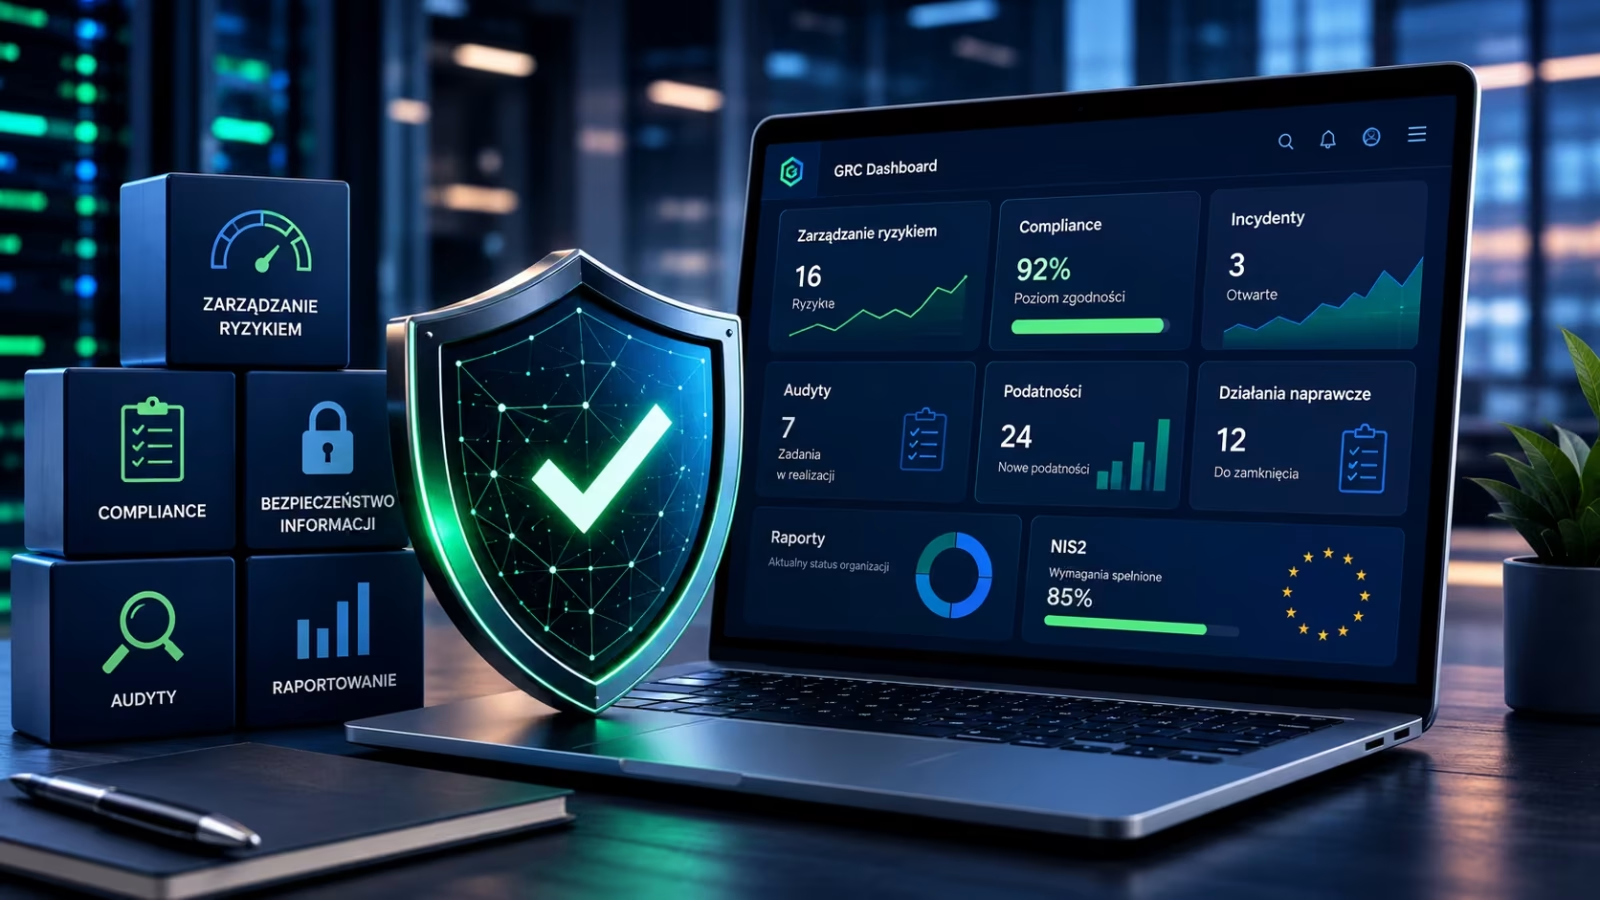
W praktyce system GRC umożliwia zarządzanie ryzykiem, monitorowanie zgodności z wymaganiami regulacyjnymi, prowadzenie audytów, obsługę incydentów oraz raportowanie. Dzięki temu organizacja nie musi korzystać z wielu rozproszonych arkuszy Excel i oddzielnych aplikacji.
Co więcej, nowoczesna platforma GRC wspiera współpracę pomiędzy działami IT, bezpieczeństwa, compliance, audytu oraz kadrą zarządzającą, zapewniając jeden spójny obraz sytuacji.
➡️ Przeczytaj również: Czym jest GRC? Kompletny przewodnik po Governance, Risk & Compliance.
Dlaczego organizacje wdrażają systemy GRC?
Jeszcze kilka lat temu wiele organizacji prowadziło rejestry ryzyka, działania compliance oraz wyniki audytów w osobnych dokumentach. Jednak wraz z pojawieniem się nowych regulacji, takich jak NIS2 czy DORA, takie podejście staje się coraz mniej efektywne.
Dlatego systemy GRC są wdrażane nie tylko przez duże przedsiębiorstwa, ale również przez średnie organizacje oraz podmioty publiczne.
Najczęstsze powody wdrożenia systemu GRC to:
- centralizacja informacji o ryzyku,
- zarządzanie zgodnością z przepisami,
- automatyzacja procesów compliance,
- monitorowanie działań naprawczych,
- prowadzenie audytów,
- raportowanie dla kierownictwa,
- przygotowanie do wymagań NIS2 oraz ISO 27001.
W efekcie organizacja zyskuje lepszą kontrolę nad procesami oraz szybciej reaguje na pojawiające się zagrożenia.
Jak działa system GRC?
Nowoczesny system GRC gromadzi informacje z różnych obszarów organizacji i prezentuje je w jednym miejscu. Dzięki temu osoby odpowiedzialne za bezpieczeństwo oraz zgodność mogą szybciej analizować dane, planować działania i monitorować postępy.
Najczęściej platforma GRC obejmuje moduły takie jak:
- zarządzanie ryzykiem,
- compliance,
- analiza podatności,
- zarządzanie incydentami,
- audyty,
- działania naprawcze,
- rejestr aktywów,
- raportowanie i dashboardy.
Ponadto wiele rozwiązań umożliwia automatyzację zadań, przypisywanie odpowiedzialności oraz wysyłanie powiadomień o zbliżających się terminach.
Jakie korzyści daje platforma GRC?
Wdrożenie platformy GRC przynosi korzyści zarówno zespołom operacyjnym, jak i kierownictwu organizacji.
Najważniejsze z nich to:
- uporządkowanie procesów zarządzania ryzykiem,
- łatwiejsze zarządzanie compliance,
- lepsza kontrola nad realizacją działań,
- szybsze przygotowanie do audytów,
- skuteczniejsze raportowanie,
- centralizacja dokumentacji,
- ograniczenie pracy wykonywanej ręcznie.
Co istotne, system GRC wspiera również podejmowanie decyzji na podstawie aktualnych danych, a nie rozproszonych informacji znajdujących się w różnych narzędziach.
System GRC a wymagania NIS2
Jednym z głównych powodów wdrażania platform GRC jest przygotowanie organizacji do nowych wymagań regulacyjnych.
Dyrektywa NIS2 wymaga między innymi zarządzania ryzykiem, monitorowania zgodności, prowadzenia dokumentacji oraz raportowania incydentów. Choć przepisy nie nakładają obowiązku korzystania z konkretnego systemu informatycznego, platforma GRC znacząco ułatwia realizację tych obowiązków.
Dzięki temu organizacja może szybciej identyfikować niezgodności, monitorować postępy wdrożeń oraz przygotowywać raporty dla kierownictwa i audytorów.
Na co zwrócić uwagę przy wyborze systemu GRC?
Na rynku dostępnych jest wiele platform GRC, jednak nie każde rozwiązanie będzie odpowiednie dla każdej organizacji. Dlatego przed wyborem systemu warto określić potrzeby biznesowe oraz wymagania wynikające z obowiązujących regulacji.
Dobry system GRC powinien przede wszystkim wspierać codzienną pracę użytkowników, a nie generować dodatkowe obowiązki administracyjne.
Podczas wyboru platformy warto zwrócić uwagę na:
- możliwość zarządzania ryzykiem w jednym miejscu,
- obsługę procesów compliance,
- wsparcie dla wymagań NIS2, ISO 27001 oraz DORA,
- zarządzanie podatnościami i incydentami,
- możliwość prowadzenia audytów,
- automatyzację procesów oraz workflow,
- czytelne raporty i dashboardy,
- łatwość konfiguracji oraz rozwoju systemu.
Ponadto warto sprawdzić, czy platforma umożliwia integrację z innymi systemami wykorzystywanymi w organizacji. Dzięki temu dane nie będą rozproszone, a procesy pozostaną spójne.
Najczęstsze błędy podczas wyboru systemu GRC
Zakup platformy GRC jest inwestycją na wiele lat. Dlatego decyzja nie powinna opierać się wyłącznie na cenie lub liczbie dostępnych funkcji.
Najczęściej spotykane błędy to:
- wybór systemu bez analizy potrzeb organizacji,
- skupienie się wyłącznie na wymaganiach bieżącego projektu,
- brak możliwości rozbudowy platformy,
- zbyt skomplikowany interfejs użytkownika,
- brak automatyzacji procesów,
- pomijanie integracji z innymi systemami,
- niewystarczające możliwości raportowania.
W efekcie organizacja korzysta jedynie z części funkcjonalności, a system nie wspiera skutecznie zarządzania ryzykiem oraz compliance.
Dla kogo przeznaczony jest system GRC?
Nowoczesny system GRC znajduje zastosowanie zarówno w sektorze publicznym, jak i prywatnym. Co więcej, z platform GRC korzystają już nie tylko największe przedsiębiorstwa, ale również średnie organizacje przygotowujące się do wdrożenia nowych wymagań regulacyjnych.
Najczęściej są to:
- operatorzy usług kluczowych,
- podmioty objęte dyrektywą NIS2,
- szpitale i placówki medyczne,
- jednostki administracji publicznej,
- przedsiębiorstwa produkcyjne,
- firmy z sektora energetycznego,
- organizacje świadczące usługi cyfrowe.
Jednocześnie platforma GRC sprawdza się wszędzie tam, gdzie konieczne jest połączenie zarządzania ryzykiem, zgodnością oraz bezpieczeństwem informacji.
Przykład wykorzystania systemu GRC
Organizacja przygotowuje się do spełnienia wymagań NIS2. Dział IT prowadzi rejestr podatności, dział jakości odpowiada za dokumentację, a osoby odpowiedzialne za compliance monitorują zmieniające się przepisy.
Każdy zespół korzysta jednak z innych narzędzi. W rezultacie przygotowanie raportu dla kierownictwa wymaga ręcznego zbierania danych z wielu źródeł.
Po wdrożeniu systemu GRC wszystkie informacje dotyczące ryzyka, zgodności, podatności, incydentów oraz działań naprawczych trafiają do jednej platformy. Dzięki temu organizacja może szybciej podejmować decyzje, skuteczniej monitorować realizację zadań oraz łatwiej przygotować się do audytów.
Podsumowanie – czy warto wdrożyć system GRC?
Rosnąca liczba wymagań regulacyjnych oraz zagrożeń cyberbezpieczeństwa sprawia, że zarządzanie ryzykiem i compliance z wykorzystaniem arkuszy kalkulacyjnych staje się coraz mniej efektywne.
System GRC pozwala uporządkować procesy, zautomatyzować wiele codziennych działań oraz zapewnić kierownictwu bieżący dostęp do informacji dotyczących ryzyka i zgodności.
Dlatego wybór odpowiedniej platformy GRC powinien być oparty nie tylko na liczbie funkcji, ale również na możliwości rozwoju systemu, łatwości obsługi oraz dopasowaniu do potrzeb organizacji. Dobrze wdrożone rozwiązanie wspiera zarówno codzienną pracę zespołów, jak i realizację wymagań wynikających z NIS2, ISO 27001 czy DORA.