Zarządzanie podatnościami a GRC – jak ograniczyć ryzyko i incydenty?
Jak połączyć zarządzanie podatnościami, ryzyko i incydenty? Dowiedz się, jak system GRC wspiera zgodność z NIS2, ISO 27001 oraz skuteczne zarządzanie ryzykiem.
Od podatności do incydentu – jak GRC wspiera zarządzanie ryzykiem w infrastrukturze krytycznej
Organizacje inwestują w skanery podatności, systemy EDR, testy penetracyjne oraz regularne audyty bezpieczeństwa. Mimo to liczba incydentów cyberbezpieczeństwa nie maleje. Problem najczęściej nie wynika z braku informacji o podatnościach, ale z trudności w określeniu, które z nich rzeczywiście stanowią największe zagrożenie dla działalności organizacji.
Sama lista wykrytych podatności nie mówi jeszcze, jakie mogą być skutki ich wykorzystania. Dopiero połączenie informacji technicznych z analizą ryzyka biznesowego pozwala właściwie ustalić priorytety działań naprawczych. W tym właśnie pomaga podejście Governance, Risk & Compliance (GRC).
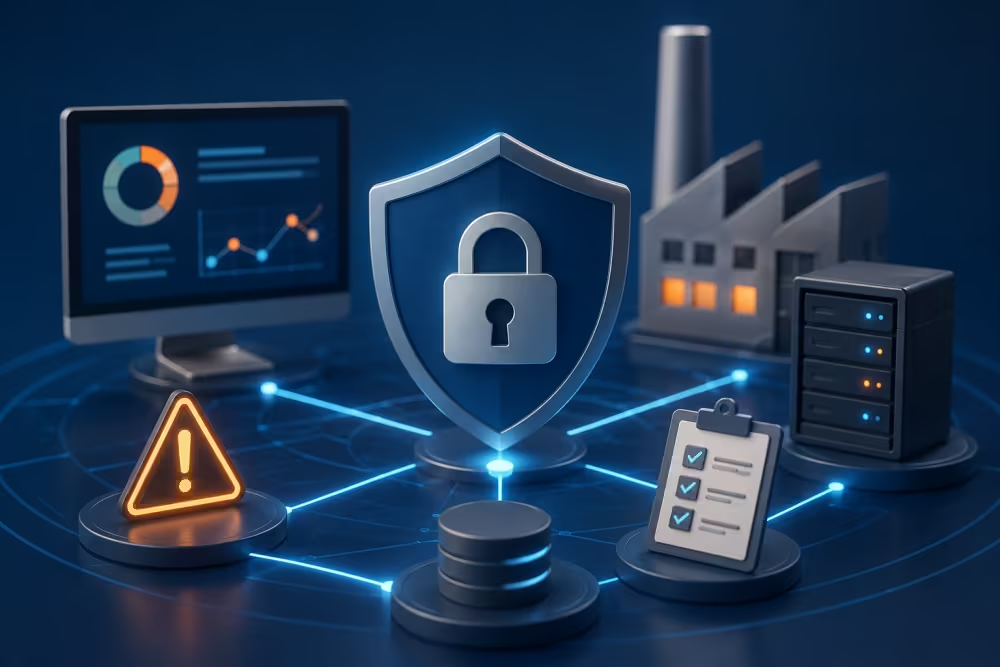
System GRC umożliwia powiązanie podatności z aktywami, procesami biznesowymi, właścicielami ryzyka oraz obowiązującymi wymaganiami regulacyjnymi, takimi jak NIS2, ISO 27001 czy ISO 31000. Dzięki temu organizacja może przejść od reaktywnego usuwania luk do świadomego zarządzania ryzykiem.
Dlaczego sama podatność nie oznacza jeszcze wysokiego ryzyka?
Każdego dnia narzędzia do zarządzania podatnościami wykrywają nowe luki bezpieczeństwa oznaczone identyfikatorami CVE oraz oceniane według skali CVSS. W dużych organizacjach ich liczba może sięgać setek lub tysięcy.
Jednak wysoka ocena CVSS nie zawsze oznacza najwyższy priorytet biznesowy. Znacznie większe znaczenie ma odpowiedź na pytania:
- którego systemu dotyczy podatność,
- jakie procesy biznesowe obsługuje dany zasób,
- czy istnieją dodatkowe zabezpieczenia ograniczające ryzyko,
- jakie będą skutki wykorzystania podatności.
Dopiero analiza tych informacji pozwala określić rzeczywisty poziom ryzyka.
Jak GRC łączy podatności, ryzyko i incydenty?
W wielu organizacjach dane dotyczące podatności, incydentów, audytów i zgodności znajdują się w różnych systemach. Każdy zespół pracuje na własnych raportach, co utrudnia podejmowanie spójnych decyzji.
System GRC integruje te informacje w jednym miejscu. Dzięki temu możliwe jest:
- powiązanie podatności z rejestrem ryzyka,
- przypisanie właścicieli ryzyka i działań naprawczych,
- określenie wpływu podatności na procesy biznesowe,
- monitorowanie realizacji działań korygujących,
- raportowanie poziomu ryzyka dla kierownictwa.
W rezultacie podatność przestaje być wyłącznie problemem technicznym, a staje się elementem procesu zarządzania ryzykiem.
Zarządzanie podatnościami – przykład z praktyki
Wyobraźmy sobie podatność o ocenie CVSS 9.8 wykrytą na serwerze obsługującym system SCADA w przedsiębiorstwie wodociągowym.
Z technicznego punktu widzenia jest to krytyczna luka bezpieczeństwa. Jednak dopiero analiza ryzyka pokazuje, że serwer odpowiada za sterowanie procesem uzdatniania wody. Oznacza to, że skuteczne wykorzystanie podatności mogłoby zakłócić ciągłość świadczenia usług publicznych.
W takim przypadku priorytet usunięcia podatności wynika nie tylko z jej oceny technicznej, ale przede wszystkim z potencjalnego wpływu na działalność organizacji.
Zarządzanie ryzykiem operacyjnym jako element cyberbezpieczeństwa
Skuteczne zarządzanie podatnościami wymaga uwzględnienia szerszego kontekstu niż sama infrastruktura IT.
Zarządzanie ryzykiem operacyjnym obejmuje procesy biznesowe, ludzi, dostawców, systemy informatyczne oraz zależności pomiędzy nimi. Jest to szczególnie istotne w sektorach infrastruktury krytycznej, gdzie skutki cyberataku mogą wykraczać daleko poza obszar technologii.
Analiza ryzyka operacyjnego pozwala lepiej określić, które podatności rzeczywiście wymagają natychmiastowej reakcji.
Dlaczego RCSA ułatwia priorytetyzację podatności?
Metoda Risk & Control Self-Assessment (RCSA) umożliwia ocenę ryzyka z perspektywy właścicieli procesów biznesowych.
Dzięki RCSA organizacja może:
- ocenić skuteczność istniejących zabezpieczeń,
- zidentyfikować obszary wymagające dodatkowych działań,
- przypisać odpowiedzialność za ryzyka,
- monitorować poziom ryzyka w czasie.
Pozwala to przełożyć dane techniczne na język zrozumiały dla zarządu i osób odpowiedzialnych za ciągłość działania organizacji.
Jak raportowanie wspiera zarządzanie ryzykiem?
Jednym z najczęstszych problemów jest brak spójnego raportowania.
Raport podatności pokazuje liczbę nowych luk, tempo ich usuwania oraz obszary wymagające dodatkowych działań. Raport incydentów pozwala natomiast ocenić skuteczność stosowanych zabezpieczeń oraz czas reakcji organizacji.
Połączenie tych danych z rejestrem ryzyka umożliwia kierownictwu podejmowanie decyzji opartych na rzeczywistym poziomie zagrożeń, a nie wyłącznie na liczbie wykrytych podatności.
Dlaczego oprogramowanie GRC jest coraz ważniejsze?
Wraz ze wzrostem liczby systemów, podatności oraz wymagań regulacyjnych ręczne zarządzanie informacjami staje się nieefektywne.
Nowoczesne oprogramowanie GRC umożliwia centralizację danych dotyczących ryzyka, podatności, incydentów, zgodności i działań naprawczych. Automatyzuje proces raportowania oraz wspiera monitorowanie realizacji zadań.
Dzięki temu organizacja może szybciej reagować na zagrożenia oraz skuteczniej przygotować się do audytów i kontroli wynikających z wymagań NIS2 czy ISO 27001.
Najczęstsze błędy w zarządzaniu podatnościami
Najczęściej spotykane problemy to:
- traktowanie wszystkich podatności z jednakowym priorytetem,
- brak powiązania podatności z ryzykiem biznesowym,
- niewyznaczenie właścicieli odpowiedzialnych za działania naprawcze,
- brak monitorowania skuteczności zastosowanych zabezpieczeń,
- rozproszenie danych pomiędzy wieloma narzędziami.
W efekcie organizacja poświęca zasoby na usuwanie mniej istotnych podatności, podczas gdy rzeczywiście krytyczne zagrożenia pozostają nierozwiązane.
Najczęściej zadawane pytania
Czy każda podatność oznacza wysokie ryzyko?
Nie. O poziomie ryzyka decyduje nie tylko sama podatność, ale również wartość chronionego zasobu, prawdopodobieństwo wykorzystania luki oraz potencjalne skutki dla organizacji.
Czym różni się podatność od ryzyka?
Podatność to słabość systemu lub procesu. Ryzyko uwzględnia możliwość wykorzystania tej słabości oraz konsekwencje dla działalności organizacji.
Jak GRC wspiera zarządzanie podatnościami?
System GRC pozwala powiązać podatności z aktywami, właścicielami ryzyka, procesami biznesowymi i wymaganiami regulacyjnymi, dzięki czemu łatwiej ustalać priorytety działań.
Czy GRC pomaga spełnić wymagania NIS2?
Tak. Platformy GRC wspierają dokumentowanie procesu zarządzania ryzykiem, monitorowanie działań naprawczych, raportowanie incydentów oraz przygotowanie organizacji do audytów zgodności.
Podsumowanie
Skuteczne zarządzanie podatnościami nie polega na usuwaniu wszystkich wykrytych luk w jednakowym tempie. Najważniejsze jest zrozumienie, które podatności mogą realnie wpłynąć na działalność organizacji.
Połączenie zarządzania podatnościami z procesami GRC umożliwia ocenę ryzyka w kontekście biznesowym, właściwą priorytetyzację działań oraz skuteczniejsze ograniczanie liczby incydentów. Organizacje, które integrują dane techniczne z analizą ryzyka i raportowaniem, są lepiej przygotowane zarówno na cyberzagrożenia, jak i na spełnienie wymagań regulacyjnych, takich jak NIS2 czy ISO 27001.