Van kwetsbaarheid tot incident: hoe GRC risicomanagement in kritieke infrastructuur ondersteunt
Organisaties investeren in scanners voor kwetsbaarheden, EDR, penetratietesten en regelmatige beveiligingsaudits. Toch nemen incidenten in de cyberbeveiliging niet af. Het probleem is meestal niet een gebrek aan informatie over kwetsbaarheden, maar de moeilijkheid om te bepalen welke zwaktes de grootste operationele dreiging vormen.
Een lijst van gedetecteerde kwetsbaarheden alleen laat de gevolgen van uitbuiting niet zien. De combinatie van technische informatie met een beoordeling van het bedrijfsrisico maakt passende prioriteiten voor herstel mogelijk. Hier helpt Governance, Risk & Compliance (GRC).
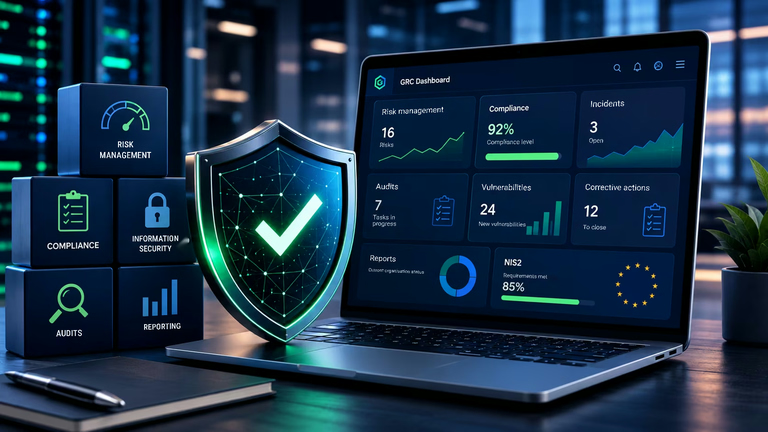
Een GRC-systeem koppelt kwetsbaarheden aan activa, bedrijfsprocessen, risico-eigenaren en toepasselijke eisen zoals NIS2, ISO 27001 en ISO 31000. Zo kan een organisatie overgaan van reactief patchen naar onderbouwd risicomanagement.
Waarom betekent een kwetsbaarheid niet noodzakelijk een hoog risico?
Elke dag ontdekken hulpmiddelen voor beheer van kwetsbaarheden beveiligingszwaktes die met CVE-verwijzingen zijn geïdentificeerd en met CVSS zijn beoordeeld. Grote organisaties kunnen er honderden of duizenden hebben.
Een hoge CVSS-score betekent niet altijd de hoogste bedrijfsprioriteit. Belangrijker zijn de vragen:
- welk systeem is getroffen,
- welke bedrijfsprocessen het activum ondersteunt,
- of aanvullende beheersmaatregelen het risico verlagen,
- wat uitbuiting voor de organisatie zou betekenen.
Alleen analyse van deze informatie laat het werkelijke risiconiveau zien.
Hoe verbindt GRC kwetsbaarheden, risico en incidenten?
In veel organisaties staan gegevens over kwetsbaarheden, incidenten, audits en compliance in aparte systemen. Elk team werkt vanuit zijn eigen rapporten, wat consistente beslissingen bemoeilijkt.
Een GRC-systeem integreert de informatie op één plaats. Dat maakt het mogelijk:
- kwetsbaarheden te koppelen aan het risicoregister,
- eigenaren voor risico en herstel toe te wijzen,
- de impact op bedrijfsprocessen te bepalen,
- de uitvoering van corrigerende acties te bewaken,
- risiconiveaus aan de directie te rapporteren.
Een kwetsbaarheid wordt dan onderdeel van risicomanagement, in plaats van een louter technisch probleem.
Beheer van kwetsbaarheden: een praktisch voorbeeld
Hypothetisch voorbeeld, geen implementatie bij een klant. Neem een kwetsbaarheid met CVSS 9.8 die is gedetecteerd op een server die het SCADA-systeem van een waterbedrijf ondersteunt.
Technisch is het een kritieke beveiligingszwakte. De risicoanalyse laat zien dat de server het waterzuiveringsproces aanstuurt. Geslaagde uitbuiting kan daarom de continuïteit van de publieke dienst verstoren.
In dit geval volgt de prioriteit van herstel niet alleen uit de technische ernst, maar bovenal uit de mogelijke operationele impact.
Operationeel risicomanagement als onderdeel van cyberbeveiliging
Doeltreffend beheer van kwetsbaarheden vereist een bredere context dan alleen de IT-infrastructuur.
Operationeel risicomanagement omvat bedrijfsprocessen, mensen, leveranciers, IT-systemen en hun afhankelijkheden. Dat is bijzonder belangrijk in kritieke infrastructuur, waar de gevolgen van een cyberaanval ver buiten de technologie kunnen reiken.
Analyse van operationeel risico helpt vast te stellen welke kwetsbaarheden werkelijk onmiddellijke actie nodig hebben.
Waarom helpt RCSA bij het prioriteren van kwetsbaarheden?
Risk & Control Self-Assessment (RCSA) beoordeelt risico vanuit het perspectief van de eigenaren van bedrijfsprocessen.
RCSA stelt een organisatie in staat:
- de doeltreffendheid van bestaande beheersmaatregelen te beoordelen,
- gebieden vast te stellen die verdere actie nodig hebben,
- verantwoordelijkheid voor risico toe te wijzen,
- risiconiveaus in de tijd te volgen.
Het vertaalt technische gegevens naar taal die het bestuur en de verantwoordelijken voor bedrijfscontinuïteit begrijpen.
Hoe ondersteunt rapportage het risicomanagement?
Inconsistente rapportage is een veelvoorkomend probleem.
Een rapport over kwetsbaarheden toont nieuwe zwaktes, de snelheid van herstel en gebieden die extra werk vereisen. Een incidentrapport helpt de doeltreffendheid van beheersmaatregelen en de reactietijden van de organisatie te beoordelen.
Koppeling van deze informatie aan het risicoregister stelt de directie in staat te beslissen op basis van de werkelijke dreigingsniveaus, en niet louter op het aantal gedetecteerde kwetsbaarheden.
Waarom wordt GRC-software belangrijker?
Naarmate systemen, kwetsbaarheden en wettelijke eisen zich vermenigvuldigen, wordt handmatig informatiebeheer inefficiënt.
GRC-software kan helpen informatie te ordenen en samenvattingen voor de directie voor te bereiden. Controleer automatisering, wijzigingshistorie, meldingen en rapporten in de concrete oplossing.
Organisaties kunnen daardoor sneller op dreigingen reageren en zich doeltreffender voorbereiden op audits en inspecties onder NIS2 of ISO 27001.
Veelgemaakte fouten bij het beheer van kwetsbaarheden
Gebruikelijke problemen zijn:
- aan alle kwetsbaarheden dezelfde prioriteit toekennen,
- kwetsbaarheden niet koppelen aan bedrijfsrisico,
- geen eigenaren die verantwoordelijk zijn voor herstel,
- geen bewaking van de doeltreffendheid van beheersmaatregelen,
- gegevens verspreid over meerdere hulpmiddelen.
Organisaties besteden dan middelen aan het oplossen van minder belangrijke kwetsbaarheden, terwijl werkelijk kritieke dreigingen blijven liggen.
Samenvatting
Doeltreffend beheer van kwetsbaarheden betekent niet dat elke gedetecteerde zwakte in hetzelfde tempo wordt verholpen. Het gaat erom te begrijpen welke kwetsbaarheden de bedrijfsvoering werkelijk kunnen raken.
Koppeling van beheer van kwetsbaarheden aan GRC maakt risicobeoordeling in bedrijfscontext, passende prioritering en doeltreffendere beperking van incidenten mogelijk. Organisaties die technische gegevens integreren met risicoanalyse en rapportage, zijn beter voorbereid op zowel cyberdreigingen als eisen zoals NIS2 of ISO 27001.