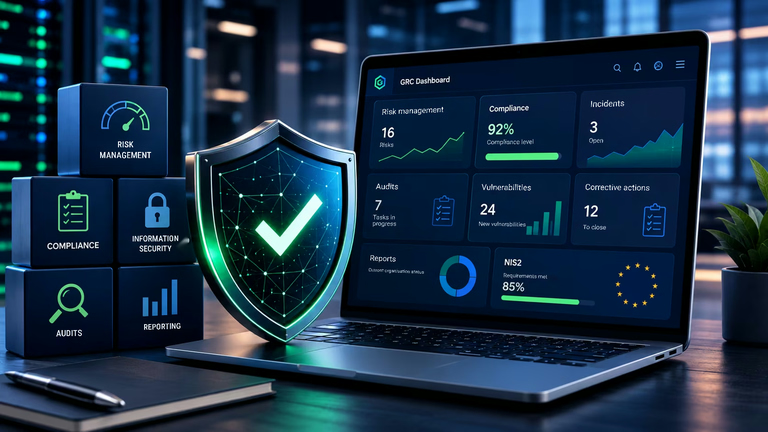
GRC (Governance, Risk and Compliance) is een aanpak die governance, risicobeheer en naleving van regelgeving in één proces samenbrengt. Deze drie gebieden worden gezamenlijk beheerd, met gedeelde beginselen en gegevens, en niet in afzonderlijke afdelingen en spreadsheets.
In de praktijk betekent GRC dat het management doelen en verantwoordelijkheid vaststelt (governance), de organisatie beoordeelt wat die doelen kan bedreigen (risico) en controleert of aan wettelijke en op normen gebaseerde verplichtingen wordt voldaan (compliance). Daartoe behoren de Poolse wet ter uitvoering van NIS2 (KSC), de NIS2-richtlijn, de DORA-verordening en ISO 27001.
Nog enkele jaren geleden werkten risico, compliance en beveiligingsbeheer meestal in afzonderlijke systemen of Excel-spreadsheets. Informatie was daardoor verspreid, rapportage kostte veel tijd en besluiten steunden op onvolledige gegevens.
Tegenwoordig voeren steeds meer organisaties GRC-platforms in die alle belangrijke informatie op één plaats samenbrengen. Deze oplossingen worden niet alleen gebruikt door grote ondernemingen, maar ook door lokale overheden, gemeentelijke nutsbedrijven, ziekenhuizen en kleine en middelgrote ondernemingen die zich voorbereiden op NIS2 of een ISO 27001-certificering.
Dit artikel legt uit wat GRC is, welke problemen het oplost, hoe GRC-systemen werken en waarom zij een centraal onderdeel worden van modern organisatiemanagement.
Waar staat GRC voor?
GRC staat voor Governance, Risk & Compliance. Elk onderdeel betreft een ander gebied van de organisatie. Alleen de combinatie daarvan levert echter een samenhangend managementmodel op.
| Gebied | Betekenis | Hoofddoel |
|---|---|---|
| Governance | Governance van de organisatie | Verantwoordelijkheid en managementbeginselen vastleggen |
| Risk | Risicobeheer | Risico identificeren, analyseren en verminderen |
| Compliance | Overeenstemming met eisen | Voldoen aan wettelijke, regelgevende en interne eisen |
Hoewel elk gebied zelfstandig kan functioneren, levert het scheiden ervan in de praktijk vaak organisatorische problemen op.
Neem een organisatie met een risicoregister in Excel, incidenten via een helpdesk, compliancedocumentatie op een netwerkschijf en auditbevindingen in afzonderlijke bestanden. Het opstellen van één bestuursrapport vereist het verzamelen en handmatig verwerken van gegevens uit meerdere bronnen.
Moderne GRC-platforms brengen deze informatie daarom op één plaats samen. Zo krijgt de organisatie een volledig beeld van risico, compliance en lopende activiteiten.
Waarom is GRC vandaag zo belangrijk?
Tien of twintig jaar geleden konden de meeste organisaties beveiliging doeltreffend beheren met eenvoudige hulpmiddelen en procedures. Toch maken gedigitaliseerde bedrijfsprocessen, clouddiensten en toenemende cyberdreigingen de traditionele aanpak ontoereikend.
Wetten en normen kunnen passende beheersmaatregelen en gedocumenteerd risicobeheer vereisen. Onderscheid juridische instrumenten van normen, bijvoorbeeld:
- de NIS2-richtlijn,
- de DORA-verordening,
- ISO 27001,
- de Poolse wet ter uitvoering van NIS2 (KSC),
- de AVG,
- ISO 31000.
Daardoor heeft het management doorlopend toegang nodig tot informatie over het risiconiveau, de compliancestatus en de doeltreffendheid van herstelmaatregelen.
GRC kan helpen informatie op één plaats te verzamelen. Automatisering van rapportage en het volgen van naleving hangt af van de gekozen oplossing.
De drie pijlers van GRC
Governance: doeltreffend organisatiemanagement
De eerste pijler is Governance.
Zij omvat hoe een organisatie wordt bestuurd, hoe besluiten worden genomen en hoe de verantwoordelijkheid voor afzonderlijke processen wordt vastgelegd. Bovenal structureert governance rollen, taken en werkingsbeginselen in de hele organisatie.
In de praktijk omvat dit:
- het opstellen van beveiligingsbeleid,
- het aanwijzen van proceseigenaren,
- het goedkeuren van procedures,
- het volgen van de voortgang naar doelen,
- het toezicht op overeenstemming met het organisatiebeleid.
Zo krijgt het management de zekerheid dat besluiten de afgesproken beginselen volgen en dat de verantwoordelijkheid voor afzonderlijke activiteiten duidelijk is.
Risico: omgaan met onzekerheid en dreigingen
De tweede pijler is Risk, oftewel risicobeheer.
Elke organisatie staat voor dreigingen, van cyberaanvallen en infrastructuurstoringen tot menselijke fouten en wetswijzigingen. Doeltreffend risicobeheer betekent daarom dreigingen bewust identificeren, beoordelen en verminderen, en niet elke dreiging wegnemen.
Het proces omvat doorgaans:
- Dreigingen identificeren.
- Kwetsbaarheden analyseren.
- De kans op een gebeurtenis beoordelen.
- De mogelijke gevolgen beoordelen.
- Risiconiveaus vaststellen.
- Maatregelen voor risicovermindering plannen.
- De doeltreffendheid van beheersmaatregelen volgen.
Deze aanpak ligt ook ten grondslag aan de eisen van ISO 27001, ISO 31000 en NIS2.
Compliance: voldoen aan eisen
De derde pijler is Compliance: zorgen voor overeenstemming met toepasselijke wetgeving, normen, sectorale regels en intern beleid.
Compliance is echter niet alleen het voorbereiden van documentatie voor een audit. Het is een doorlopend proces van het volgen van wetswijzigingen, het vaststellen van niet-naleving en het plannen van herstelmaatregelen.
Een modern compliancesysteem ondersteunt:
- het volgen van regelgevende eisen,
- gapanalyse,
- het toewijzen van verantwoordelijkheid,
- het beheer van corrigerende maatregelen,
- compliancerapportage.
Het management ontvangt daardoor actuele informatie over de voortgang ten opzichte van verplichtingen uit NIS2, DORA of ISO 27001 en kan sneller reageren op niet-naleving.
Hoe werkt een GRC-systeem?
Een GRC-systeem verbindt informatie uit verschillende organisatiegebieden en slaat niet alleen documenten op. Controleer welke handelingen werk van de gebruiker vereisen en welke het hulpmiddel automatisch kan ondersteunen.
Een GRC-platform fungeert als centraal beheerpunt voor organisatierisico, compliance en beveiliging.
In de praktijk kan elke nieuwe kwetsbaarheid, elk beveiligingsincident, elke auditbevinding of elke wetswijziging worden gekoppeld aan een specifiek bedrijfsproces, een risico-eigenaar en een herstelactie. De organisatie beheert gebeurtenissen daardoor doeltreffend, in plaats van ze alleen te registreren.
Een voorbeeld van een werkstroom is:
- Een kwetsbaarheid wordt gedetecteerd.
- Het systeem wijst die toe aan het betreffende bedrijfsmiddel of proces.
- De impact op het risico wordt geanalyseerd.
- Een eigenaar wordt aangewezen om het probleem op te lossen.
- Herstel wordt gepland.
- Het bestuur ontvangt een actueel risicorapport.
Het verbinden van deze elementen onderscheidt GRC-platforms van gewone taakbeheersystemen.
Welke processen ondersteunt een GRC-platform?
Moderne GRC-platforms ontwikkelen zich mee met de organisatie. De meeste oplossingen gaan daarom verder dan één module en dekken meerdere bedrijfsprocessen rond beveiliging en compliance.
Veelvoorkomende modules zijn:
| Module | Doel |
|---|---|
| Risicobeheer | Risico identificeren, beoordelen en volgen |
| Risicoregister | Een centrale database van alle organisatierisico's |
| Compliance | Overeenstemming met wetgeving en normen volgen |
| Kwetsbaarheidsbeheer | Kwetsbaarheden registreren en prioriteren |
| Incidentbeheer | Beveiligingsincidenten afhandelen |
| Audits | Audits plannen en documenteren |
| Herstel | De uitvoering van aanbevelingen volgen |
| Dashboards | Rapportage voor het management |
Maatwerkformulieren, workflows en rapporten hangen af van de specifieke oplossing. Controleer de configuratiemogelijkheden voordat u een systeem kiest.
Waarom volstaat Excel niet meer?
Jarenlang waren spreadsheets het belangrijkste hulpmiddel voor risico- en compliancebeheer. Zij boden een snelle, goedkope oplossing voor kleine organisaties.
Naarmate de processen toenemen, ontstaan echter beperkingen die alleen met aanpassingen van de spreadsheet niet worden opgelost.
Veelvoorkomende problemen zijn:
- meerdere versies van hetzelfde document,
- geen wijzigingshistorie,
- handmatige rapportage,
- moeite met het volgen van termijnen,
- geen koppelingen tussen risico’s, incidenten en kwetsbaarheden,
- geen automatische meldingen,
- gegevens verspreid over meerdere bestanden.
De organisatie besteedt daardoor meer tijd aan documentatiebeheer dan aan het daadwerkelijk verminderen van risico.
Een vergelijking laat de verschillen zien.
| Excel | GRC-platform |
|---|---|
| Gegevens in meerdere bestanden | Eén centrale database |
| Handmatige rapporten | Overzichten hangen af van de oplossing |
| Geen workflows | Procesondersteuning hangt af van de oplossing |
| Geen wijzigingshistorie | Historie hangt af van de oplossing |
| Moeilijke samenwerking | Meerdere gebruikers werken gelijktijdig |
| Geen koppelingen | Gekoppeld risico, incidenten en compliance |
Een gedeelde gegevensset kan samenwerking en het opstellen van rapporten vergemakkelijken. Informatie blijft actueel door bijwerkingen en beoordelingen, terwijl toegang afhangt van afgesproken rechten.
GRC en risicobeheer
Een van de belangrijkste toepassingen van GRC-platforms is risicobeheer.
Veel organisaties beoordelen risico één keer per jaar, meestal voor een audit of managementreview. Moderne dreigingen veranderen echter bijna dagelijks.
Moderne GRC-systemen maken daarom continu risicobeheer mogelijk.
Een nieuwe kwetsbaarheid, een incident of een wetswijziging moet een beoordeling van het risico door de gebruiker in gang zetten. CyberSonar24 herberekent de waarde bij het opslaan van het record als kans × impact.
Bijvoorbeeld:
- er ontstaat een nieuwe CVE-kwetsbaarheid,
- de gebruiker stelt vast welke bedrijfsmiddelen zijn getroffen,
- de gebruiker werkt de beoordeling bij en slaat het risicorecord op,
- de risico-eigenaar beoordeelt het resultaat,
- de gebruiker plant en documenteert herstelacties.
Documenteer de beoordeling zodat besluiten en wijzigingen bij een audit kunnen worden gereconstrueerd. Controleer de historie die in het hulpmiddel beschikbaar is.
GRC en compliance
Compliance wordt vaak alleen geassocieerd met documentatie en auditvoorbereiding. De rol ervan is in werkelijkheid veel breder.
Een GRC-systeem kan het volgen van eisen uit wetgeving, normen en beleid ondersteunen. Controleer de toewijzing van verantwoordelijkheid, het volgen van termijnen en de rapportage in de specifieke oplossing.
Een organisatie kan bijvoorbeeld gelijktijdig de naleving volgen van:
- NIS2,
- ISO 27001,
- DORA,
- de Poolse wet ter uitvoering van NIS2 (KSC),
- de AVG,
- intern beveiligingsbeleid.
Het bestuur ontvangt één samenhangend rapport in plaats van meerdere onafhankelijke overzichten van verschillende afdelingen.
GRC en NIS2
Tot slot, waarom wordt GRC zo vaak besproken in verband met NIS2?
De nieuwe regels vereisen passende beveiligingsmaatregelen en documentatie van het risicobeheerproces.
Hier tonen GRC-platforms hun grootste waarde.
Een GRC-systeem ondersteunt:
- het bijhouden van een risicoregister,
- het documenteren van herstelmaatregelen,
- het volgen van het complianceniveau,
- incidentbeheer,
- rapportage voor het management,
- auditvoorbereiding.
Belangrijk is dat het platform NIS2 niet namens de organisatie uitvoert. Het maakt het beheer van de vereiste processen en het documenteren van de uitvoering wel aanzienlijk eenvoudiger.
Samenvatting
GRC (Governance, Risk & Compliance) is veel meer dan weer een IT-hulpmiddel. Het is een samenhangende aanpak van organisatiemanagement die governance, risicobeheer en naleving van regelgeving integreert.
NIS2 en DORA zijn juridische instrumenten van de EU. ISO/IEC 27001 is een norm voor een managementsysteem voor informatiebeveiliging. Een verplichting om die toe te passen of een certificering te behalen, moet afzonderlijk voor de organisatie worden vastgesteld.
De invoering van een GRC-platform is niet alleen het kopen van software. Gestructureerde processen, duidelijke verantwoordelijkheid en een samenhangend managementmodel zijn essentieel. Een goed ingevoerde oplossing vermindert risico, stroomlijnt rapportage en verbetert de doeltreffendheid van activiteiten op het gebied van cyberbeveiliging en compliance.
Als uw organisatie zich voorbereidt op NIS2, een ISO 27001-certificering plant of risicobeheerprocessen wil structureren, overweeg dan een modern GRC-platform dat het dagelijkse werk van teams ondersteunt en het management actuele informatie geeft voor besluitvorming.