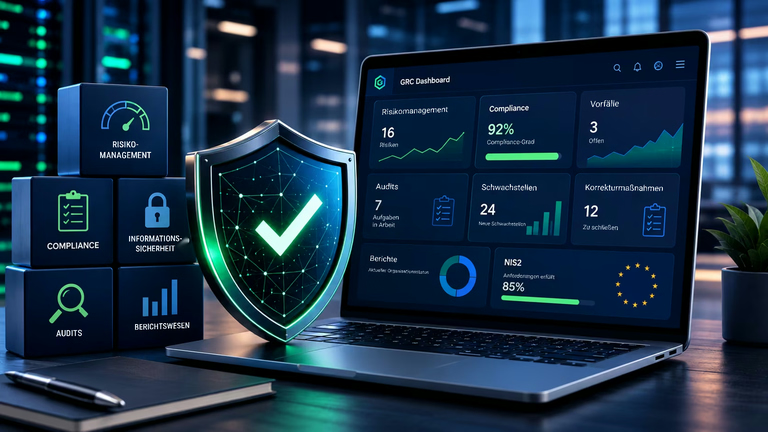
GRC (Governance, Risk and Compliance) verbindet Organisationsführung, Risikomanagement und Regelkonformität in einem Prozess. Diese drei Bereiche werden gemeinsam, nach einheitlichen Grundsätzen und auf derselben Datenbasis geführt, statt in getrennten Abteilungen und Tabellen.
In der Praxis legt die Leitung Ziele und Verantwortlichkeiten fest (Governance), die Organisation bewertet mögliche Gefährdungen dieser Ziele (Risk) und prüft die Erfüllung gesetzlicher und normativer Pflichten (Compliance). Dazu zählen das polnische Gesetz zur Umsetzung von NIS2 (KSC), die NIS2-Richtlinie, die DORA-Verordnung und ISO 27001.
Noch vor wenigen Jahren wurden Risiken, Compliance und Sicherheit meist in getrennten Systemen oder Excel-Tabellen verwaltet. Informationen waren verteilt, die Berichterstellung dauerte lange und Entscheidungen beruhten auf unvollständigen Daten.
Heute führen immer mehr Organisationen GRC-Plattformen ein, die alle wichtigen Informationen zentral zusammenführen. Nicht nur große Unternehmen nutzen solche Lösungen, sondern auch kommunale Verwaltungen, Versorgungsunternehmen, Krankenhäuser sowie kleine und mittlere Unternehmen, die sich auf NIS2 oder eine ISO-27001-Zertifizierung vorbereiten.
Dieser Artikel erklärt, was GRC bedeutet, welche Probleme es löst, wie ein GRC-System arbeitet und warum es zu einem zentralen Bestandteil moderner Organisationsführung wird.
Wofür steht GRC?
GRC steht für Governance, Risk & Compliance. Jeder Bestandteil betrifft einen anderen Bereich der Organisation. Erst die Verbindung schafft jedoch ein konsistentes Managementmodell.
| Bereich | Bedeutung | Hauptziel |
|---|---|---|
| Governance | Organisationsführung | Verantwortlichkeiten und Führungsgrundsätze festlegen |
| Risk | Risikomanagement | Risiken identifizieren, analysieren und reduzieren |
| Compliance | Regelkonformität | Rechtliche, regulatorische und interne Anforderungen erfüllen |
Jeder Bereich kann eigenständig arbeiten. In der Praxis führt die Trennung jedoch häufig zu organisatorischen Problemen.
Stellen Sie sich eine Organisation vor, die ihr Risikoregister in Excel führt, Vorfälle im Helpdesk bearbeitet, Compliance-Dokumente auf einem Netzlaufwerk speichert und Auditergebnisse in separaten Dateien ablegt. Ein einziger Bericht für die Geschäftsleitung erfordert dann das manuelle Zusammenführen und Aufbereiten zahlreicher Quellen.
Moderne GRC-Plattformen integrieren diese Informationen deshalb zentral. So erhält die Organisation einen vollständigen Überblick über Risiken, Compliance und laufende Maßnahmen.
Warum ist GRC heute so wichtig?
Noch vor einigen Jahrzehnten konnten die meisten Organisationen ihre Sicherheit mit einfachen Werkzeugen und Verfahren wirksam steuern. Digitalisierte Geschäftsprozesse, Cloud-Dienste und die wachsende Zahl von Cyberbedrohungen haben diesen Ansatz jedoch unzureichend gemacht.
Gesetze und Normen können geeignete Schutzmaßnahmen und dokumentiertes Risikomanagement verlangen. Rechtsinstrumente und Standards sind zu unterscheiden, zum Beispiel:
- die NIS2-Richtlinie,
- die DORA-Verordnung,
- ISO 27001,
- das polnische Gesetz zur Umsetzung von NIS2 (KSC),
- die DSGVO,
- ISO 31000.
Dadurch benötigt die Leitung laufend Informationen über Risikoniveau, Compliance-Status und Wirksamkeit von Abhilfemaßnahmen.
GRC kann Informationen an einem Ort bündeln helfen. Die Automatisierung von Berichten und Compliance-Überwachung hängt von der gewählten Lösung ab.
Die drei Säulen von GRC
Governance: wirksame Organisationsführung
Die erste Säule ist Governance, also die Organisationsführung.
Sie umfasst die Steuerung der Organisation, Entscheidungsprozesse und die Festlegung von Verantwortlichkeiten für einzelne Prozesse. Vor allem strukturiert Governance Rollen, Pflichten und Arbeitsgrundsätze der gesamten Organisation.
In der Praxis gehören dazu:
- Sicherheitsrichtlinien erstellen,
- Prozessverantwortliche definieren,
- Verfahren genehmigen,
- die Zielerreichung überwachen,
- die Übereinstimmung von Maßnahmen mit der Organisationspolitik kontrollieren.
So kann die Leitung sicher sein, dass Entscheidungen nach den vereinbarten Grundsätzen getroffen werden und die Verantwortung für einzelne Maßnahmen klar geregelt ist.
Risk: Risiken steuern
Die zweite Säule ist Risk, das Risikomanagement.
Jede Organisation ist unterschiedlichen Bedrohungen ausgesetzt: Cyberangriffen, Infrastrukturausfällen, menschlichen Fehlern oder Gesetzesänderungen. Wirksames Risikomanagement bedeutet daher nicht, alle Bedrohungen zu beseitigen, sondern sie bewusst zu identifizieren, zu bewerten und zu reduzieren.
Der Prozess umfasst üblicherweise:
- Bedrohungen identifizieren.
- Schwachstellen analysieren.
- Die Eintrittswahrscheinlichkeit bewerten.
- Mögliche Folgen bewerten.
- Das Risikoniveau bestimmen.
- Risikomindernde Maßnahmen planen.
- Die Wirksamkeit der Schutzmaßnahmen überwachen.
Dieser Ansatz bildet zugleich die Grundlage der Anforderungen aus ISO 27001, ISO 31000 und NIS2.
Compliance: Anforderungen erfüllen
Die dritte Säule ist Compliance, also die Einhaltung geltender Gesetze, Normen, Branchenvorschriften und interner Richtlinien.
Compliance besteht jedoch nicht allein aus der Vorbereitung von Auditunterlagen. Sie ist ein kontinuierlicher Prozess zur Beobachtung geänderter Vorschriften, zur Identifikation von Abweichungen und zur Planung von Abhilfemaßnahmen.
Ein modernes Compliance-System unterstützt unter anderem:
- die Überwachung regulatorischer Anforderungen,
- die Lückenanalyse (Gap Analysis),
- die Zuordnung von Verantwortlichkeiten,
- das Management von Korrekturmaßnahmen,
- Berichte zum Compliance-Status.
Dadurch erhält die Leitung aktuelle Informationen zum Erfüllungsstand von NIS2, DORA oder ISO 27001 und kann schneller auf Abweichungen reagieren.
Wie funktioniert ein GRC-System?
Ein GRC-System verbindet Informationen verschiedener Organisationsbereiche, statt nur Dokumente abzulegen. Prüfen Sie, welche Vorgänge Nutzerarbeit erfordern und welche das Werkzeug automatisch unterstützen kann.
Eine GRC-Plattform bildet einen zentralen Steuerungspunkt für Risiken, Compliance und Sicherheit.
In der Praxis lässt sich jede neue Schwachstelle, jeder Sicherheitsvorfall, jedes Auditergebnis und jede Gesetzesänderung mit einem konkreten Geschäftsprozess, Risikoverantwortlichen und einer Abhilfemaßnahme verbinden. Die Organisation erfasst Ereignisse dadurch nicht nur, sondern steuert sie wirksam.
Ein beispielhafter Ablauf:
- Eine Schwachstelle wird entdeckt.
- Das System ordnet sie einer Ressource oder einem Prozess zu.
- Ihr Einfluss auf das Risiko wird analysiert.
- Eine verantwortliche Person für die Behebung wird benannt.
- Abhilfemaßnahmen werden geplant.
- Die Geschäftsleitung erhält einen aktuellen Risikobericht.
Diese Verknüpfung aller Elemente unterscheidet GRC-Plattformen von gewöhnlichen Aufgabenverwaltungssystemen.
Welche Prozesse unterstützt eine GRC-Plattform?
Moderne GRC-Plattformen entwickeln sich mit der Organisation. Die meisten Lösungen beschränken sich daher nicht auf ein einzelnes Modul, sondern decken mehrere sicherheits- und compliancebezogene Geschäftsprozesse ab.
Typische Module sind:
| Modul | Zweck |
|---|---|
| Risikomanagement | Risiken identifizieren, bewerten und überwachen |
| Risikoregister | Zentrale Datenbank aller Organisationsrisiken |
| Compliance | Einhaltung von Vorschriften und Normen überwachen |
| Schwachstellenmanagement | Schwachstellen erfassen und priorisieren |
| Vorfallmanagement | Sicherheitsvorfälle bearbeiten |
| Audits | Audits planen und dokumentieren |
| Abhilfemaßnahmen | Umsetzung von Empfehlungen überwachen |
| Dashboards | Berichte für die Leitung |
Eigene Formulare, Arbeitsabläufe und Berichte hängen von der konkreten Lösung ab. Konfigurationsmöglichkeiten sind vor der Auswahl zu prüfen.
Warum reicht Excel nicht mehr aus?
Über viele Jahre waren Tabellen das wichtigste Werkzeug für Risiko- und Compliance-Management. Für kleine Organisationen war das schnell und kostengünstig.
Mit zunehmender Prozesszahl entstehen jedoch Grenzen, die sich nicht allein durch Anpassungen der Tabellen überwinden lassen.
Häufige Probleme sind:
- mehrere Versionen desselben Dokuments,
- fehlende Änderungshistorie,
- manuelle Berichterstellung,
- schwierige Terminkontrolle,
- fehlende Verknüpfungen zwischen Risiken, Vorfällen und Schwachstellen,
- keine automatischen Benachrichtigungen,
- über viele Dateien verteilte Daten.
Dadurch verwendet die Organisation zunehmend Zeit auf Dokumentenverwaltung statt auf tatsächliche Risikominderung.
Ein Vergleich verdeutlicht die Unterschiede.
| Excel | GRC-Plattform |
|---|---|
| Daten in vielen Dateien | Eine zentrale Datenbank |
| Manuelle Berichte | Übersichten abhängig von der Lösung |
| Keine Workflows | Prozessunterstützung abhängig von der Lösung |
| Keine Änderungshistorie | Verlauf abhängig von der Lösung |
| Schwierige Zusammenarbeit | Gleichzeitiges Arbeiten mehrerer Nutzer |
| Keine Verknüpfungen | Verbundene Risiken, Vorfälle und Compliance |
Ein gemeinsamer Datenbestand kann Zusammenarbeit und Berichtserstellung erleichtern. Die Aktualität hängt von Pflege und Prüfungen ab, der Zugriff von vereinbarten Berechtigungen.
GRC und Risikomanagement
Eine der wichtigsten Anwendungen von GRC-Plattformen ist das Risikomanagement.
Viele Organisationen analysieren Risiken einmal jährlich, meist vor einem Audit oder einer Managementbewertung. Aktuelle Bedrohungen verändern sich jedoch praktisch täglich.
Moderne GRC-Systeme ermöglichen deshalb ein kontinuierliches Risikomanagement.
Eine neue Schwachstelle, ein Vorfall oder eine Gesetzesänderung sollte eine Risikoprüfung durch den Nutzer auslösen. CyberSonar24 berechnet den Wert beim Speichern als Wahrscheinlichkeit × Auswirkung.
Beispielsweise:
- Eine neue CVE-Schwachstelle wird bekannt.
- der Nutzer bestimmt die betroffenen Ressourcen,
- der Nutzer aktualisiert die Bewertung und speichert die Risikokarte,
- der Risikoeigentümer prüft das Ergebnis,
- der Nutzer plant und dokumentiert Abhilfemaßnahmen.
Die Prüfung ist zu dokumentieren, damit Entscheidungen und Änderungen im Audit nachvollziehbar sind. Der Verlauf im Werkzeug ist zu prüfen.
GRC und Compliance
Compliance wird häufig nur mit Dokumentation und Auditvorbereitung verbunden. Tatsächlich ist ihre Rolle wesentlich umfassender.
Ein GRC-System kann die Überwachung von Rechts-, Norm- und Richtlinienanforderungen unterstützen. Zuständigkeiten, Fristenkontrolle und Berichte sind in der konkreten Lösung zu prüfen.
Eine Organisation kann beispielsweise gleichzeitig die Einhaltung folgender Vorgaben überwachen:
- NIS2,
- ISO 27001,
- DORA,
- das polnische Gesetz zur Umsetzung von NIS2 (KSC),
- DSGVO,
- interne Sicherheitsrichtlinien.
Die Geschäftsleitung erhält dadurch einen konsistenten Bericht statt mehrerer unabhängiger Auswertungen verschiedener Abteilungen.
GRC und NIS2
Abschließend stellt sich die Frage, warum GRC im Zusammenhang mit NIS2 so häufig genannt wird.
Die neuen Vorgaben verlangen nicht nur geeignete Sicherheitsmaßnahmen, sondern auch eine Dokumentation des Risikomanagementprozesses.
Genau hier zeigen GRC-Plattformen ihren größten Nutzen.
Ein GRC-System ermöglicht unter anderem:
- ein Risikoregister führen,
- Abhilfemaßnahmen dokumentieren,
- den Compliance-Status überwachen,
- Vorfälle verwalten,
- an die Leitung berichten,
- Audits vorbereiten.
Wichtig: Die Plattform setzt NIS2 nicht anstelle der Organisation um. Sie erleichtert jedoch die Steuerung der vorgeschriebenen Prozesse und die Dokumentation ihrer Umsetzung erheblich.
Fazit
GRC (Governance, Risk & Compliance) ist weit mehr als ein weiteres IT-Werkzeug. Es ist ein umfassender Managementansatz, der Organisationsführung, Risikomanagement und Regelkonformität integriert.
NIS2 und DORA sind EU-Rechtsinstrumente; ISO/IEC 27001 ist eine Norm für Informationssicherheitsmanagementsysteme. Eine Pflicht zur Anwendung oder Zertifizierung ist für die jeweilige Organisation gesondert festzustellen.
Die Einführung einer GRC-Plattform besteht nicht allein im Softwarekauf. Entscheidend sind strukturierte Prozesse, klare Verantwortlichkeiten und ein konsistentes Managementmodell. Eine sachgerecht eingeführte Lösung reduziert Risiken, verbessert Berichte und erhöht die Wirksamkeit von Cybersicherheits- und Compliance-Maßnahmen.
Wenn Ihre Organisation NIS2 umsetzt, eine ISO-27001-Zertifizierung plant oder ihre Risikomanagementprozesse strukturieren möchte, lohnt sich eine moderne GRC-Plattform. Sie unterstützt die tägliche Teamarbeit und liefert der Leitung aktuelle Entscheidungsinformationen.