Was ist ein GRC-System?
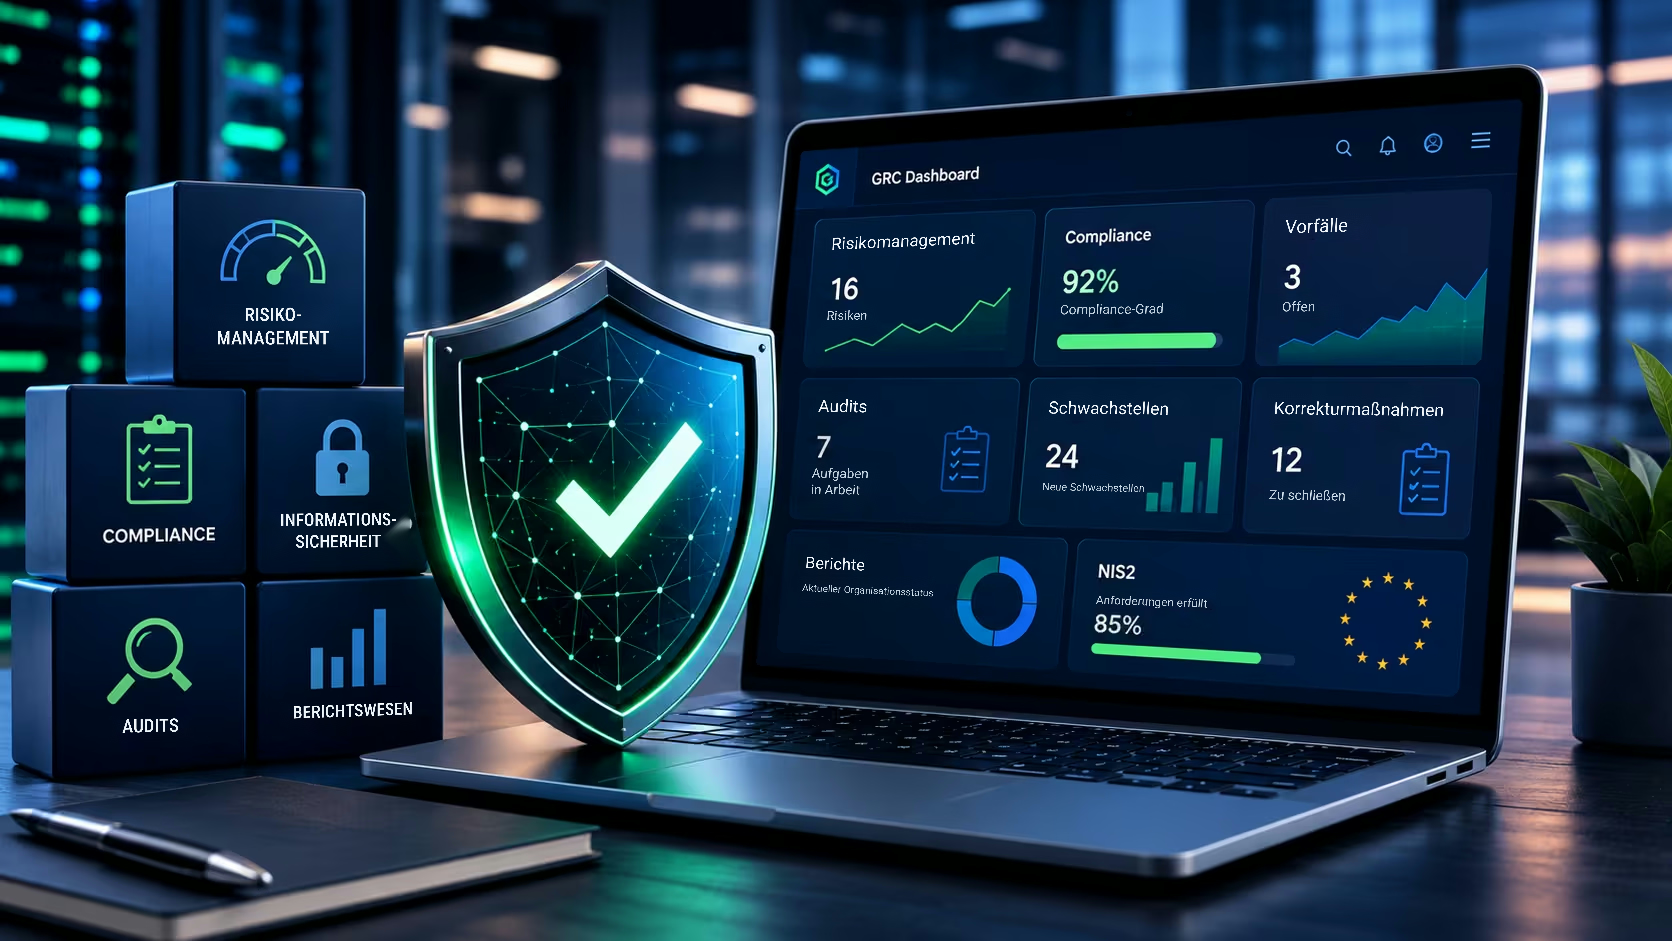
GRC-Software verbindet Organisationsführung, Risikomanagement und Compliance auf einer Plattform. Statt separater Tabellen für Risiken, Audits, Vorfälle und Dokumentation gibt es ein System mit verknüpften Informationen.
In der Praxis ermöglicht GRC Risikomanagement, regulatorische Compliance-Überwachung, Audits, Vorfallbearbeitung und Berichte. Zahlreiche verteilte Excel-Tabellen und Einzelanwendungen werden dadurch überflüssig.
Eine moderne Plattform unterstützt außerdem die Zusammenarbeit zwischen IT, Sicherheit, Compliance, Revision und Leitung mit einem konsistenten Lagebild.
Lesetipp: Was ist GRC? Ein umfassender Leitfaden zu Governance, Risk & Compliance.
Warum führen Organisationen GRC-Systeme ein?
Noch vor wenigen Jahren lagen Risikoregister, Compliance-Aktivitäten und Auditergebnisse oft in getrennten Dokumenten. Mit neuen Vorgaben wie NIS2 und DORA wird dieser Ansatz zunehmend ineffizient.
GRC-Systeme werden deshalb nicht nur von Großunternehmen, sondern auch von mittleren Organisationen und öffentlichen Einrichtungen eingeführt.
Häufige Gründe sind:
- zentrale Risikoinformationen,
- regulatorisches Compliance-Management,
- automatisierte Compliance-Prozesse,
- Überwachung von Abhilfemaßnahmen,
- Audits,
- Berichte für die Leitung,
- Vorbereitung auf NIS2 und ISO 27001.
Die Organisation gewinnt bessere Prozesskontrolle und reagiert schneller auf neue Bedrohungen.
Wie funktioniert GRC-Software?
Moderne GRC-Software sammelt Informationen aus unterschiedlichen Bereichen und stellt sie zentral dar. Sicherheits- und Compliance-Verantwortliche können Daten schneller analysieren, Maßnahmen planen und Fortschritte überwachen.
Typische Module sind:
- Risikomanagement,
- Compliance,
- Schwachstellenanalyse,
- Vorfallmanagement,
- Audits,
- Abhilfemaßnahmen,
- Asset-Verzeichnis,
- Berichte und Dashboards.
GRC-Software kann Informationen strukturieren und Übersichten für die Leitung vorbereiten helfen. Automatisierung, Änderungsverlauf, Benachrichtigungen und Berichte sind für die konkrete Lösung zu prüfen.
Welche Vorteile bietet eine GRC-Plattform?
Die Plattform unterstützt sowohl operative Teams als auch die Leitung.
Wichtige Vorteile sind:
- strukturierte Risikomanagementprozesse,
- einfacheres Compliance-Management,
- bessere Kontrolle der Maßnahmenumsetzung,
- schnellere Auditvorbereitung,
- wirksamere Berichte,
- zentrale Dokumentation,
- weniger manuelle Arbeit.
GRC unterstützt zudem Entscheidungen auf Grundlage aktueller Daten statt verteilter Informationen aus verschiedenen Werkzeugen.
GRC-Software und NIS2
Die Vorbereitung auf neue regulatorische Anforderungen ist ein Hauptgrund für die GRC-Einführung.
NIS2 verlangt unter anderem Risikomanagement, Compliance-Überwachung, Dokumentation und Vorfallmeldungen. Auch ohne Pflicht zu einem bestimmten IT-System erleichtert GRC diese Aufgaben erheblich.
Organisationen erkennen Abweichungen schneller, überwachen Umsetzungsfortschritte und erstellen Berichte für Leitung und Prüfer.
Worauf sollten Sie bei der GRC-Auswahl achten?
Viele Plattformen sind verfügbar, doch nicht jede passt zu jeder Organisation. Bestimmen Sie deshalb zuerst den betrieblichen Bedarf und die geltenden regulatorischen Anforderungen.
Ein gutes GRC-System sollte die tägliche Arbeit unterstützen, statt zusätzliche Verwaltungsaufgaben zu erzeugen.
Achten Sie auf:
- zentrales Risikomanagement,
- Unterstützung von Compliance-Prozessen,
- Anforderungen aus NIS2, ISO 27001 und DORA,
- Schwachstellen- und Vorfallmanagement,
- Auditfunktionen,
- Prozess- und Workflow-Automatisierung,
- verständliche Berichte und Dashboards,
- einfache Konfiguration und Erweiterbarkeit.
Prüfen Sie außerdem Integrationen mit vorhandenen Systemen. So bleiben Daten zentral und Prozesse konsistent.
Wie bewerten Sie die Funktionen einer GRC-Plattform?
Bewerten Sie Funktionen anhand eigener Beispiele statt anhand einer Funktionsliste. Drei Szenarien und eine Präsentation mit realitätsnahen Beispieldaten genügen.
| Bereich | Prüffrage | Prüfung in der Präsentation |
|---|---|---|
| Risikoregister | Hat jedes Risiko Verantwortliche, Frist, Behandlungsplan und Prüftermin? | Ein Risiko hinzufügen und einer Ressource und einem Prozess zuordnen lassen |
| Verknüpfungen | Lassen sich Abhängigkeiten zwischen Dienst, Prozess und Ressource bestimmen? | Die verfügbare Dokumentation zeigen lassen, ohne eine Graphansicht vorauszusetzen |
| Vorfälle | Lassen sich Vorfall und Datenschutzverletzung in einem Datensatz bearbeiten? | Einen Vorfall von der Meldung bis zum Abschluss durchgehen |
| Gesetzliche Fristen | Unterstützt das Werkzeug die Dokumentation der einschlägigen Fristen und Ausnahmen? | 24 und 72 Stunden ab Erkennung und einen Monat ab Meldung beim erheblichen Vorfall im allgemeinen Verfahren prüfen; Ausnahmen siehe FAQ |
| Lieferanten | Haben Verträge, Zertifikate und Risikobewertungen Termine und Erinnerungen? | Einen Lieferanten mit in einem Monat auslaufendem Vertrag hinzufügen |
| Audit | Erzeugen Auditergebnisse Korrekturmaßnahmen mit Verantwortlichen? | Eine Abweichung durch eine Maßnahme schließen |
| Berichte | Entsteht der Managementbericht aus Systemdaten? | Eine Managementbewertung oder einen PDF-Bericht erzeugen |
| Daten | Wo liegen die Daten und sind sie exportierbar? | Nach Serverstandort, Excel- und PDF-Export sowie Auftragsverarbeitung fragen |
Fragen Sie auch, wer nach der Einführung Fragen beantwortet und innerhalb welcher Zeit.
Risiko- und Compliance-Management verbinden: Welche GRC-Integrationen sind wichtig?
Integrationen sollen manuelle Datenübertragung vermeiden. Vier Arten sind besonders nützlich.
- Öffentliche Register. CyberSonar24 ruft Unternehmensdaten aus Polens GUS per NIP-Steuernummer ab.
- CyberSonar24 unterstützt den Import von Schwachstellen aus NVD/CVE. Formate, Scannerquellen und Aktualisierungsfrequenz sind für die gewählte Bereitstellung zu prüfen.
- Nutzerverzeichnis. CyberSonar24 unterstützt die Synchronisation von Nutzern mit AD/LDAP. Der Umfang ist ohne Annahmen über Single Sign-on oder einen bestimmten Tarif zu vereinbaren.
- Dateien und Berichte. Unterstützte Import-, Export- und Berichtsformate sind anhand eines eigenen Beispiels für die Bereitstellung zu prüfen.
Prüfen Sie vor dem Kauf, welche Integrationen sofort funktionieren und welche ein separates Projekt benötigen.
GRC-Einführungsunterstützung beauftragen
Unterstützung beim Aufbau des Risikomanagements wird meist zusammen mit der Plattform in vier Schritten beauftragt. Diese Reihenfolge verhindert den Kauf eines Werkzeugs, dessen Umfang nicht zu den Pflichten passt.
- Beginnen Sie mit der Bestimmung der Pflichten und einer Lückenanalyse. CyberSonar24 Audit Zero ist eine erste Selbsteinschätzung, kein gesetzliches Audit, Zertifikat oder Konformitätsnachweis. Prüfen Sie die Bedingungen vor der Nutzung.
- Präsentation mit Beispieldaten. Der Anbieter zeigt Ihre Szenarien im System, siehe Tabelle oben.
- Modell und Unterstützungsumfang auswählen. Cloud-Dienst oder eigene Server, Anzahl der Einheiten, Teamschulungen und Hilfe bei den ersten Registern.
- Vertrag und Einführungsplan. Mit Zeitplan, Verantwortlichen auf beiden Seiten und Auftragsverarbeitungsvertrag.
Schulung und Unterstützung für CyberSonar24 werden nach der Vorführung vertraglich vereinbart. Präsentation buchen.
Wo beziehen mittlere Organisationen in Polen eine Risiko- und Compliance-Plattform?
Am besten bei einem Anbieter, der polnische Vorschriften kennt und Ihren Anwendungsfall vor Vertragsschluss zeigt. Prüfen Sie fünf Bedingungen:
- polnischsprachiges System und Dokumentation mit der Terminologie des polnischen Gesetzes zur Umsetzung von NIS2 (KSC) und der DSGVO,
- Bereitstellung in der Cloud oder auf eigenen Servern des Kunden (On-Premises), mit vertraglich festgelegten Verarbeitungsorten,
- Auftragsverarbeitungsvertrag für personenbezogene Daten,
- Rechnung mit Umsatzsteuerausweis und Beschaffungsmöglichkeit für öffentliche Einrichtungen,
- Präsentation und Testumgebung vor dem Kauf.
CyberSonar24 kann Risikomanagement und Compliance unterstützen. Die Bereitstellung erfolgt in der Cloud oder auf eigenen Servern des Kunden (On-Premises). Umfang und Verarbeitungsorte werden vertraglich vereinbart. Siehe Sektoren des polnischen NIS2-Umsetzungsgesetzes sowie Beispiele für Risiko- und Compliance-Software für Krankenhäuser und Wasserversorger.
Wie prüfen Sie Nutzerbewertungen von Risiko- und Compliance-Plattformen?
Am glaubwürdigsten ist das Gespräch mit einer ähnlichen Organisation, die das System täglich verwendet. Online-Bewertungen betreffen selten polnische Vorschriften und den öffentlichen Sektor.
Vor der Auswahl sollten Sie:
- mit Zustimmung der Referenzorganisation um einen Branchenkontakt bitten,
- fragen, wer das System dort betreut und wie viel Arbeitszeit es beansprucht,
- selbst in einer Testumgebung arbeiten, nicht nur eine Präsentation ansehen,
- prüfen, ob Bewertungen dieselbe Version und dasselbe Installationsmodell betreffen.
Häufige Fehler bei der GRC-Auswahl
Eine GRC-Plattform ist eine langfristige Investition. Entscheiden Sie deshalb nicht nur nach Preis oder Funktionszahl.
Häufige Fehler sind:
- Auswahl ohne Bedarfsanalyse,
- ausschließlicher Fokus auf das aktuelle Projekt,
- fehlende Erweiterbarkeit,
- zu komplizierte Benutzeroberfläche,
- keine Prozessautomatisierung,
- übersehene Integrationen,
- unzureichende Berichtsfunktionen.
Dadurch nutzt die Organisation nur einen Teil der Funktionen, und das System unterstützt Risiko- und Compliance-Management nicht wirksam.
Für wen eignet sich GRC-Software?
Moderne GRC-Software eignet sich für den öffentlichen und privaten Sektor. Neben Großunternehmen nutzen auch mittlere Organisationen solche Plattformen, um neue Anforderungen umzusetzen.
Typische Nutzer sind:
- Betreiber wesentlicher Dienste,
- von NIS2 erfasste Einrichtungen,
- Krankenhäuser und medizinische Einrichtungen,
- öffentliche Verwaltungen,
- Produktionsunternehmen,
- Energieunternehmen,
- Anbieter digitaler Dienste.
GRC eignet sich überall dort, wo Risiken, Compliance und Informationssicherheit verbunden werden müssen.
CyberSonar24 bietet Module für DSGVO, GRC (NIS2/KSC), AI Act, DORA und ISO/IEC 27001. Die Eignung für konkrete Pflichten ist gesondert zu prüfen. Informationen zu öffentlicher Verwaltung. Zwei ausführliche Beispiele sind Krankenhäuser und Wasserversorgungsunternehmen.
Beispiel einer GRC-Anwendung
Hypothetisches Beispiel, keine Kundenimplementierung. Eine Organisation bereitet sich auf NIS2 vor. Die IT führt ein Schwachstellenregister, das Qualitätsmanagement verantwortet die Dokumentation und Compliance-Verantwortliche beobachten Vorschriftenänderungen. Die beschriebenen Vorteile sind Annahmen des Beispiels, keine gemessenen Kundenergebnisse.
Jedes Team verwendet jedoch andere Werkzeuge. Für Managementberichte müssen Daten deshalb manuell aus mehreren Quellen gesammelt werden.
Nach der Einführung von GRC-Software liegen Risiken, Compliance, Schwachstellen, Vorfälle und Abhilfemaßnahmen auf einer Plattform. Entscheidungen werden schneller, Aufgaben wirksamer überwacht und Audits leichter vorbereitet.
Fazit: Lohnt sich GRC-Software?
Mehr regulatorische Anforderungen und Cyberbedrohungen machen tabellenbasiertes Risiko- und Compliance-Management zunehmend ineffizient.
GRC-Software kann Informationen strukturieren und Übersichten für die Leitung vorbereiten helfen. Automatisierung, Änderungsverlauf, Benachrichtigungen und Berichte sind für die konkrete Lösung zu prüfen.
Wählen Sie die Plattform nicht nur nach Funktionszahl, sondern auch nach Erweiterbarkeit, Bedienbarkeit und Eignung für Ihre Organisation. Eine gut eingeführte Lösung unterstützt die tägliche Teamarbeit und Anforderungen aus NIS2, ISO 27001 und DORA.