Von der Schwachstelle zum Vorfall: Wie GRC das Risikomanagement kritischer Infrastruktur unterstützt
Organisationen investieren in Schwachstellenscanner, EDR, Penetrationstests und regelmäßige Sicherheitsaudits. Trotzdem sinkt die Zahl der Cybersicherheitsvorfälle nicht. Meist fehlt es nicht an Schwachstelleninformationen, sondern an der Fähigkeit, die betrieblich gefährlichsten Lücken zu bestimmen.
Eine Liste erkannter Schwachstellen zeigt noch nicht die Folgen einer Ausnutzung. Erst die Verbindung technischer Informationen mit einer Geschäftsrisikoanalyse ermöglicht die richtige Priorisierung von Abhilfemaßnahmen. Hier hilft Governance, Risk & Compliance (GRC).
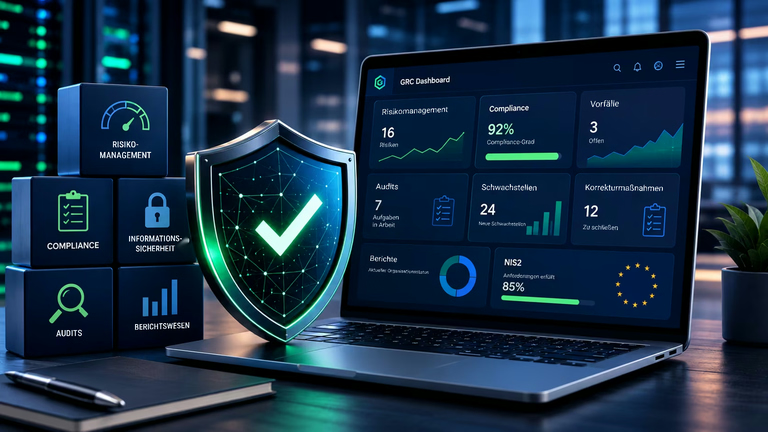
Ein GRC-System verknüpft Schwachstellen mit Assets, Geschäftsprozessen, Risikoverantwortlichen und geltenden Anforderungen wie NIS2, ISO 27001 oder ISO 31000. So gelingt der Wechsel von reaktiver Lückenbehebung zu bewusstem Risikomanagement.
Warum bedeutet eine Schwachstelle nicht automatisch ein hohes Risiko?
Schwachstellenwerkzeuge entdecken täglich neue Lücken mit CVE-Kennungen und CVSS-Bewertungen. In großen Organisationen können es Hunderte oder Tausende sein.
Ein hoher CVSS-Wert bedeutet jedoch nicht immer höchste betriebliche Priorität. Wichtiger sind folgende Fragen:
- Welches System ist betroffen?
- Welche Geschäftsprozesse unterstützt die Ressource?
- Begrenzen zusätzliche Schutzmaßnahmen das Risiko?
- Welche Folgen hätte eine Ausnutzung?
Erst die Analyse dieser Informationen bestimmt das tatsächliche Risikoniveau.
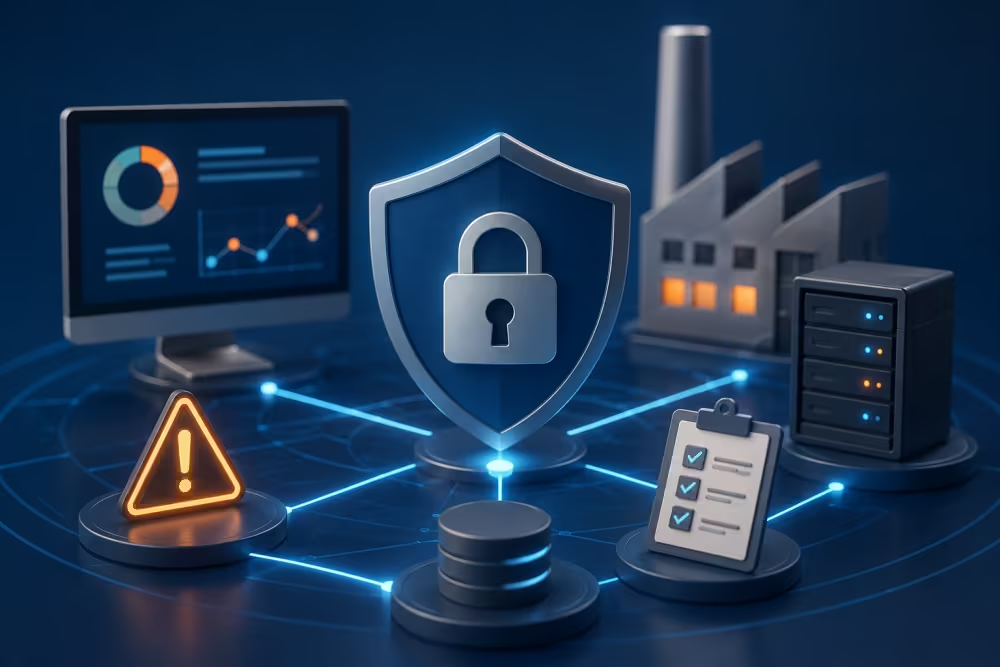
Wie verbindet GRC Schwachstellen, Risiken und Vorfälle?
In vielen Organisationen liegen Daten zu Schwachstellen, Vorfällen, Audits und Compliance in getrennten Systemen. Jedes Team arbeitet mit eigenen Berichten, was konsistente Entscheidungen erschwert.
Ein GRC-System integriert diese Informationen zentral. Dadurch werden möglich:
- Schwachstellen mit dem Risikoregister verknüpfen,
- Risiko- und Abhilfeverantwortliche zuordnen,
- Auswirkungen auf Geschäftsprozesse bestimmen,
- die Umsetzung von Korrekturmaßnahmen überwachen,
- der Leitung über das Risikoniveau berichten.
Die Schwachstelle wird damit vom rein technischen Problem zum Bestandteil des Risikomanagements.
Schwachstellenmanagement: ein Praxisbeispiel
Hypothetisches Beispiel, keine Kundenimplementierung. Stellen Sie sich eine Schwachstelle mit CVSS 9.8 auf einem Server vor, der das SCADA-System eines Wasserversorgers unterstützt.
Technisch handelt es sich um eine kritische Sicherheitslücke. Erst die Risikoanalyse zeigt jedoch, dass der Server die Wasseraufbereitung steuert. Eine erfolgreiche Ausnutzung könnte deshalb die Kontinuität öffentlicher Leistungen unterbrechen.
Die Priorität der Behebung ergibt sich hier nicht allein aus der technischen Bewertung, sondern vor allem aus den möglichen betrieblichen Auswirkungen.
Operatives Risikomanagement als Teil der Cybersicherheit
Wirksames Schwachstellenmanagement erfordert einen größeren Kontext als die IT-Infrastruktur allein.
Operatives Risikomanagement umfasst Geschäftsprozesse, Menschen, Lieferanten, IT-Systeme und deren Abhängigkeiten. Das ist bei kritischer Infrastruktur besonders wichtig, weil die Folgen eines Cyberangriffs weit über die Technik hinausgehen können.
Die Analyse operativer Risiken zeigt besser, welche Schwachstellen tatsächlich sofortiges Handeln erfordern.
Warum erleichtert RCSA die Schwachstellenpriorisierung?
Risk & Control Self-Assessment (RCSA) ermöglicht die Risikobewertung aus Sicht der Geschäftsprozessverantwortlichen.
Damit kann die Organisation:
- vorhandene Schutzmaßnahmen auf Wirksamkeit prüfen,
- zusätzlichen Handlungsbedarf erkennen,
- Risikoverantwortung zuordnen,
- Risikoniveaus über die Zeit überwachen.
Technische Daten werden so in eine Sprache übersetzt, die Geschäftsleitung und Kontinuitätsverantwortliche verstehen.
Wie unterstützt das Berichtswesen das Risikomanagement?
Uneinheitliche Berichte sind ein häufiges Problem.
Ein Schwachstellenbericht zeigt neue Lücken, die Behebungsgeschwindigkeit und Bereiche mit zusätzlichem Handlungsbedarf. Ein Vorfallbericht ermöglicht die Bewertung der Schutzmaßnahmen und Reaktionszeiten.
Die Verbindung dieser Daten mit dem Risikoregister erlaubt Entscheidungen nach der tatsächlichen Bedrohungslage statt allein nach der Anzahl erkannter Lücken.
Warum wird GRC-Software wichtiger?
Mit mehr Systemen, Schwachstellen und regulatorischen Anforderungen wird die manuelle Informationsverwaltung ineffizient.
GRC-Software kann Informationen strukturieren und Übersichten für die Leitung vorbereiten helfen. Automatisierung, Änderungsverlauf, Benachrichtigungen und Berichte sind für die konkrete Lösung zu prüfen.
So kann die Organisation schneller auf Bedrohungen reagieren und sich wirksamer auf Audits und Kontrollen nach NIS2 oder ISO 27001 vorbereiten.
Häufige Fehler im Schwachstellenmanagement
Typische Probleme sind:
- alle Schwachstellen gleich priorisieren,
- keine Verbindung zum Geschäftsrisiko herstellen,
- keine Abhilfeverantwortlichen benennen,
- Schutzmaßnahmen nicht auf Wirksamkeit überwachen,
- Daten auf viele Werkzeuge verteilen.
Dadurch werden Ressourcen für weniger wichtige Lücken eingesetzt, während tatsächlich kritische Bedrohungen ungelöst bleiben.
Fazit
Wirksames Schwachstellenmanagement bedeutet nicht, alle entdeckten Lücken im gleichen Tempo zu schließen. Entscheidend ist das Verständnis, welche Schwachstellen den Betrieb tatsächlich beeinträchtigen können.
Die Verbindung mit GRC ermöglicht eine Risikobewertung im Geschäftskontext, richtige Prioritäten und eine wirksamere Reduzierung von Vorfällen. Organisationen, die technische Daten mit Risikoanalyse und Berichten verbinden, sind besser auf Cyberbedrohungen und Anforderungen wie NIS2 oder ISO 27001 vorbereitet.