De la vulnerabilidad al incidente: cómo GRC apoya el riesgo en infraestructura crítica
Las organizaciones invierten en escáneres, EDR, pruebas de penetración y auditorías regulares. Aun así, los incidentes no disminuyen. El problema suele ser determinar qué vulnerabilidades amenazan más la actividad, no la falta de información.
Una lista de vulnerabilidades no revela las consecuencias de explotarlas. Solo conectar información técnica y análisis del riesgo de negocio permite priorizar correctamente. Aquí ayuda Governance, Risk & Compliance (GRC).
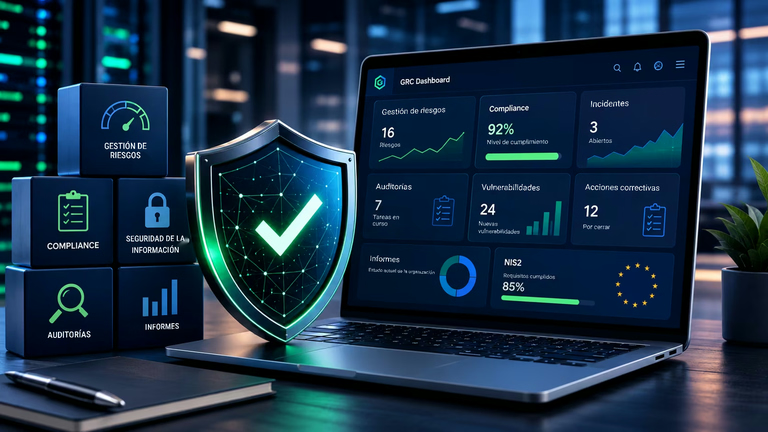
GRC vincula vulnerabilidades con activos, procesos, responsables y requisitos como NIS2, ISO 27001 e ISO 31000. Permite pasar de corregir reactivamente a gestionar riesgos conscientemente.
¿Por qué una vulnerabilidad no implica necesariamente riesgo alto?
Las herramientas detectan a diario nuevas debilidades identificadas mediante CVE y puntuadas con CVSS. En grandes organizaciones puede haber cientos o miles.
Una puntuación alta no siempre representa la mayor prioridad de negocio. Importa más responder:
- qué sistema está afectado,
- qué procesos apoya el activo,
- si otros controles reducen el riesgo,
- qué consecuencias tendría la explotación.
Solo ese análisis determina el nivel real.
¿Cómo conecta GRC vulnerabilidades, riesgos e incidentes?
En muchas organizaciones, los datos de vulnerabilidades, incidentes, auditorías y cumplimiento están en sistemas separados. Cada equipo usa sus propios informes, dificultando decisiones coherentes.
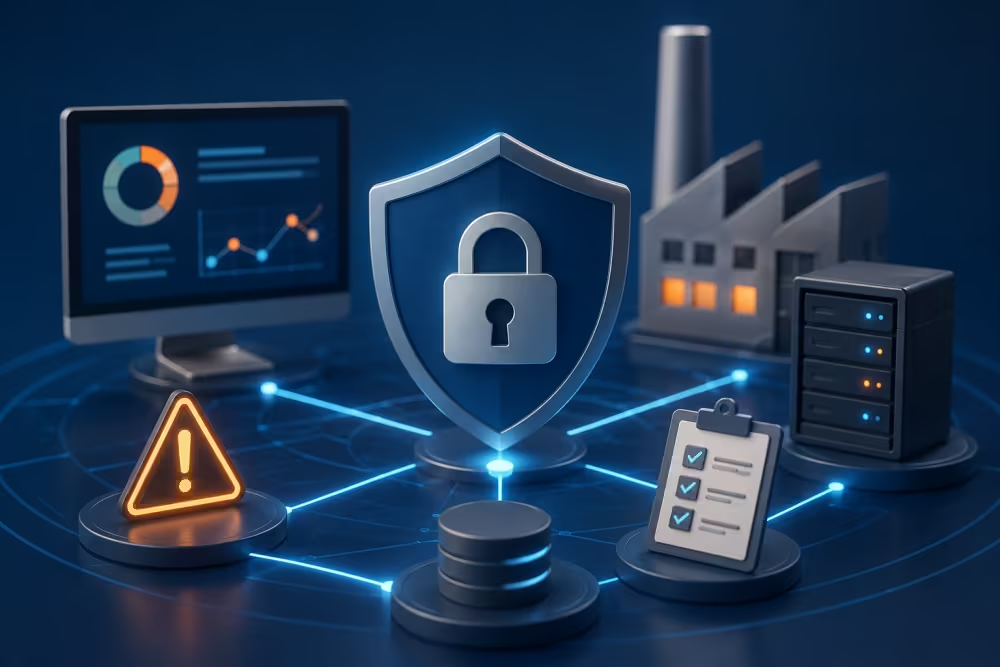
GRC integra la información. Esto permite:
- vincular vulnerabilidades al registro de riesgos,
- asignar responsables de riesgos y medidas,
- determinar el impacto en procesos de negocio,
- supervisar acciones correctivas,
- informar del riesgo a la dirección.
La vulnerabilidad deja de ser solo un problema técnico y se integra en la gestión de riesgos.
Gestión de vulnerabilidades: ejemplo práctico
Ejemplo hipotético, no una implantación en un cliente. Imagine una vulnerabilidad CVSS 9.8 en un servidor que apoya el SCADA de una empresa de agua.
Técnicamente es una brecha crítica. El análisis revela que controla el tratamiento del agua y su explotación podría interrumpir un servicio público.
La prioridad de corrección deriva, por tanto, de la gravedad técnica y, sobre todo, del impacto operativo potencial.
Riesgo operativo como parte de la ciberseguridad
Gestionar vulnerabilidades eficazmente requiere un contexto mayor que la infraestructura informática.
El riesgo operativo abarca procesos, personas, proveedores, sistemas y dependencias. Esto es especialmente importante en infraestructuras críticas, donde un ataque puede afectar mucho más que la tecnología.
Su análisis permite identificar qué vulnerabilidades exigen realmente una respuesta inmediata.
¿Por qué RCSA facilita priorizar vulnerabilidades?
Risk & Control Self-Assessment (RCSA) evalúa el riesgo desde la perspectiva de los responsables de procesos.
Permite:
- evaluar los controles existentes,
- identificar necesidad de actuaciones adicionales,
- asignar responsabilidades,
- seguir el riesgo a lo largo del tiempo.
Así traduce datos técnicos a un lenguaje comprensible para la dirección y los responsables de continuidad.
¿Cómo apoyan los informes la gestión de riesgos?
La falta de informes coherentes es un problema frecuente.
El informe de vulnerabilidades muestra nuevas brechas, velocidad de corrección y áreas que necesitan más trabajo. El de incidentes evalúa controles y tiempos de respuesta.
Al conectar estos datos con el registro de riesgos, la dirección decide según la amenaza real y no solo según el número de vulnerabilidades.
¿Por qué aumenta la importancia del software GRC?
Al crecer los sistemas, vulnerabilidades y requisitos, la gestión manual pierde eficacia.
El software GRC puede ayudar a organizar información y preparar resúmenes para la dirección. Compruebe la automatización, el historial, las notificaciones y los informes de la solución concreta.
La organización responde antes y prepara mejor auditorías e inspecciones de NIS2 o ISO 27001.
Errores frecuentes en la gestión de vulnerabilidades
Los más comunes son:
- dar la misma prioridad a todas las vulnerabilidades,
- no relacionarlas con el riesgo de negocio,
- no designar responsables de corrección,
- no supervisar la eficacia de los controles,
- dispersar datos entre herramientas.
Se gastan recursos en brechas menos importantes mientras quedan amenazas críticas sin resolver.
Resumen
Gestionar vulnerabilidades eficazmente no es corregirlas todas al mismo ritmo. Lo fundamental es comprender cuáles pueden afectar realmente a la actividad.
Conectar vulnerabilidades y GRC permite evaluar el riesgo en contexto, priorizar y reducir incidentes con mayor eficacia. Integrar los datos técnicos con análisis e informes prepara mejor para ciberamenazas y requisitos como NIS2 o ISO 27001.