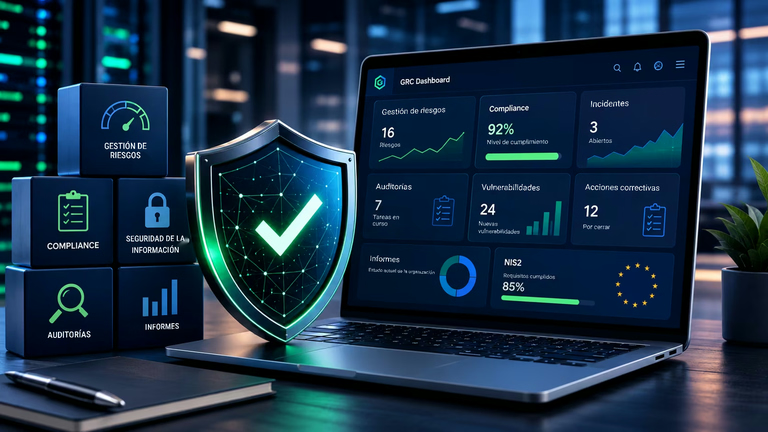
GRC (Governance, Risk and Compliance) integra el gobierno organizativo, la gestión de riesgos y el cumplimiento normativo en un mismo proceso. Las tres áreas se gestionan con principios y datos compartidos, en lugar de hacerlo en departamentos y hojas de cálculo separados.
En la práctica, la dirección define objetivos y responsabilidades (gobierno), la organización evalúa qué podría comprometerlos (riesgos) y comprueba sus obligaciones legales y normativas (cumplimiento). Estas incluyen la ley polaca que transpone NIS2 (KSC), la directiva NIS2, el reglamento DORA e ISO 27001.
Hace unos años, la gestión de riesgos, cumplimiento y seguridad se realizaba principalmente en sistemas separados o en Excel. La información quedaba dispersa, los informes requerían mucho tiempo y las decisiones se basaban en datos incompletos.
Hoy, más organizaciones implantan plataformas GRC que centralizan la información principal. No solo las utilizan grandes empresas, sino también administraciones locales, empresas municipales, hospitales y pymes que se preparan para NIS2 o la certificación ISO 27001.
En este artículo explicamos qué es GRC, qué problemas resuelve, cómo funciona y por qué se convierte en un elemento esencial de la gestión moderna.
¿Qué significan las siglas GRC?
GRC procede de Governance, Risk & Compliance. Cada componente responde a un área diferente. Sin embargo, su integración es lo que permite un modelo coherente.
| Área | Significado | Objetivo principal |
|---|---|---|
| Governance | Gobierno organizativo | Definir responsabilidades y principios de gestión |
| Risk | Gestión de riesgos | Identificar, analizar y reducir riesgos |
| Compliance | Cumplimiento | Satisfacer requisitos legales, normativos e internos |
Aunque cada área puede funcionar independientemente, en la práctica separarlas suele generar problemas organizativos.
Imagine un registro de riesgos en Excel, incidentes en un sistema de soporte, documentación de cumplimiento en una unidad de red y auditorías en archivos separados. Preparar un solo informe para la dirección exige reunir y procesar manualmente múltiples fuentes.
Por ello, GRC centraliza toda esta información. Así, la organización obtiene una visión completa del riesgo, el cumplimiento y las actuaciones en curso.
¿Por qué es tan importante GRC hoy?
Hace una o dos décadas, muchas organizaciones podían gestionar la seguridad eficazmente con herramientas y procedimientos sencillos. Sin embargo, la digitalización de los procesos, los servicios en la nube y las ciberamenazas han hecho insuficiente ese enfoque.
Las leyes y las normas pueden exigir controles adecuados y gestión documentada del riesgo. Conviene distinguir instrumentos jurídicos y normas, por ejemplo:
- la directiva NIS2,
- el reglamento DORA,
- ISO 27001,
- la ley polaca que transpone NIS2 (KSC),
- el RGPD,
- ISO 31000.
En consecuencia, la dirección necesita acceso continuo al nivel de riesgo, el cumplimiento y la eficacia de las medidas correctoras.
GRC puede ayudar a reunir información en un lugar. La automatización de informes y seguimiento del cumplimiento depende de la solución elegida.
Los tres pilares de GRC
Governance: gobierno eficaz de la organización
El primer pilar es Governance, el gobierno organizativo.
Comprende la forma de dirigir la organización, tomar decisiones y determinar responsabilidades sobre procesos. Ante todo, estructura funciones, obligaciones y reglas de funcionamiento.
En la práctica incluye:
- crear políticas de seguridad,
- definir responsables de procesos,
- aprobar procedimientos,
- supervisar el cumplimiento de objetivos,
- controlar la conformidad de las actuaciones con las políticas organizativas.
Así, la dirección puede confiar en que las decisiones siguen los principios acordados y las responsabilidades están claras.
Risk: gestión de riesgos
El segundo pilar es Risk, la gestión de riesgos.
Cada organización se enfrenta a amenazas: ciberataques, fallos de infraestructura, errores humanos o cambios legales. Por ello, gestionar riesgos no significa eliminar todas las amenazas, sino identificarlas, evaluarlas y reducirlas de forma consciente.
El proceso suele comprender:
- Identificar amenazas.
- Analizar vulnerabilidades.
- Evaluar la probabilidad de un evento.
- Evaluar las consecuencias potenciales.
- Determinar el nivel de riesgo.
- Planificar medidas de reducción.
- Supervisar la eficacia de los controles.
Este enfoque también fundamenta ISO 27001, ISO 31000 y NIS2.
Compliance: cumplimiento de requisitos
El tercer pilar es Compliance, la conformidad con leyes, normas, regulaciones sectoriales y políticas internas.
No consiste, sin embargo, únicamente en preparar documentos de auditoría. Es un proceso continuo de seguimiento normativo, identificación de incumplimientos y planificación de medidas correctoras.
Un sistema moderno apoya:
- la supervisión de requisitos normativos,
- el análisis de brechas,
- la asignación de responsabilidades,
- la gestión de acciones correctivas,
- los informes de cumplimiento.
De este modo, la dirección conoce el avance respecto de NIS2, DORA o ISO 27001 y puede reaccionar antes ante incumplimientos.
¿Cómo funciona un sistema GRC?
Un sistema GRC conecta información de distintas áreas, no solo almacena documentos. Compruebe qué operaciones requieren trabajo del usuario y cuáles puede apoyar automáticamente la herramienta.
La plataforma actúa como punto central de gestión de riesgos, cumplimiento y seguridad.
En la práctica, cada vulnerabilidad, incidente, resultado de auditoría o cambio legal puede vincularse a un proceso de negocio, responsable del riesgo y medida correctora. La organización, por tanto, gestiona los eventos en lugar de limitarse a registrarlos.
Un ejemplo de flujo es:
- Se detecta una vulnerabilidad.
- El sistema la asigna al activo o proceso correspondiente.
- Se analiza su impacto en el riesgo.
- Se designa a la persona responsable de resolverla.
- Se planifican medidas correctoras.
- La dirección recibe un informe de riesgo actualizado.
La conexión entre estos elementos distingue GRC de una herramienta corriente de tareas.
¿Qué procesos apoya una plataforma GRC?
Las plataformas modernas evolucionan con la organización. Por ello, la mayoría no se limita a un módulo, sino que abarca distintos procesos de seguridad y cumplimiento.
Los módulos más comunes son:
| Módulo | Finalidad |
|---|---|
| Gestión de riesgos | Identificar, evaluar y supervisar riesgos |
| Registro de riesgos | Base central de todos los riesgos de la organización |
| Cumplimiento | Supervisar la conformidad con leyes y normas |
| Gestión de vulnerabilidades | Registrar y priorizar vulnerabilidades |
| Gestión de incidentes | Gestionar incidentes de seguridad |
| Auditorías | Planificar y documentar auditorías |
| Medidas correctoras | Supervisar la ejecución de recomendaciones |
| Cuadros de mando | Informar a la dirección |
Los formularios, flujos e informes personalizados dependen de la solución concreta. Compruebe las opciones de configuración antes de elegir.
¿Por qué deja de ser suficiente Excel?
Durante años, las hojas de cálculo fueron la principal herramienta de gestión de riesgos y cumplimiento. Para pequeñas organizaciones resultaban rápidas y económicas.
Sin embargo, al aumentar los procesos aparecen limitaciones que no se resuelven solo modificando las hojas.
Los problemas más comunes son:
- múltiples versiones de un documento,
- ausencia de historial de cambios,
- informes manuales,
- dificultades para controlar plazos,
- falta de relaciones entre riesgos, incidentes y vulnerabilidades,
- ausencia de avisos automáticos,
- datos dispersos en múltiples archivos.
Como resultado, se dedica más tiempo a administrar documentos que a reducir el riesgo.
La comparación muestra las diferencias.
| Excel | Plataforma GRC |
|---|---|
| Datos en múltiples archivos | Una base central |
| Informes manuales | Resúmenes según la solución |
| Sin flujos de trabajo | Apoyo a procesos según la solución |
| Sin historial de cambios | Historial según la solución |
| Colaboración difícil | Trabajo simultáneo de varios usuarios |
| Sin relaciones | Riesgos, incidentes y cumplimiento conectados |
Un conjunto compartido de datos puede facilitar la colaboración y los informes. La actualidad depende de actualizaciones y revisiones, y el acceso de los permisos acordados.
GRC y gestión de riesgos
Una de las principales aplicaciones de GRC es la gestión de riesgos.
Muchas organizaciones analizan riesgos una vez al año, normalmente antes de una auditoría o revisión por la dirección. Las amenazas actuales, sin embargo, cambian prácticamente a diario.
Por ello, GRC permite una gestión continua.
Una nueva vulnerabilidad, incidente o cambio legal debe activar una revisión del riesgo por el usuario. CyberSonar24 recalcula el valor al guardar la ficha como probabilidad × impacto.
Por ejemplo:
- aparece una nueva vulnerabilidad CVE,
- el usuario determina los activos afectados,
- el usuario actualiza la evaluación y guarda la ficha de riesgo,
- el responsable del riesgo revisa el resultado,
- el usuario planifica y documenta las medidas correctoras.
Documente la revisión para poder reconstruir decisiones y cambios en una auditoría. Compruebe el historial disponible en la herramienta.
GRC y compliance
Compliance suele asociarse solo a documentación y auditorías. En realidad, su función es mucho más amplia.
Un sistema GRC puede apoyar el seguimiento de requisitos legales, normas y políticas. Compruebe la asignación de responsabilidades, el control de plazos y los informes de la solución concreta.
Una organización puede supervisar simultáneamente:
- NIS2,
- ISO 27001,
- DORA,
- la ley polaca que transpone NIS2 (KSC),
- el RGPD,
- las políticas internas de seguridad.
Así, la dirección recibe un informe coherente en lugar de varios documentos independientes de distintos departamentos.
GRC y NIS2
Por último, conviene explicar por qué GRC aparece con tanta frecuencia al hablar de NIS2.
Los nuevos requisitos exigen controles adecuados y la documentación del proceso de gestión de riesgos.
Es precisamente aquí donde GRC aporta más valor.
El sistema permite:
- mantener un registro de riesgos,
- documentar medidas correctoras,
- supervisar el cumplimiento,
- gestionar incidentes,
- informar a la dirección,
- preparar auditorías.
La plataforma no implanta NIS2 por la organización. Sí facilita, en cambio, gestionar los procesos exigidos y documentar su ejecución.
Resumen
GRC (Governance, Risk & Compliance) es mucho más que otra herramienta informática. Es un enfoque integral que conecta gobierno organizativo, riesgos y cumplimiento normativo.
NIS2 y DORA son instrumentos jurídicos de la UE; ISO/IEC 27001 es una norma de sistemas de gestión de seguridad de la información. La obligación de aplicarla o certificarse debe determinarse por separado para cada organización.
Implantar GRC no consiste solo en comprar software. Son esenciales los procesos estructurados, las responsabilidades claras y un modelo coherente. Una solución bien implantada reduce riesgos, mejora los informes y aumenta la eficacia de la ciberseguridad y el cumplimiento.
Si su organización se prepara para NIS2, planifica la certificación ISO 27001 o quiere ordenar la gestión de riesgos, considere una plataforma GRC moderna que apoye el trabajo diario y proporcione información actualizada a la dirección.