¿Qué es un sistema GRC?
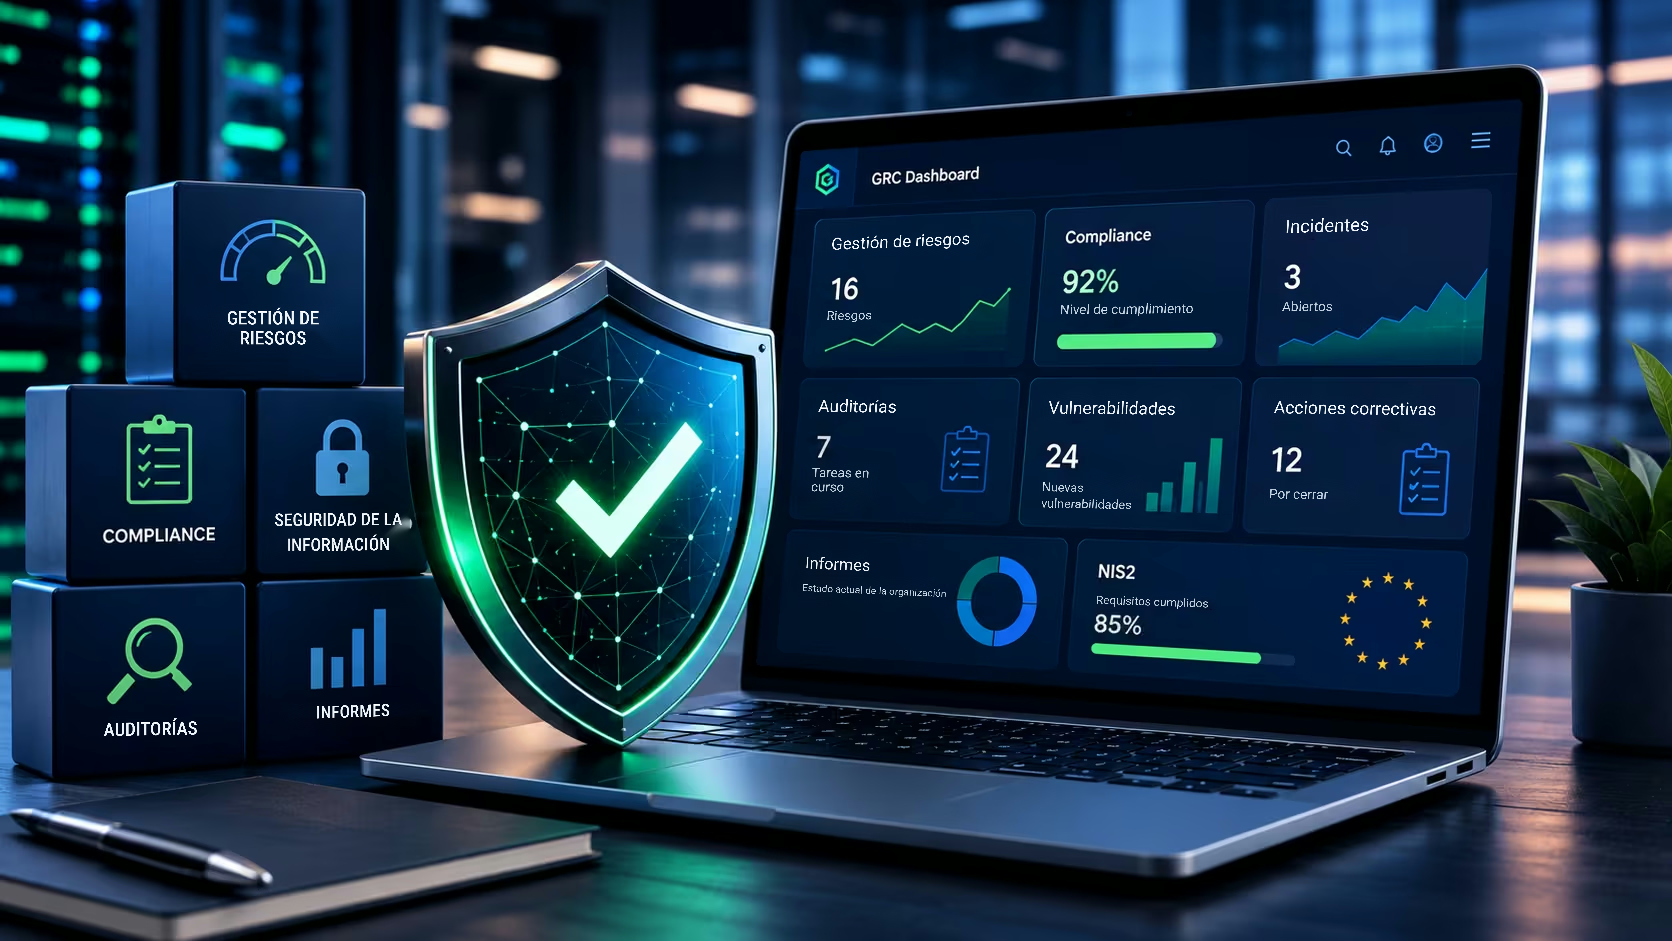
El software GRC reúne gobierno organizativo, riesgos y cumplimiento normativo en una plataforma. En lugar de hojas separadas para riesgos, auditorías, incidentes y documentación, la organización utiliza un sistema donde la información está conectada.
En la práctica, permite gestionar riesgos, supervisar cumplimiento normativo, realizar auditorías, tratar incidentes y elaborar informes. Así no se necesitan múltiples hojas Excel y aplicaciones dispersas.
Además, facilita colaborar entre TI, seguridad, cumplimiento, auditoría y dirección, proporcionando una visión coherente.
Lectura recomendada: ¿Qué es GRC? Guía completa de Governance, Risk & Compliance.
¿Por qué implantan las organizaciones sistemas GRC?
Hace unos años muchas mantenían registros de riesgos, actuaciones de cumplimiento y resultados de auditorías en documentos separados. Con nuevas normas como NIS2 o DORA, este enfoque pierde eficacia.
Por eso no solo grandes empresas, sino organizaciones medianas y entidades públicas implantan GRC.
Los motivos más frecuentes son:
- centralizar información de riesgos,
- gestionar cumplimiento normativo,
- automatizar procesos de cumplimiento,
- supervisar medidas correctoras,
- realizar auditorías,
- informar a la dirección,
- prepararse para NIS2 e ISO 27001.
La organización gana control de los procesos y responde antes a las amenazas.
¿Cómo funciona GRC?
Un sistema GRC reúne información de distintas áreas y la presenta en un lugar. Los responsables de seguridad y cumplimiento analizan datos, planifican actuaciones y supervisan avances con mayor rapidez.
Suele incluir módulos de:
- gestión de riesgos,
- cumplimiento,
- análisis de vulnerabilidades,
- gestión de incidentes,
- auditorías,
- medidas correctoras,
- registro de activos,
- informes y cuadros de mando.
El software GRC puede ayudar a organizar información y preparar resúmenes para la dirección. Compruebe la automatización, el historial, las notificaciones y los informes de la solución concreta.
¿Qué ventajas aporta una plataforma GRC?
La implantación beneficia tanto a equipos operativos como a la dirección.
Las principales ventajas son:
- procesos de gestión de riesgos estructurados,
- cumplimiento más sencillo,
- mayor control de ejecución de actuaciones,
- preparación más rápida de auditorías,
- informes más eficaces,
- documentación centralizada,
- menos trabajo manual.
También permite decidir con datos actuales, no con información dispersa entre herramientas.
GRC y los requisitos de NIS2
Prepararse para nuevas exigencias normativas es uno de los principales motivos de implantación.
NIS2 exige, entre otros aspectos, gestión de riesgos, supervisión del cumplimiento, documentación y notificación de incidentes. Aunque no obliga a utilizar un sistema informático concreto, GRC facilita considerablemente estas obligaciones.
Permite identificar incumplimientos antes, seguir avances y preparar informes para dirección y auditores.
¿Qué valorar al elegir software GRC?
Hay numerosas plataformas, pero no todas encajan en cualquier organización. Antes de elegir, determine necesidades de negocio y requisitos de las normas aplicables.
Un buen sistema GRC debe apoyar el trabajo diario, no añadir cargas administrativas.
Al elegir, valore:
- gestión de riesgos en un solo lugar,
- procesos de cumplimiento,
- soporte para NIS2, ISO 27001 y DORA,
- gestión de vulnerabilidades e incidentes,
- realización de auditorías,
- automatización de procesos y flujos de trabajo,
- informes y cuadros de mando claros,
- facilidad de configuración y ampliación.
Compruebe también la integración con los sistemas de su organización para evitar datos dispersos y mantener procesos coherentes.
Cómo evaluar las funciones GRC de gestión de riesgos
Es mejor evaluarlas con un ejemplo propio que con una lista de funciones. Bastan tres escenarios de su organización y una presentación con datos cercanos a la realidad.
| Área | Pregunta de comprobación | Cómo comprobarlo en la presentación |
|---|---|---|
| Registro de riesgos | ¿Cada riesgo tiene responsable, plazo, plan de tratamiento y fecha de revisión? | Añadir un riesgo y vincularlo a un activo y proceso |
| Relaciones | ¿Pueden identificarse dependencias entre servicio, proceso y activo? | Pedir que se muestre la documentación disponible, sin presuponer un grafo |
| Incidentes | ¿Pueden gestionarse un incidente y una violación de datos en un único registro? | Recorrer un incidente desde la notificación hasta el cierre |
| Plazos legales | ¿Ayuda a documentar los plazos y excepciones aplicables? | Comprobar 24 y 72 horas desde la detección y un mes desde la notificación para incidente significativo en el régimen general; excepciones en FAQ |
| Proveedores | ¿Contratos, certificados y evaluaciones de riesgo tienen fechas y recordatorios? | Añadir un proveedor cuyo contrato expire en un mes |
| Auditoría | ¿Los hallazgos generan acciones correctivas con responsable? | Cerrar una no conformidad con una actuación |
| Informes | ¿El informe directivo se genera con datos del sistema? | Generar una revisión por la dirección o un informe PDF |
| Datos | ¿Dónde están los datos y se pueden exportar? | Preguntar por servidores, exportación Excel/PDF y contrato de encargo del tratamiento |
Pregunte también quién responderá dudas tras implantar y en qué plazo.
Integración de riesgos y cumplimiento: conexiones necesarias
El objetivo es evitar transcribir datos manualmente. Son especialmente útiles cuatro tipos de integración.
- Registros públicos. CyberSonar24 obtiene datos empresariales del GUS polaco mediante el identificador fiscal NIP.
- CyberSonar24 admite la importación de vulnerabilidades de NVD/CVE. Compruebe formatos, fuentes de escáneres y frecuencia de actualización para el despliegue elegido.
- Directorio de usuarios. CyberSonar24 admite sincronización de usuarios con AD/LDAP. Acuerde el alcance sin presuponer inicio de sesión único ni un plan concreto.
- Archivos e informes. Compruebe los formatos de importación, exportación e informes con un ejemplo propio para el despliegue elegido.
Antes de comprar, compruebe qué conexiones funcionan directamente y cuáles requieren un proyecto aparte.
Cómo contratar apoyo a la implantación GRC
Normalmente se contrata junto con la plataforma en cuatro pasos. Seguir el orden evita comprar una herramienta que no corresponda a las obligaciones.
- Empiece por identificar obligaciones y brechas. Audit Zero de CyberSonar24 es una autoevaluación inicial, no una auditoría legal, certificación ni confirmación de cumplimiento. Compruebe las condiciones antes de usar el servicio.
- Presentación con datos de ejemplo. El proveedor muestra sus escenarios en el sistema, según la tabla anterior.
- Elegir modelo y alcance del apoyo. Servicio en la nube o instalación en servidores propios, número de unidades, formación y ayuda con los primeros registros.
- Contrato y plan de implantación. Con calendario, responsables de ambas partes y contrato de encargo del tratamiento de datos.
Acuerde por contrato la formación y soporte de CyberSonar24 tras una demostración. Solicitar una presentación.
Dónde contratar una plataforma de riesgos y cumplimiento para una organización mediana en Polonia
Elija un proveedor que conozca las normas polacas y muestre el sistema con su ejemplo antes de firmar. Para una organización mediana en Polonia, compruebe cinco condiciones:
- sistema y documentación en polaco, con terminología de la ley polaca que transpone NIS2 (KSC) y el RGPD,
- despliegue en la nube o en los servidores propios del cliente (on-premises), con lugares de tratamiento acordados por contrato,
- contrato de encargo del tratamiento de datos personales,
- factura con IVA y posibilidad de compra por una institución pública,
- presentación y entorno de evaluación antes de comprar.
CyberSonar24 puede apoyar la gestión de riesgos y el cumplimiento. Funciona en la nube o en los servidores propios del cliente (on-premises). El alcance y los lugares de tratamiento se acuerdan por contrato. Consulte los sectores cubiertos por la ley polaca que transpone NIS2 (KSC) y los ejemplos de software de riesgos y cumplimiento para hospitales y empresas de agua.
Cómo comprobar opiniones de usuarios de plataformas de riesgos y cumplimiento
La opinión más fiable procede de una organización similar que use el sistema diariamente. Las valoraciones en internet rara vez abordan normas polacas o el sector público.
Antes de elegir:
- pida al proveedor un contacto del mismo sector, con su consentimiento,
- pregunte quién gestiona el sistema y cuánto tiempo le dedica,
- pruebe la plataforma personalmente, no solo en una presentación,
- compruebe que las opiniones corresponden a la misma versión y modelo de instalación.
Errores frecuentes al elegir GRC
La compra es una inversión a largo plazo. No decida solo por precio o número de funciones.
Los errores habituales son:
- elegir sin analizar las necesidades organizativas,
- centrarse solo en el proyecto actual,
- no poder ampliar la plataforma,
- una interfaz demasiado compleja,
- falta de automatización,
- ignorar integraciones,
- informes insuficientes.
La organización acaba usando solo una parte de las funciones y el sistema no apoya eficazmente riesgos y cumplimiento.
¿Para quién es GRC?
El software GRC moderno sirve a los sectores público y privado. Ya no lo usan solo grandes empresas, sino organizaciones medianas que se preparan para nuevas exigencias.
Los usuarios más frecuentes son:
- operadores de servicios esenciales,
- entidades sujetas a NIS2,
- hospitales y centros sanitarios,
- organismos de administración pública,
- empresas industriales,
- empresas energéticas,
- proveedores de servicios digitales.
También encaja donde deban conectarse riesgos, cumplimiento y seguridad de la información.
CyberSonar24 ofrece módulos de RGPD, GRC (NIS2/KSC), AI Act, DORA e ISO/IEC 27001. La adecuación a las obligaciones concretas requiere una evaluación separada. Información sectorial: administración pública. Desarrollamos dos ejemplos: hospitales y empresas de agua.
Ejemplo de uso GRC
Ejemplo hipotético, no una implantación en un cliente. Una organización se prepara para NIS2. TI mantiene vulnerabilidades, calidad gestiona documentación y cumplimiento supervisa cambios normativos. Los beneficios descritos son supuestos del ejemplo, no resultados medidos en un cliente.
Cada equipo utiliza herramientas distintas. Elaborar un informe directivo exige recopilar manualmente información de múltiples fuentes.
Tras implantar GRC, riesgos, cumplimiento, vulnerabilidades, incidentes y medidas correctoras se reúnen en una plataforma. La organización decide antes, supervisa mejor las tareas y prepara auditorías con mayor facilidad.
Resumen: ¿merece la pena implantar GRC?
El aumento de requisitos y ciberamenazas hace que gestionar riesgos y cumplimiento mediante hojas de cálculo sea cada vez menos eficaz.
El software GRC puede ayudar a organizar información y preparar resúmenes para la dirección. Compruebe la automatización, el historial, las notificaciones y los informes de la solución concreta.
Elija no solo por las funciones, sino por capacidad de ampliación, facilidad de uso y adaptación a sus necesidades. Una buena implantación apoya el trabajo diario y los requisitos de NIS2, ISO 27001 o DORA.