Waarom moeten waterbedrijven GRC vandaag in overweging nemen?
Activiteiten op het gebied van watervoorziening en afvalwater staan vermeld in bijlage 1 bij de Poolse wet ter uitvoering van NIS2 (KSC). Of een bepaalde entiteit onder de wet valt en welke categorie van toepassing is, hangt af van art. 5 en 5a, met inbegrip van omvang, rechtsvorm en uitzonderingen. Het maatschappelijk belang van een dienst stelt op zichzelf geen formele status van kritieke infrastructuur vast.
In de praktijk kan elke storing, elk incident of elke geslaagde aanval de samenleving rechtstreeks raken. Regelgevingseisen, ook die onder NIS2, nemen eveneens toe en vragen om een systematische aanpak van beveiliging.
Toch steunt de bedrijfsvoering vaak nog op verspreide gegevens, Excel-spreadsheets en actie pas nadat een probleem zich voordoet. Dit maakt naleving van regelgeving niet alleen moeilijker, maar verhoogt het risico aanzienlijk.
Hier komt GRC (Governance, Risk & Compliance) in beeld: een aanpak die het management van de organisatie structureert rond risico, naleving en beveiliging.
Wat is GRC en hoe werkt het in de praktijk?
GRC (Governance, Risk & Compliance) verenigt drie kerngebieden in één managementsysteem: toezicht op de organisatie, risicobeheer en nalevingsbeheer.
Het vervangt silo’s waarin elk gebied zelfstandig werkt door een samenhangend systeem van verbonden informatie. De organisatie krijgt een volledig beeld en kan besluiten nemen op basis van gegevens in plaats van intuïtie.
In een goed ontworpen GRC-omgeving zijn risico-identificatie, incidentmonitoring, beheer van kwetsbaarheden en toezicht op herstel geïntegreerd. Een systeem voor risicobeheer draagt de aanpak, terwijl een systeem voor nalevingsbeheer de conformiteit met regelgevingseisen bewaakt, waaronder NIS2.
NIS2 voor waterbedrijven: wat verandert er daadwerkelijk?
NIS2 verlegt de nadruk van formele beveiligingseisen naar operationele uitvoering. Documentatie en procedures alleen volstaan niet meer: organisaties moeten aantonen dat zij risico daadwerkelijk beheren en hun omgeving beheersen.
Dit vraagt om een risicogebaseerde aanpak die zowel IT-systemen als operationele systemen omvat. Incidentbeheer en toezicht op leveranciers zijn even belangrijk, omdat leveranciers vaak de zwakste schakel in het ecosysteem zijn.
Ook rapportage telt. Het bestuur heeft toegang tot beveiligingsinformatie nodig en draagt directe verantwoordelijkheid voor zijn besluiten. Gegevens moeten daarom gestructureerd, duidelijk en actueel zijn.
De wet eist doeltreffende processen en passende beheersmaatregelen, niet de aankoop van een GRC-platform. Dergelijke software kan helpen gegevens te ordenen, maatregelen te documenteren en het toezicht te ondersteunen, afhankelijk van de schaal van de organisatie.
Hoe voert u risicobeheer in bij een waterbedrijf?
Een doeltreffend systeem voor risicobeheer vereist inzicht in de organisatie en een consistente aanpak om het proces in stand te houden.
De eerste stap is risico-identificatie. Bij waterbedrijven omvat dit de IT-infrastructuur en de operationele infrastructuur, inclusief procesbesturingssystemen. Afhankelijkheden van leveranciers en de menselijke factor, nog steeds een belangrijke bron van dreigingen, vragen eveneens om aandacht.
Daarna volgt RCSA (Risk & Control Self-Assessment). Dit vertaalt geïdentificeerde dreigingen naar de werkelijke impact op de bedrijfsvoering. De organisatie kan vaststellen welke risico’s kritiek zijn, wie de eigenaar is en of de bestaande beheersmaatregelen volstaan.
Identificatie en beoordeling alleen volstaan niet. Continue monitoring en rapportage zijn nodig om besluiten van de directie te ondersteunen.
Rapportage als fundament van doeltreffende GRC
Een veelvoorkomend organisatieprobleem is inconsistente rapportage. De gegevens bestaan, maar zijn verspreid en moeilijk te interpreteren.
Regelmatige GRC-rapporten spelen daarom een belangrijke rol bij het ordenen van informatie en het geven van context. Een maandelijks risicorapport toont bijvoorbeeld niet alleen het aantal risico’s, maar ook hun samenstelling en de veranderingen in de tijd. De directie kan snel de gebieden aanwijzen die ingrijpen vragen.
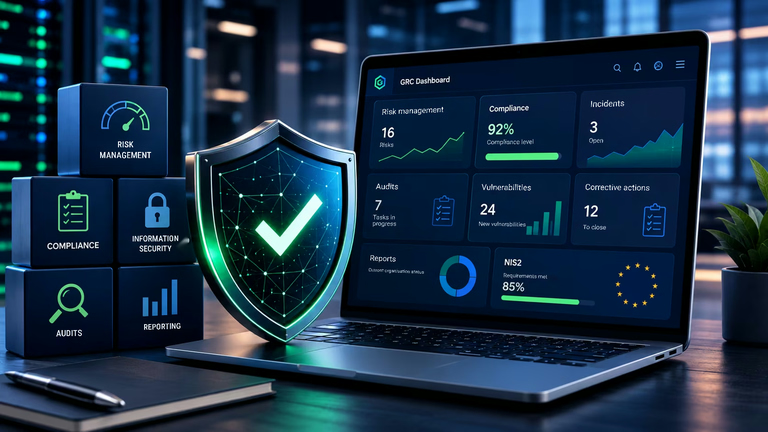
Een dashboard voor het bestuur vult dit aan met kernindicatoren, trends en waarschuwingen. Het ondersteunt de overgang van reactief naar proactief management.
Nalevingsbeheer: de NIS2-eisen in de praktijk halen
Veel organisaties zien naleving nog als een formele verplichting. Onder NIS2 moet het echter een doorlopend, meetbaar proces zijn.
Doeltreffend nalevingsbeheer betekent de conformiteit doorlopend bewaken, hiaten vaststellen en herstel aansturen. Dit vraagt om een systeem voor nalevingsbeheer dat deze processen structureert en aan risico koppelt.
Nalevingsrapporten tonen de actuele positie van de organisatie ten opzichte van de NIS2-eisen, terwijl actierapporten de doeltreffendheid van initiatieven beoordelen. Beoordeling van leveranciers wordt ook steeds belangrijker, omdat toeleveringsketens vaak de belangrijkste dreigingen bevatten.
Wanneer overweegt u GRC-software?
Naarmate de omgeving complexer wordt, kan het handmatig ordenen van informatie meer werk vragen. De keuze van het hulpmiddel hangt af van de schaal van de organisatie en de doeltreffendheid van de processen.
GRC-software kan helpen informatie te ordenen en samenvattingen voor de directie voor te bereiden. Controleer automatisering, wijzigingshistorie, meldingen en rapporten in de specifieke oplossing.
Deze systemen integreren gegevens over risico, incidenten en kwetsbaarheden en presenteren die via rapporten en dashboards. Integratie levert de grootste waarde, doordat zij een volledig beeld van de beveiliging geeft.
Veelgemaakte fouten bij de invoering van GRC
Veel organisaties lopen tegen vergelijkbare problemen aan. De meeste ontstaan doordat GRC als een eenmalig project wordt behandeld in plaats van als een doorlopend proces.
Andere veelgemaakte fouten zijn een gebrek aan betrokkenheid van het bestuur en het steunen op verspreide hulpmiddelen in plaats van op een samenhangende oplossing. De organisatie voldoet dan formeel aan sommige eisen zonder werkelijke grip op risico te krijgen.
Samenvatting
De invoering van GRC (Governance, Risk & Compliance) in de watersector is meer dan een antwoord op NIS2. Bovenal biedt het een manier om de weerbaarheid van de organisatie te versterken.
De combinatie van een systeem voor risicobeheer, doeltreffend nalevingsbeheer en GRC-software structureert processen, verbetert besluiten en verlaagt het operationele risico.
NIS2 is daarom niet alleen een wettelijke verplichting. Voor veel organisaties kan het de aanjager zijn van een werkelijke verandering in het beheer van beveiliging.