Warum müssen Wasserversorger heute über GRC nachdenken?
Wasserversorgung und Abwasser sind in Anhang 1 des polnischen NIS2-Umsetzungsgesetzes aufgeführt. Ob eine konkrete Einrichtung erfasst ist und welcher Kategorie sie angehört, richtet sich nach Art. 5 und 5a, einschließlich Größe, Rechtsform und Ausnahmen. Die gesellschaftliche Bedeutung eines Dienstes begründet allein keinen formalen Status als kritische Infrastruktur.
In der Praxis kann jeder Ausfall, Vorfall oder erfolgreiche Angriff unmittelbar die Gesellschaft beeinträchtigen. Zugleich steigen regulatorische Anforderungen wie NIS2, die einen systematischen Sicherheitsansatz verlangen.
Der Betriebsalltag beruht jedoch häufig noch auf verteilten Daten, Excel-Tabellen und Reaktionen erst nach einem Problem. Dieser Ansatz erschwert nicht nur die Anforderungserfüllung, sondern erhöht vor allem das Risiko erheblich.
Hier setzt GRC (Governance, Risk & Compliance) an: ein Ansatz, der die Organisationssteuerung in Bezug auf Risiken, Compliance und Sicherheit strukturiert.
Was ist GRC und wie funktioniert es in der Praxis?
GRC (Governance, Risk & Compliance) verbindet drei zentrale Bereiche in einem Managementsystem: organisatorische Aufsicht, Risikomanagement und Compliance-Management.
Der Ansatz ersetzt isolierte Bereiche durch ein konsistentes System miteinander verknüpfter Informationen. Die Organisation erhält ein vollständiges Lagebild und entscheidet auf Grundlage von Daten statt Intuition.
In einer gut gestalteten GRC-Umgebung sind Risikoidentifikation, Vorfallüberwachung, Schwachstellenmanagement und die Kontrolle von Abhilfemaßnahmen integriert. Das Risikomanagementsystem bildet die Grundlage. Ein Compliance-Managementsystem überwacht die Erfüllung regulatorischer Anforderungen einschließlich NIS2.
NIS2 bei Wasserversorgern: Was ändert sich tatsächlich?
NIS2 verschiebt den Schwerpunkt von formaler zu operativer Sicherheit. Dokumentation und Verfahren allein genügen nicht mehr. Organisationen müssen nachweisen, dass sie Risiken tatsächlich steuern und ihre Umgebung kontrollieren.
Das erfordert einen risikobasierten Ansatz für IT und operative Systeme. Ebenso wichtig sind Vorfallmanagement und Lieferantenkontrolle, da Lieferanten häufig das schwächste Glied des Ökosystems darstellen.
Eine besondere Rolle spielt das Berichtswesen. Die Geschäftsleitung benötigt Sicherheitsinformationen und trägt zugleich unmittelbare Verantwortung für ihre Entscheidungen. Daten müssen deshalb strukturiert, verständlich und aktuell sein.
Das Gesetz verlangt wirksame Prozesse und geeignete Schutzmaßnahmen, nicht den Kauf einer GRC-Plattform. Eine solche Software kann je nach Organisationsgröße Daten strukturieren, Maßnahmen dokumentieren und die Aufsicht unterstützen.
Wie führen Sie Risikomanagement bei einem Wasserversorger ein?
Ein wirksames Risikomanagementsystem erfordert Verständnis für die Organisation und einen konsequenten Ansatz zu seiner Pflege.
Der erste Schritt ist die Risikoidentifikation. In der Wasserwirtschaft betrifft sie IT und operative Infrastruktur einschließlich Steuerungssystemen. Hinzu kommen Lieferantenabhängigkeiten und der menschliche Faktor, weiterhin eine wesentliche Bedrohungsquelle.
Anschließend folgt die Risikobewertung mittels RCSA (Risk & Control Self-Assessment). Sie übersetzt Bedrohungen in konkrete betriebliche Auswirkungen. Die Organisation erkennt kritische Risiken, deren Verantwortliche und die Angemessenheit bestehender Schutzmaßnahmen.
Identifikation und Bewertung allein reichen jedoch nicht. Kontinuierliche Überwachung und Berichte sind für Entscheidungen auf Leitungsebene entscheidend.
Berichtswesen als Grundlage wirksamer GRC
Ein häufiges Problem ist uneinheitliches Berichtswesen. Daten sind vorhanden, aber verteilt und schwer zu interpretieren.
Regelmäßige GRC-Berichte strukturieren Informationen und geben ihnen Kontext. Ein monatlicher Risikobericht zeigt beispielsweise nicht nur die Anzahl der Risiken, sondern auch ihre Verteilung und zeitliche Entwicklung. Die Geschäftsleitung erkennt dadurch schnell Handlungsbedarf.
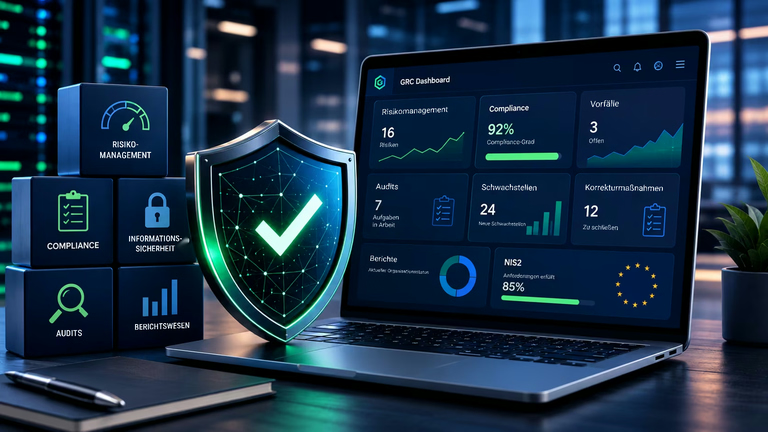
Ein Management-Dashboard ergänzt dies durch Kennzahlen, Trends und Warnungen. Es unterstützt den Wechsel von reaktiver zu vorausschauender Steuerung.
Compliance-Management: NIS2-Anforderungen praktisch erfüllen
In vielen Organisationen gilt Compliance weiterhin als formale Pflicht. Im Zusammenhang mit NIS2 muss sie jedoch kontinuierlich und messbar umgesetzt werden.
Wirksames Compliance-Management überwacht laufend die Anforderungserfüllung, identifiziert Lücken und setzt Abhilfemaßnahmen durch. Dafür braucht es ein Compliance-Managementsystem, das diese Prozesse strukturiert und mit Risiken verbindet.
Compliance-Berichte zeigen den aktuellen Stand gegenüber NIS2. Maßnahmenberichte bewerten die Wirksamkeit laufender Initiativen. Auch Lieferantenbewertungen gewinnen an Bedeutung, weil gerade in Lieferketten häufig die größten Bedrohungen entstehen.
Wann lohnt sich GRC-Software?
Mit zunehmender Komplexität kann die manuelle Datenpflege aufwendiger werden. Die Werkzeugwahl richtet sich nach Größe und Wirksamkeit der Prozesse.
GRC-Software kann Informationen strukturieren und Übersichten für die Leitung vorbereiten helfen. Automatisierung, Änderungsverlauf, Benachrichtigungen und Berichte sind für die konkrete Lösung zu prüfen.
Solche Systeme integrieren Risiko-, Vorfall- und Schwachstellendaten und stellen sie in Berichten und Dashboards dar. Gerade diese Integration schafft den größten Nutzen, weil sie eine ganzheitliche Sicherheitssicht ermöglicht.
Häufige Fehler bei der GRC-Einführung
Viele Organisationen stoßen auf ähnliche Probleme. Meist entstehen sie, weil GRC als einmaliges Projekt statt als kontinuierlicher Prozess betrachtet wird.
Häufig fehlen auch die Beteiligung der Geschäftsleitung und eine konsistente Lösung anstelle verteilter Werkzeuge. Dadurch erfüllt die Organisation einen Teil der Anforderungen formal, hat aber keine tatsächliche Kontrolle über Risiken.
Fazit
GRC (Governance, Risk & Compliance) in der Wasserwirtschaft ist mehr als eine Antwort auf NIS2. Vor allem stärkt der Ansatz die organisatorische Widerstandsfähigkeit.
Die Verbindung aus Risikomanagementsystem, wirksamem Compliance-Management und GRC-Software strukturiert Prozesse, verbessert Entscheidungen und reduziert operative Risiken.
NIS2 ist damit nicht nur eine regulatorische Pflicht. Für viele Organisationen kann sie einen echten Wandel des Sicherheitsmanagements anstoßen.