¿Por qué las empresas de agua deben considerar GRC hoy?
El abastecimiento de agua y las aguas residuales figuran en el anexo 1 de la ley polaca que transpone NIS2 (KSC). La inclusión y categoría de cada entidad dependen de los arts. 5 y 5a, incluido tamaño, forma jurídica y excepciones. La importancia social de un servicio no acredita por sí sola el estatus formal de infraestructura crítica.
Cualquier fallo, incidente o ataque exitoso puede afectar directamente a la sociedad. A la vez, aumentan los requisitos normativos, incluidos los de NIS2, que exigen un enfoque sistemático de seguridad.
Sin embargo, muchas operaciones siguen dependiendo de datos dispersos, Excel y actuaciones posteriores al problema. Esto dificulta el cumplimiento y, sobre todo, aumenta el riesgo.
Aquí interviene GRC (Governance, Risk & Compliance): un enfoque que estructura la gestión en torno al riesgo, el cumplimiento y la seguridad.
¿Qué es GRC y cómo funciona en la práctica?
GRC (Governance, Risk & Compliance) conecta tres áreas principales: gobierno organizativo, gestión de riesgos y cumplimiento.
Sustituye los silos independientes por un sistema de información conectada. La organización obtiene una visión completa y decide con datos, no con intuición.
En un entorno bien diseñado se integran la identificación de riesgos, la supervisión de incidentes, las vulnerabilidades y el seguimiento de medidas correctoras. El sistema de gestión de riesgos fundamenta el enfoque, y el sistema de cumplimiento supervisa los requisitos normativos, incluido NIS2.
NIS2 en empresas de agua: ¿qué cambia realmente?
NIS2 desplaza la seguridad desde lo formal hacia lo operativo. Ya no basta con tener documentación y procedimientos: debe demostrarse que los riesgos se gestionan y el entorno está controlado.
Se necesita un enfoque basado en riesgos que abarque TI y los sistemas operativos. También son esenciales los incidentes y los proveedores, que a menudo constituyen el eslabón más débil.
Los informes son igualmente importantes. La dirección necesita información y asume responsabilidad directa por sus decisiones. Los datos deben estar ordenados, ser claros y mantenerse actuales.
La normativa exige procesos eficaces y controles adecuados, no comprar una plataforma GRC. Ese software puede ayudar a ordenar datos, documentar actuaciones y supervisar, según la escala de la organización.
¿Cómo implantar la gestión de riesgos en una empresa de agua?
Un sistema de gestión de riesgos eficaz exige comprender la organización y mantener el proceso de forma constante.
El primer paso es identificar riesgos de sistemas informáticos e infraestructura operativa, incluidos los controles. También deben contemplarse las dependencias de proveedores y el factor humano, que sigue siendo una fuente principal de amenazas.
Después se realiza la autoevaluación de riesgos y controles RCSA (Risk & Control Self-Assessment). Traduce las amenazas a impacto de negocio y determina qué riesgos son críticos, quién responde de ellos y si bastan los controles existentes.
Identificar y evaluar no es suficiente. La supervisión continua y los informes son esenciales para decidir a nivel directivo.
Los informes como base de un GRC eficaz
Un problema frecuente es la falta de informes coherentes. Hay datos, pero están dispersos y son difíciles de interpretar.
Los informes periódicos ordenan la información y le dan contexto. Un informe mensual de riesgos muestra su número, composición y evolución, permitiendo detectar rápidamente dónde intervenir.
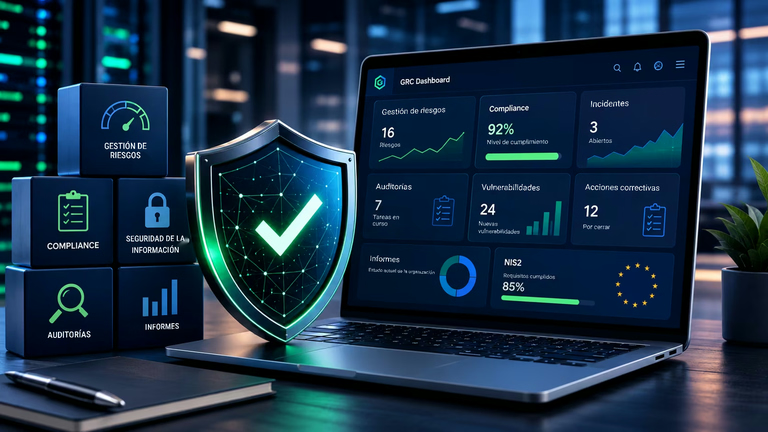
Un cuadro de mando directivo complementa esto con indicadores, tendencias y alertas. Ayuda a pasar de la reacción a la gestión proactiva.
Gestión del cumplimiento: cómo cumplir NIS2 en la práctica
Muchas organizaciones siguen viendo compliance como una obligación formal. En NIS2 debe ser un proceso continuo y medible.
La gestión del cumplimiento eficaz supervisa la conformidad, identifica brechas e impulsa medidas correctoras. Requiere un sistema de cumplimiento que estructure esos procesos y los vincule con los riesgos.
Los informes de cumplimiento muestran la situación frente a NIS2, y los de actuaciones evalúan la eficacia de las iniciativas. La evaluación de proveedores cobra importancia porque la cadena de suministro suele concentrar amenazas relevantes.
¿Cuándo conviene considerar software GRC?
Al aumentar la complejidad, ordenar la información manualmente puede exigir más trabajo. La elección de herramientas depende de la escala y de la eficacia de los procesos.
El software GRC puede ayudar a organizar información y preparar resúmenes para la dirección. Compruebe la automatización, el historial, las notificaciones y los informes de la solución concreta.
Estos sistemas integran riesgos, incidentes y vulnerabilidades y los presentan en informes y cuadros de mando. La integración aporta el mayor valor porque permite una visión global de la seguridad.
Errores frecuentes al implantar GRC
Muchas organizaciones encuentran problemas similares. Normalmente se deben a tratar GRC como un proyecto puntual y no como un proceso continuo.
También son habituales la falta de implicación directiva y el uso de herramientas dispersas en lugar de una solución coherente. Se cumple parte de los requisitos formales, pero sin control real del riesgo.
Resumen
Implantar GRC (Governance, Risk & Compliance) en el sector del agua es más que responder a NIS2. Ante todo, permite aumentar la resiliencia organizativa.
La combinación de gestión de riesgos, gestión del cumplimiento y software GRC ordena procesos, mejora decisiones y reduce el riesgo operativo.
Por tanto, NIS2 no es solo una obligación normativa. Puede impulsar una transformación real de la gestión de seguridad.