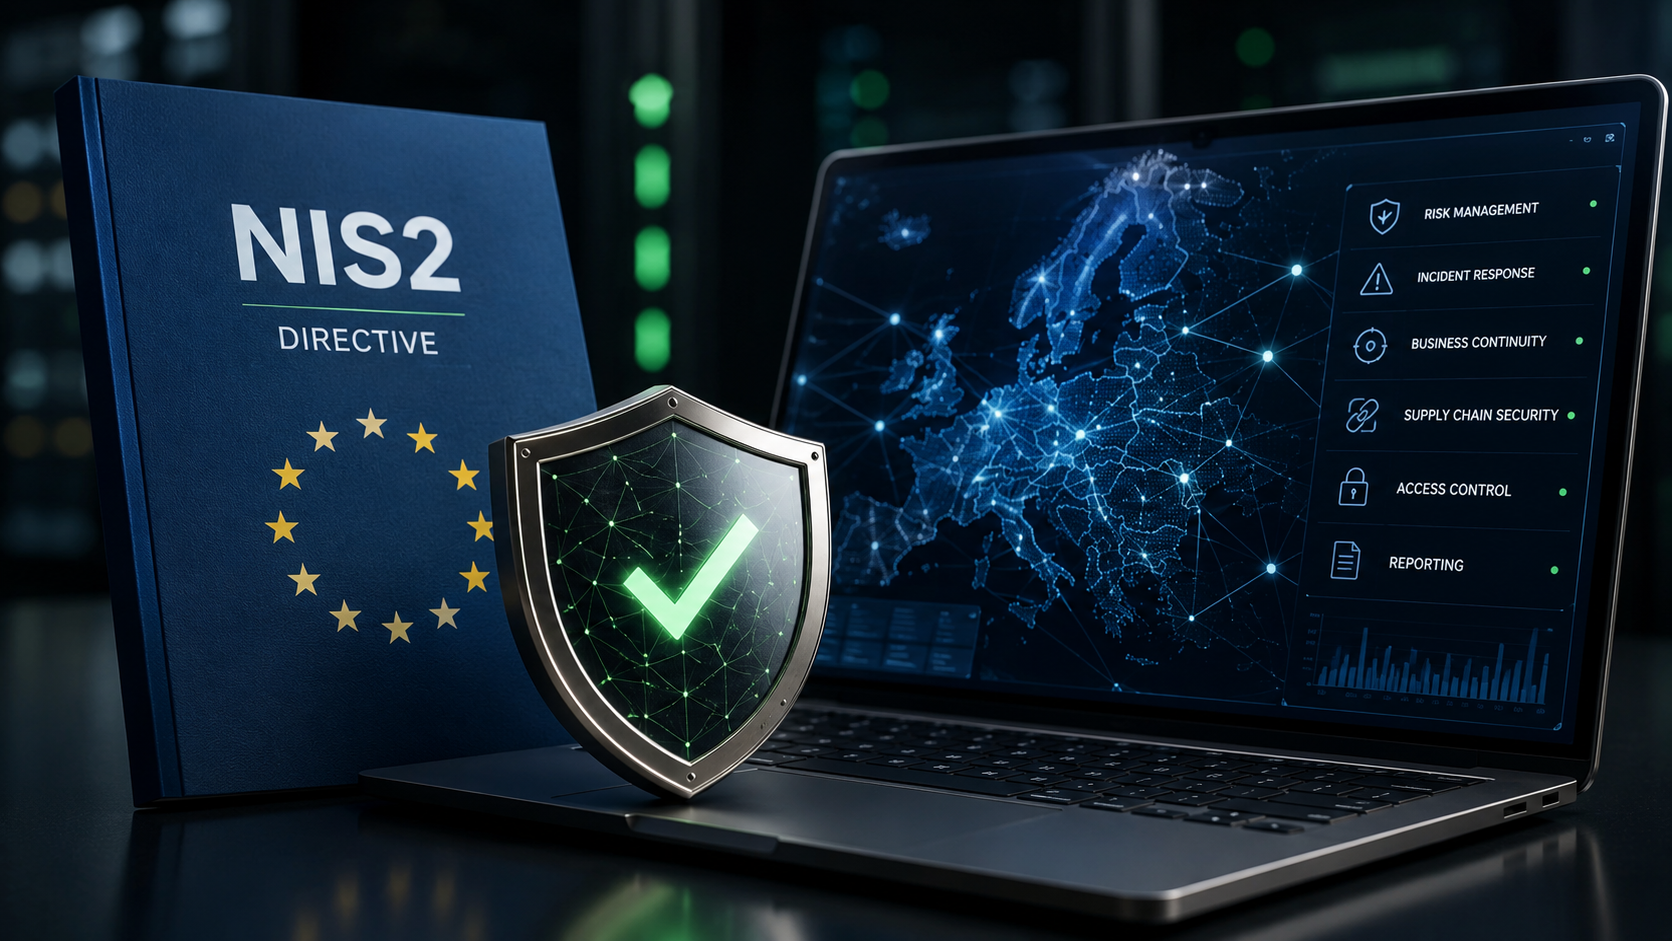
Wat is NIS2? NIS2 is een EU-richtlijn voor cyberbeveiliging, bedoeld om de weerbaarheid van organisaties tegen cyberdreigingen te versterken en de eisen voor de beveiliging van netwerk- en informatiesystemen te harmoniseren. In Polen wordt NIS2 uitgevoerd via de wet van 5 juli 2018 inzake het nationale cyberbeveiligingssysteem, gewijzigd bij de wet van 23 januari 2026 (Dziennik Ustaw 2026, item 252), met latere wijzigingen. De richtlijn vervangt de eerdere NIS-regels en verruimt zowel het bereik van betrokken entiteiten als de verplichtingen voor het beheer van cyberbeveiliging.
In de praktijk moeten veel meer organisaties passende technische en organisatorische maatregelen invoeren, risico beheren en beveiligingsincidenten melden. De verantwoordelijkheid voor deze verplichtingen rust ook bij het management.
NIS2 is niet slechts weer een reeks formele eisen. Bovenal bevordert zij risicobeoordeling, voortdurende verbetering van processen en de weerbaarheid van de organisatie tegen moderne cyberdreigingen.
Waarom is NIS2 ingevoerd?
De eerste NIS-richtlijn is in 2016 vastgesteld om de cyberbeveiliging in de lidstaten van de EU te verbeteren. Binnen enkele jaren veranderde het dreigingsbeeld echter aanzienlijk. Frequentere ransomware-aanvallen, een groeiend aantal incidenten en voortschrijdende digitalisering lieten zien dat de bestaande regels niet langer volstonden.
De Europese Commissie heeft daarom NIS2 ontwikkeld, die:
- het aantal gereguleerde sectoren uitbreidt,
- de verantwoordelijkheid van het management vergroot,
- gedetailleerdere eisen voor risicobeheer invoert,
- de regels voor het melden van incidenten harmoniseert,
- de samenwerking op het gebied van cyberbeveiliging tussen lidstaten versterkt.
Het doel is niet alleen een betere bescherming van systemen, maar ook een doeltreffendere reactie op incidenten en een kleinere impact op de bedrijfscontinuïteit.
Voor wie geldt NIS2?
Een van de grootste wijzigingen die NIS2 invoert, is de uitbreiding van entiteiten die onder verplichtingen vallen.
De richtlijn betreft organisaties in sectoren waaronder:
- gezondheidszorg,
- energie,
- vervoer,
- waterbeheer,
- openbaar bestuur,
- digitale infrastructuur,
- ICT-diensten,
- post- en koeriersdiensten,
- vervaardiging van geselecteerde producten,
- afvalbeheer.
Belangrijk is dat NIS2-verplichtingen ook kunnen gelden voor veel middelgrote organisaties die eerder niet onder NIS vielen.
De reikwijdte van de verplichtingen hangt af van de uitgevoerde activiteiten, de omvang van de organisatie en het belang voor het functioneren van de staat en de economie. Alleen actief zijn in een genoemde sector stelt noch de toepasselijkheid noch de categorie van de entiteit vast. Beoordeel in Polen art. 5 en 5a, de omvang, de rechtsvorm en de uitzonderingen.
Welke verplichtingen voert NIS2 in?
NIS2 richt zich in de eerste plaats op de weerbaarheid van de organisatie en het verminderen van cyberbeveiligingsrisico.
De belangrijkste verplichtingen zijn:
- een proces voor risicobeheer invoeren,
- passende beveiligingsmaatregelen toepassen,
- kwetsbaarheidsbeheer,
- incidentbeheer,
- bedrijfscontinuïteit waarborgen,
- leveranciers en toeleveringsketens volgen,
- personeel opleiden,
- incidenten melden aan de bevoegde autoriteiten.
Organisaties moeten ook de doeltreffendheid van beheersmaatregelen regelmatig beoordelen en die bijwerken in reactie op nieuwe dreigingen.
Risicobeheer als fundament van NIS2
Een risicogebaseerde aanpak is een van de belangrijkste elementen van de richtlijn.
Het gaat niet alleen om het invoeren van technische beheersmaatregelen. Bovenal moet een organisatie dreigingen voor haar activiteiten begrijpen, de impact ervan beoordelen en maatregelen voor risicovermindering plannen.
Dit proces omvat:
- dreigingen identificeren,
- risico analyseren,
- risiconiveaus beoordelen,
- mitigatie plannen,
- de doeltreffendheid van beheersmaatregelen volgen.
Dit helpt de organisatie zich op incidenten voor te bereiden en de operationele impact ervan te beperken.
Meer lezen: Wat is risicobeheer? Een volledige gids voor organisaties.
NIS2 en compliance
Voldoen aan NIS2-eisen omvat meer dan het invoeren van passende technische beheersmaatregelen. De organisatie moet ook aantonen dat zij de naleving van toepasselijke regels beheert en haar activiteiten kan documenteren.
Het complianceproces speelt daarom een centrale rol. Het omvat het volgen van eisen, het toewijzen van verantwoordelijkheid, het bijhouden van documentatie en de voorbereiding op audits en controles.
Meer informatie: Wat is compliance en hoe beheert u die?
NIS2 en GRC
Naarmate de verplichtingen groeien, voeren steeds meer organisaties oplossingen voor GRC (Governance, Risk & Compliance) in.
Een GRC-platform verbindt risico, compliance, incidenten en herstelmaatregelen op één plaats. Dit maakt het volgen van NIS2-naleving, het opstellen van rapporten en het beheer van de nakoming van verplichtingen eenvoudiger.
Meer lezen: Wat is GRC? Een volledige gids voor Governance, Risk & Compliance.
Veelgemaakte fouten bij de invoering van NIS2
De invoering van NIS2 mag niet beperkt blijven tot het opstellen van documentatie of de aankoop van nieuwe hulpmiddelen. In de praktijk maken veel organisaties vergelijkbare fouten die naleving belemmeren.
Veelvoorkomende problemen zijn:
- de invoering van NIS2 behandelen als een eenmalig project,
- geen regelmatige risicobeoordeling,
- onvoldoende betrokkenheid van het management,
- geen monitoring van kwetsbaarheden of incidenten,
- documentatie verspreid over meerdere systemen,
- geen verantwoordelijkheid voor eisen,
- onvoldoende rapportage aan het management.
Daardoor voldoet de organisatie slechts aan een deel van de formele eisen, zonder de beveiliging of de cyberweerbaarheid daadwerkelijk te verbeteren.
Hoe bereidt u een organisatie voor op NIS2?
De voorbereiding op NIS2 moet beginnen met een analyse van de huidige volwassenheid van beveiligingsprocessen. Daarna stelt u eisen vast, beoordeelt u risiconiveaus en bepaalt u verbetergebieden.
Het proces omvat doorgaans:
- Toepasselijke eisen vaststellen.
- Risico voor processen en bedrijfsmiddelen beoordelen.
- De huidige naleving beoordelen.
- Een plan voor herstelmaatregelen opstellen.
- Verantwoordelijkheden toewijzen.
- Passende beveiligingsmaatregelen invoeren.
- Naleving volgen en rapporteren.
Het is ook belangrijk de doeltreffendheid van ingevoerde maatregelen regelmatig te beoordelen en die bij te werken wanneer dreigingen en regelgevende eisen veranderen.
Waarom NIS2 invoeren met een GRC-platform?
Het aantal NIS2-verplichtingen maakt compliancebeheer in Excel steeds minder efficiënt. Veel organisaties kiezen daarom voor platforms voor GRC (Governance, Risk & Compliance).
Een GRC-platform brengt informatie samen over:
- risicobeheer,
- compliance,
- kwetsbaarheden,
- beveiligingsincidenten,
- audits,
- herstelmaatregelen,
- rapportage.
Het management krijgt een actueel beeld van de NIS2-naleving, terwijl de organisatie sneller op dreigingen kan reageren en zich doeltreffender op audits kan voorbereiden.
Een praktisch voorbeeld
Hypothetisch voorbeeld, geen klantimplementatie. Een middelgroot waterbedrijf begon zich voor te bereiden op NIS2. Aanvankelijk stonden informatie over risico, incidenten, kwetsbaarheden en herstelmaatregelen in verschillende spreadsheets en documenten. Rapportage kostte daardoor vele uren en het management had geen volledig beeld van de naleving. De beschreven voordelen zijn aannames van het voorbeeld, geen gemeten klantresultaten.
Na de invoering van een GRC-platform structureerde de organisatie haar processen voor risico en compliance. Alle informatie werd samengebracht, wat het volgen van NIS2-naleving, het plannen van acties en de rapportage vereenvoudigde.
Een eerste stap is de NIS2 zelfevaluatie: een korte check of NIS2 voor de organisatie geldt. De vragenlijst is gratis, vereist geen account en het pdf-rapport komt per e-mail.
Samenvatting
NIS2 is een van de belangrijkste cyberbeveiligingsregelingen van de Europese Unie. Het doel is de weerbaarheid te verbeteren door doeltreffend risicobeheer, passende beveiligingsmaatregelen en een cultuur van compliance.
Tegelijk mag de invoering van NIS2 niet alleen als een juridische verplichting worden gezien. Het is een gelegenheid om processen te structureren, informatiebeveiliging te verbeteren en zich voor te bereiden op toekomstige uitdagingen.
Het verbinden van NIS2-eisen met Governance, Risk & Compliance maakt doeltreffender compliancebeheer, minder risico en besluiten op basis van betrouwbare gegevens mogelijk.