¿Qué es NIS2? Es una directiva de la UE sobre ciberseguridad que busca aumentar la resiliencia frente a ciberamenazas y armonizar los requisitos de seguridad de redes y sistemas de información. En Polonia, NIS2 se aplica mediante la Ley de 5 de julio de 2018 del Sistema Nacional de Ciberseguridad, modificada por la Ley de 23 de enero de 2026 (Diario de Leyes de Polonia de 2026, posición 252), con modificaciones posteriores. Sustituye a las disposiciones NIS anteriores y amplía tanto las entidades incluidas como las obligaciones de gestión de la ciberseguridad.
En la práctica, muchas más organizaciones deben implantar medidas técnicas y organizativas, gestionar riesgos y notificar incidentes. Además, la dirección también responde del cumplimiento de estas obligaciones.
NIS2 no es simplemente otro conjunto de requisitos formales. Ante todo, promueve el análisis de riesgos, la mejora continua y la resiliencia ante las amenazas actuales.
¿Por qué se creó NIS2?
La primera directiva NIS se adoptó en 2016 para mejorar la ciberseguridad en los Estados miembros. Sin embargo, en pocos años cambió el panorama de amenazas. El aumento del ransomware, los incidentes y la digitalización mostró que las reglas existentes ya no bastaban.
Por ello, la Comisión Europea desarrolló NIS2, que:
- amplía los sectores regulados,
- aumenta la responsabilidad de la dirección,
- detalla los requisitos de gestión de riesgos,
- armoniza la notificación de incidentes,
- refuerza la cooperación en ciberseguridad entre Estados miembros.
Así, las organizaciones deben proteger mejor sus sistemas, responder con mayor eficacia y limitar las consecuencias para la continuidad del negocio.
¿A quién afecta NIS2?
Uno de los principales cambios es la ampliación de las entidades sujetas a obligaciones.
La directiva incluye, entre otros, estos sectores:
- sanidad,
- energía,
- transporte,
- gestión del agua,
- administración pública,
- infraestructura digital,
- servicios TIC,
- servicios postales y de mensajería,
- fabricación de determinados productos,
- gestión de residuos.
Es importante que también puede afectar a numerosas organizaciones medianas que antes no estaban sujetas a NIS.
El alcance depende de la actividad, el tamaño y la importancia de la organización para el Estado y la economía. La actividad en un sector enumerado no determina por sí sola la inclusión ni la categoría. En Polonia deben evaluarse los arts. 5 y 5a, el tamaño, la forma jurídica y las excepciones.
¿Qué obligaciones introduce NIS2?
NIS2 se centra en reforzar la resiliencia y reducir el riesgo de ciberseguridad.
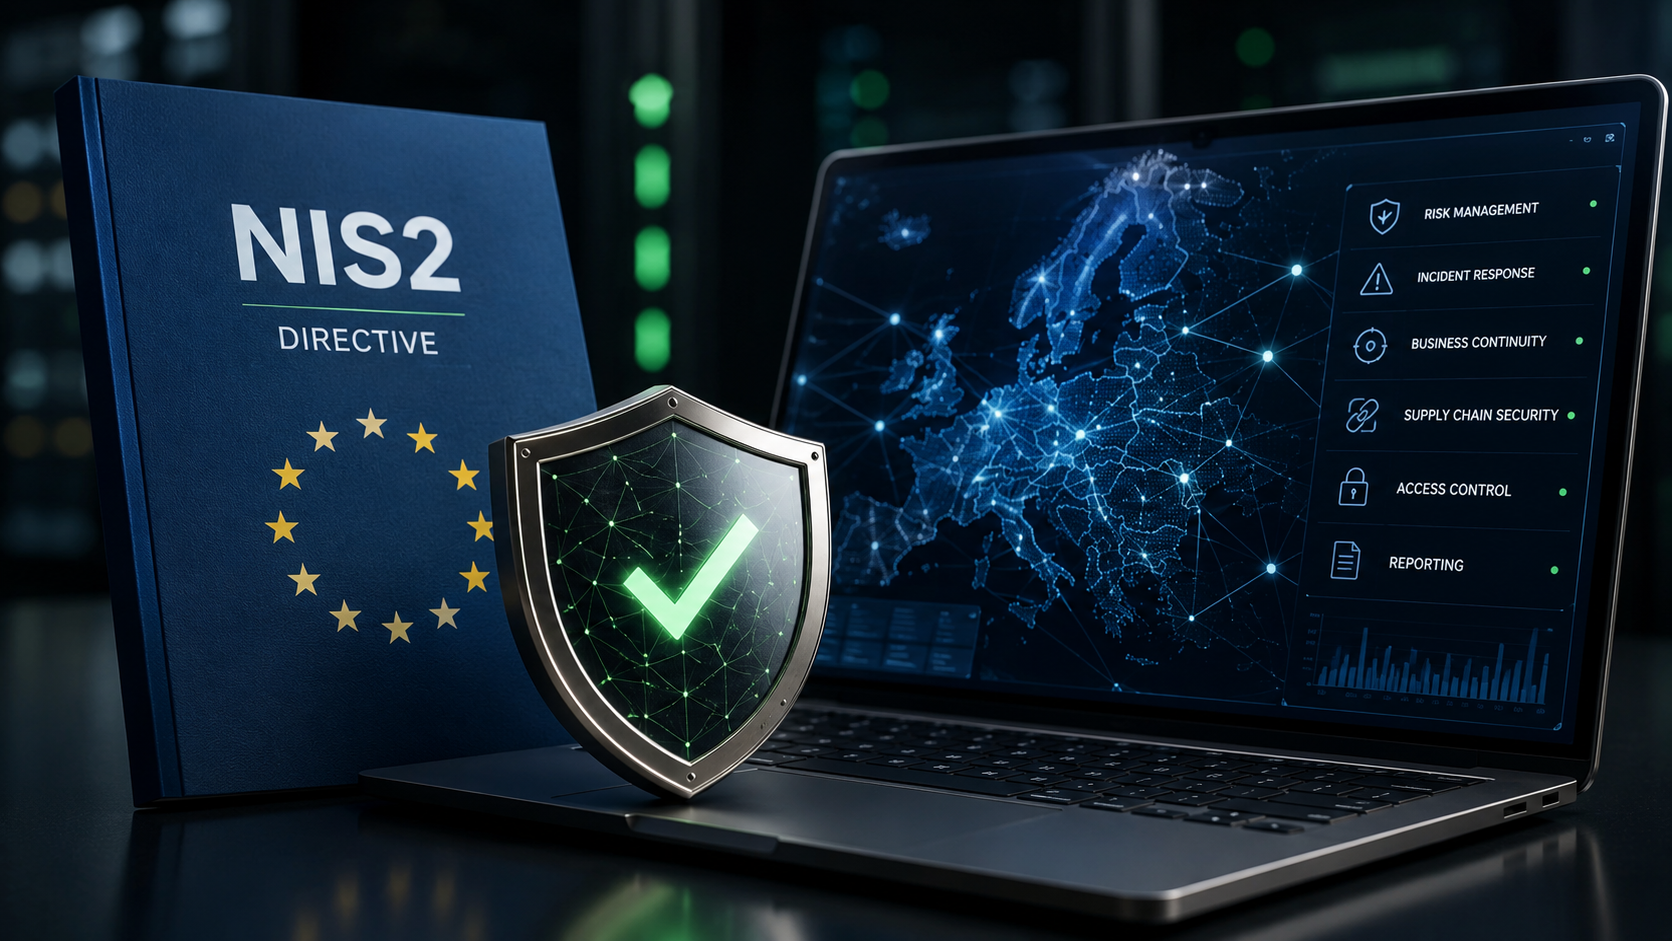
Las principales obligaciones son:
- implantar un proceso de gestión de riesgos,
- aplicar medidas de seguridad adecuadas,
- gestionar vulnerabilidades,
- gestionar incidentes,
- garantizar la continuidad del negocio,
- supervisar proveedores y cadenas de suministro,
- formar al personal,
- notificar incidentes a las autoridades competentes.
Además, deben evaluarse regularmente los controles y actualizarse ante nuevas amenazas.
La gestión de riesgos como base de NIS2
Uno de los elementos fundamentales de la directiva es el enfoque basado en el riesgo.
No se trata solo de controles técnicos. Ante todo, la organización debe comprender las amenazas para su actividad, evaluar su impacto y planificar medidas de reducción.
El proceso incluye:
- identificar amenazas,
- analizar riesgos,
- evaluar el nivel de riesgo,
- planificar medidas de mitigación,
- supervisar la eficacia de los controles.
Así, puede prepararse mejor para incidentes y limitar sus consecuencias operativas.
Lectura recomendada: ¿Qué es la gestión de riesgos? Guía completa para organizaciones.
NIS2 y cumplimiento
Cumplir NIS2 no consiste solo en implantar controles técnicos adecuados. La organización también debe demostrar que gestiona la conformidad con las disposiciones aplicables y documenta sus actuaciones.
Por ello, compliance es esencial: supervisa requisitos, asigna responsabilidades, mantiene documentación y prepara auditorías e inspecciones.
Más información: Qué es compliance y cómo gestionar el cumplimiento normativo.
NIS2 y GRC
Al aumentar las obligaciones, más organizaciones implantan GRC (Governance, Risk & Compliance).
Una plataforma GRC conecta riesgos, cumplimiento, incidentes y medidas correctoras en un lugar. Así, facilita supervisar NIS2, preparar informes y gestionar la ejecución de obligaciones.
Lectura recomendada: ¿Qué es GRC? Guía completa de Governance, Risk & Compliance.
Errores frecuentes al implantar NIS2
La implantación de NIS2 no debe limitarse a preparar documentos o comprar herramientas. En la práctica, muchas organizaciones repiten errores que dificultan el cumplimiento.
Los más habituales son:
- tratar NIS2 como un proyecto puntual,
- no analizar riesgos regularmente,
- implicar insuficientemente a la dirección,
- no supervisar vulnerabilidades e incidentes,
- dispersar documentación entre sistemas,
- no asignar responsabilidades sobre requisitos,
- informar insuficientemente a la dirección.
Como resultado, solo se cumplen algunos requisitos formales sin aumentar realmente la seguridad ni la resiliencia.
¿Cómo preparar su organización para NIS2?
Conviene empezar por analizar la madurez actual de los procesos de seguridad. Después, deben identificarse requisitos, evaluar riesgos y determinar áreas de mejora.
El proceso suele incluir:
- Identificar requisitos aplicables.
- Analizar riesgos de procesos y recursos.
- Evaluar el cumplimiento actual.
- Elaborar un plan de medidas correctoras.
- Asignar responsabilidades.
- Implantar controles adecuados.
- Supervisar el cumplimiento e informar.
Además, debe comprobarse regularmente la eficacia de las medidas y adaptarlas a nuevas amenazas y exigencias normativas.
¿Por qué implantar NIS2 con una plataforma GRC?
La cantidad de obligaciones de NIS2 hace cada vez menos eficiente gestionar el cumplimiento en Excel. Por ello, muchas organizaciones optan por GRC (Governance, Risk & Compliance).
La plataforma reúne información sobre:
- gestión de riesgos,
- cumplimiento,
- vulnerabilidades,
- incidentes de seguridad,
- auditorías,
- medidas correctoras,
- informes.
La dirección obtiene una visión actual del cumplimiento de NIS2, mientras la organización responde antes a amenazas y prepara mejor sus auditorías.
Ejemplo práctico
Ejemplo hipotético, no una implantación en un cliente. Una empresa mediana de abastecimiento de agua inició la preparación para NIS2. Al principio, los riesgos, incidentes, vulnerabilidades y medidas correctoras estaban en documentos y hojas diferentes. Los informes, por tanto, requerían muchas horas y la dirección no tenía una visión completa. Los beneficios descritos son supuestos del ejemplo, no resultados medidos en un cliente.
Tras implantar GRC, la organización estructuró sus procesos de riesgo y cumplimiento. Toda la información quedó centralizada, facilitando supervisar NIS2, planificar medidas e informar.
Un primer paso es comprobar si la Directiva NIS2 le aplica. El cuestionario es gratuito, no exige cuenta y el informe PDF llega por correo.
Resumen
NIS2 es una de las principales disposiciones europeas de ciberseguridad. Su objetivo es reforzar la resiliencia mediante la gestión eficaz de riesgos, los controles adecuados y una cultura de cumplimiento.
Al mismo tiempo, no debe considerarse solo una obligación legal. También es una oportunidad para ordenar procesos, mejorar la seguridad de la información y prepararse para futuros retos.
Conectar los requisitos de NIS2 con Governance, Risk & Compliance permite gestionar mejor el cumplimiento, reducir riesgos y decidir con datos fiables.