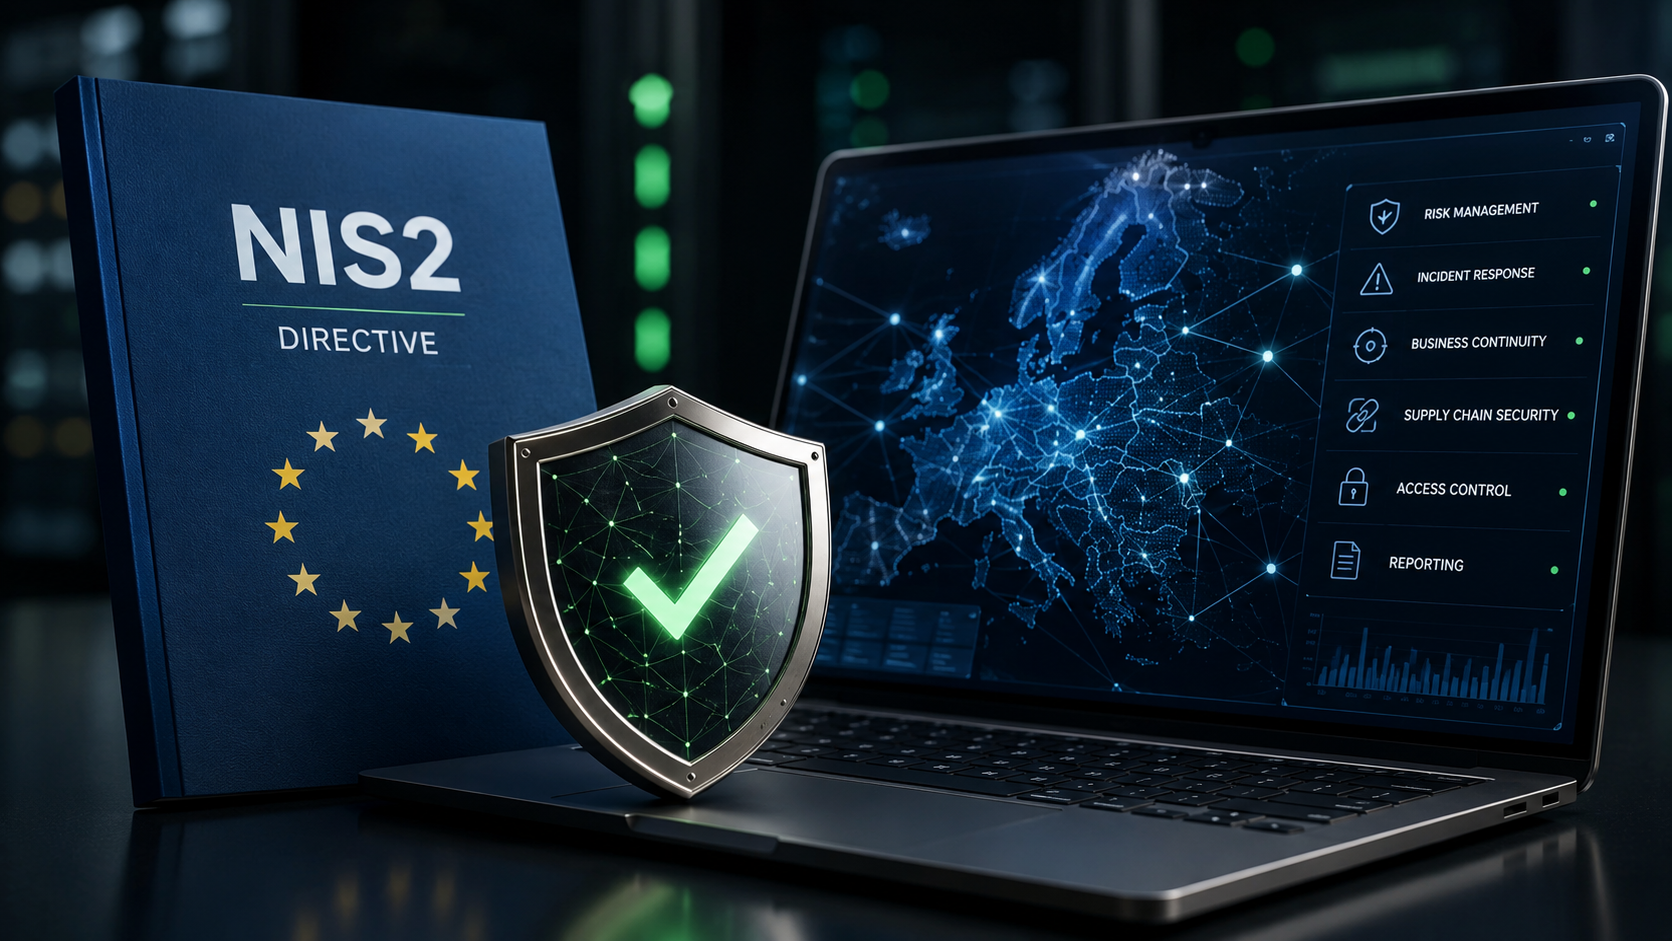
Was ist NIS2? NIS2 ist eine EU-Richtlinie zur Cybersicherheit, die die Widerstandsfähigkeit von Organisationen stärken und Anforderungen an Netz- und Informationssysteme vereinheitlichen soll. In Polen wird NIS2 durch das Gesetz vom 5. Juli 2018 über das nationale Cybersicherheitssystem umgesetzt, geändert durch das Gesetz vom 23. Januar 2026 (polnisches Gesetzblatt 2026, Pos. 252), mit späteren Änderungen. Die Richtlinie ersetzt die bisherigen NIS-Regeln und erweitert sowohl den Kreis betroffener Einrichtungen als auch die Pflichten im Cybersicherheitsmanagement.
In der Praxis müssen deutlich mehr Organisationen geeignete technische und organisatorische Maßnahmen einführen, Risiken steuern und Sicherheitsvorfälle melden. Die Verantwortung dafür liegt auch bei der Leitung.
NIS2 ist nicht nur ein weiterer Katalog formaler Anforderungen. Im Mittelpunkt stehen Risikoanalyse, kontinuierliche Prozessverbesserung und Widerstandsfähigkeit gegen aktuelle Cyberbedrohungen.
Warum wurde NIS2 eingeführt?
Die erste NIS-Richtlinie wurde 2016 verabschiedet, um die Cybersicherheit in den EU-Mitgliedstaaten zu verbessern. Innerhalb weniger Jahre veränderte sich die Bedrohungslage jedoch erheblich. Häufigere Ransomware-Angriffe, mehr Vorfälle und die fortschreitende Digitalisierung zeigten, dass die bisherigen Regeln nicht mehr ausreichten.
Deshalb entwickelte die Europäische Kommission NIS2. Die Richtlinie:
- erweitert die Zahl regulierter Sektoren,
- erhöht die Verantwortung der Leitung,
- konkretisiert die Anforderungen an das Risikomanagement,
- vereinheitlicht Vorfallmeldungen,
- stärkt die Zusammenarbeit der Mitgliedstaaten bei der Cybersicherheit.
Organisationen sollen dadurch nicht nur ihre Systeme besser schützen, sondern auch wirksamer auf Vorfälle reagieren und deren Auswirkungen auf die Geschäftskontinuität begrenzen.
Wen betrifft NIS2?
Zu den größten Änderungen gehört die Erweiterung des Kreises verpflichteter Einrichtungen.
Die Richtlinie erfasst unter anderem Organisationen aus folgenden Sektoren:
- Gesundheitswesen,
- Energie,
- Verkehr,
- Wasserwirtschaft,
- öffentliche Verwaltung,
- digitale Infrastruktur,
- IKT-Dienste,
- Post- und Kurierdienste,
- Herstellung bestimmter Waren,
- Abfallbewirtschaftung.
Wichtig ist: NIS2-Pflichten können auch viele mittlere Organisationen betreffen, die zuvor nicht unter NIS fielen.
Der Pflichtenumfang hängt von Tätigkeit, Größe und Bedeutung der Organisation für Staat und Wirtschaft ab. Die Tätigkeit in einem genannten Sektor allein entscheidet weder über die Erfassung noch über die Kategorie. In Polen sind Art. 5 und 5a, Größe, Rechtsform und Ausnahmen zu prüfen.
Welche Pflichten führt NIS2 ein?
NIS2 konzentriert sich vor allem auf die Widerstandsfähigkeit von Organisationen und die Reduzierung von Cybersicherheitsrisiken.
Zu den wichtigsten Pflichten gehören:
- einen Risikomanagementprozess einführen,
- geeignete Sicherheitsmaßnahmen anwenden,
- Schwachstellen verwalten,
- Vorfälle steuern,
- die Geschäftskontinuität sicherstellen,
- Lieferanten und Lieferketten überwachen,
- Beschäftigte schulen,
- Vorfälle an die zuständigen Behörden melden.
Außerdem sollten Organisationen die Wirksamkeit ihrer Schutzmaßnahmen regelmäßig bewerten und sie an neue Bedrohungen anpassen.
Risikomanagement als Grundlage von NIS2
Der risikobasierte Ansatz gehört zu den wichtigsten Bestandteilen der Richtlinie.
Es geht nicht allein um technische Schutzmaßnahmen. Vor allem sollte die Organisation verstehen, welche Bedrohungen ihren Betrieb beeinträchtigen können, ihre Auswirkungen bewerten und risikomindernde Maßnahmen planen.
Dazu gehören:
- Bedrohungen identifizieren,
- Risiken analysieren,
- das Risikoniveau bewerten,
- Minderungsmaßnahmen planen,
- die Wirksamkeit von Schutzmaßnahmen überwachen.
Dadurch kann sich die Organisation besser auf Vorfälle vorbereiten und ihre betrieblichen Auswirkungen begrenzen.
Lesetipp: Was ist Risikomanagement? Ein umfassender Leitfaden für Organisationen.
NIS2 und Compliance
Die Erfüllung von NIS2 umfasst mehr als geeignete technische Schutzmaßnahmen. Die Organisation muss auch nachweisen, dass sie die Einhaltung geltender Vorschriften steuert und ihre Maßnahmen dokumentieren kann.
Deshalb spielt der Compliance-Prozess eine zentrale Rolle. Er umfasst Anforderungsüberwachung, Verantwortungszuordnung, Dokumentation und die Vorbereitung auf Audits und Kontrollen.
Mehr dazu: Was ist Compliance und wie steuern Sie die Einhaltung von Vorgaben?
NIS2 und GRC
Mit zunehmenden Pflichten führen immer mehr Organisationen GRC-Lösungen (Governance, Risk & Compliance) ein.
Eine GRC-Plattform verbindet Risiken, Compliance, Vorfälle und Abhilfemaßnahmen zentral. Damit werden die Überwachung der NIS2-Erfüllung, die Berichterstellung und die Steuerung von Pflichten einfacher.
Lesetipp: Was ist GRC? Ein umfassender Leitfaden zu Governance, Risk & Compliance.
Häufige Fehler bei der NIS2-Umsetzung
Die Umsetzung von NIS2 sollte sich nicht auf Dokumentation oder den Kauf neuer Werkzeuge beschränken. In der Praxis machen viele Organisationen ähnliche Fehler, die die Anforderungserfüllung erschweren.
Typische Probleme sind:
- NIS2 als einmaliges Projekt behandeln,
- keine regelmäßige Risikoanalyse,
- unzureichende Beteiligung der Leitung,
- keine Überwachung von Schwachstellen und Vorfällen,
- über viele Systeme verteilte Dokumentation,
- fehlende Verantwortung für Anforderungen,
- unzureichende Berichte an die Leitung.
Dadurch erfüllt die Organisation nur einen Teil der formalen Anforderungen, ohne Sicherheit oder Widerstandsfähigkeit tatsächlich zu erhöhen.
Wie bereiten Sie Ihre Organisation auf NIS2 vor?
Beginnen Sie die Vorbereitung auf NIS2 mit einer Analyse des aktuellen Reifegrads der Sicherheitsprozesse. Anschließend identifizieren Sie Anforderungen, bewerten Risiken und bestimmen Verbesserungsbereiche.
Der Prozess umfasst üblicherweise:
- Geltende Anforderungen identifizieren.
- Risiken für Prozesse und Ressourcen analysieren.
- Den aktuellen Compliance-Status bewerten.
- Einen Abhilfeplan erstellen.
- Verantwortlichkeiten zuordnen.
- Geeignete Sicherheitsmaßnahmen umsetzen.
- Compliance überwachen und berichten.
Zudem sollten die Wirksamkeit der Maßnahmen regelmäßig geprüft und die Maßnahmen an neue Bedrohungen und regulatorische Anforderungen angepasst werden.
Warum lohnt sich eine GRC-Plattform für NIS2?
Die Vielzahl der NIS2-Pflichten macht Compliance-Management in Excel zunehmend ineffizient. Deshalb entscheiden sich viele Organisationen für GRC-Plattformen (Governance, Risk & Compliance).
Eine GRC-Plattform bündelt Informationen zu:
- Risikomanagement,
- Compliance,
- Schwachstellen,
- Sicherheitsvorfällen,
- Audits,
- Abhilfemaßnahmen,
- Berichten.
Die Leitung erhält ein aktuelles Bild der NIS2-Erfüllung. Gleichzeitig kann die Organisation schneller auf Bedrohungen reagieren und Audits wirksamer vorbereiten.
Praxisbeispiel
Hypothetisches Beispiel, keine Kundenimplementierung. Ein mittelgroßes Wasserversorgungsunternehmen begann mit der Vorbereitung auf NIS2. Anfangs lagen Informationen zu Risiken, Vorfällen, Schwachstellen und Abhilfemaßnahmen in unterschiedlichen Tabellen und Dokumenten. Die Berichterstellung dauerte viele Stunden, und die Leitung hatte keinen vollständigen Überblick über den Compliance-Status. Die beschriebenen Vorteile sind Annahmen des Beispiels, keine gemessenen Kundenergebnisse.
Nach der Einführung einer GRC-Plattform strukturierte die Organisation ihr Risiko- und Compliance-Management. Alle Informationen wurden zentral zusammengeführt. Das erleichterte die NIS2-Überwachung, die Maßnahmenplanung und das Berichtswesen.
Ein erster Schritt ist die NIS2-Betroffenheitsprüfung. Sie zeigt, wer betroffen ist. Der Fragebogen ist kostenlos, erfordert kein Konto, und der PDF-Bericht geht an die E-Mail.
Fazit
NIS2 gehört zu den wichtigsten Cybersicherheitsvorgaben der Europäischen Union. Ihr Ziel ist es, die Widerstandsfähigkeit durch wirksames Risikomanagement, geeignete Sicherheitsmaßnahmen und eine Compliance-Kultur zu stärken.
Zugleich sollte die Umsetzung von NIS2 nicht nur als gesetzliche Pflicht betrachtet werden. Sie bietet die Chance, Prozesse zu strukturieren, die Informationssicherheit zu verbessern und die Organisation auf künftige Herausforderungen vorzubereiten.
Die Verbindung von NIS2 mit Governance, Risk & Compliance ermöglicht wirksameres Compliance-Management, geringere Risiken und Entscheidungen auf verlässlicher Datenbasis.