

Wat is een risicoanalyse?
Risicoanalyse identificeert dreigingen, beoordeelt hun impact op een organisatie en bepaalt hoe waarschijnlijk ze zich voordoen. Het doel is gebieden aan te wijzen die bijzondere bescherming vereisen en maatregelen te plannen die het risico tot een aanvaardbaar niveau terugbrengen.
In de praktijk is de risicoanalyse een van de belangrijkste onderdelen van het beheer van informatiebeveiliging. Organisaties gebruiken haar niet alleen om IT-systemen te beschermen, maar ook om bedrijfsprocessen, gegevens en kritieke infrastructuur te beveiligen. Zonder een grondige analyse is het moeilijk onderbouwde beslissingen te nemen over investeringen in beveiliging of herstelplannen.
De risicoanalyse wordt belangrijker naarmate nieuwe regelgeving ontstaat. De NIS2-richtlijn, ISO 27001 en ISO 31000 baseren hun eisen alle op een risicogebaseerde aanpak. Organisaties moeten dreigingen daarom niet alleen identificeren, maar ook regelmatig hun impact en de doeltreffendheid van ingevoerde beheersmaatregelen bewaken.
De risicoanalyse is geen eenmalig project dat vóór een audit wordt uitgevoerd. Het is een doorlopend proces dat moet worden bijgewerkt wanneer de organisatie verandert, de IT-infrastructuur zich ontwikkelt en nieuwe dreigingen voor de cyberbeveiliging ontstaan.
Waarom is een risicoanalyse zo belangrijk?
Elke organisatie neemt elke dag tientallen beslissingen over beveiliging, technologie en bedrijfsvoering. Sommige raken rechtstreeks de bedrijfscontinuïteit, de beveiliging van gegevens of de naleving van toepasselijke wetgeving. Zonder een deugdelijke risicoanalyse is het moeilijk te bepalen welke dreigingen onmiddellijke actie vereisen en welke kunnen worden aanvaard of bewaakt.
Veel organisaties baseren beveiligingsbeslissingen nog op de ervaring van medewerkers of op afzonderlijke incidenten. Dat leidt er vaak toe dat wordt geïnvesteerd in beheersmaatregelen die de belangrijkste problemen niet aanpakken. Een risicoanalyse maakt beslissingen mogelijk op basis van bewijs, in plaats van aannames.
Een goed uitgevoerde analyse ondersteunt ook een doeltreffende begroting. Zij stelt een organisatie in staat zich te richten op dreigingen met de grootste operationele impact, in plaats van elk mogelijk risico te willen uitsluiten. Zo worden beschikbare middelen beter benut en wordt de doeltreffendheid van activiteiten voor cyberbeveiliging groter.
Ook wettelijke eisen zijn van belang. Zowel NIS2 als ISO 27001 vereisen een risicogebaseerde aanpak. Dat betekent dreigingen regelmatig identificeren, hun impact beoordelen en risicobeperkende maatregelen documenteren.
Meer lezen: Wat is risicomanagement? Een volledige handleiding voor organisaties.
Hoe werkt een risicoanalyse?
Hoewel organisaties verschillende methoden gebruiken, volgen de meeste risicoanalyses een vergelijkbare structuur. Het proces omvat het identificeren van activa en dreigingen, het analyseren van kwetsbaarheden, het beoordelen van waarschijnlijkheid en impact, en het opstellen van een plan voor risicobehandeling.
De risicoanalyse is bovenal niet alleen het invullen van een formulier of het opstellen van een rapport. Het doel is informatie te bieden waarmee de directie onderbouwde beslissingen kan nemen over de beveiliging van de organisatie.
Activa identificeren
De eerste fase is het identificeren van activa: alle middelen die waarde hebben voor de organisatie. Daartoe kunnen IT-systemen, toepassingen, gegevens, netwerkapparatuur, klantendiensten, bedrijfsprocessen en de kennis van medewerkers behoren.
Activa vormen de basis van het hele proces. Als een organisatie niet weet wat zij moet beschermen, kan zij dreigingen niet goed beoordelen en geen passende beheersmaatregelen kiezen.
In de praktijk richten veel bedrijven zich uitsluitend op de IT-infrastructuur. Bedrijfsgegevens, documentatie, systemen die de productie ondersteunen en diensten voor klanten zijn echter even belangrijk. Verlies van toegang tot een van deze middelen kan ernstige financiële schade of reputatieschade veroorzaken.
Een actueel activaregister bijhouden, met eigenaren die verantwoordelijk zijn voor de beveiliging van elk activum, is een deugdelijke aanpak. Dat maakt de volgende fasen van de risicoanalyse aanzienlijk eenvoudiger.
Dreigingen identificeren
Zodra de activa zijn geïdentificeerd, is de volgende stap het identificeren van dreigingen voor hun vertrouwelijkheid, integriteit of beschikbaarheid. Dreigingen kunnen technisch, organisatorisch of extern zijn en ontstaan vaak uit een combinatie van factoren.
Veelvoorkomende dreigingen zijn cyberaanvallen, hardwarestoringen, fouten van gebruikers, onbevoegde toegang tot systemen en stroomstoringen. Dreigingen in de toeleveringsketen en kwetsbaarheden die worden ontdekt in de software die organisaties gebruiken, worden ook steeds belangrijker.
In deze fase is het nuttig te putten uit rapporten over beveiligingsincidenten, informatie over nieuwe kwetsbaarheden en de eigen ervaring van de organisatie. Zo steunt de analyse op reële dreigingen, in plaats van louter hypothetische scenario’s.
➡️ Gerelateerd artikel: Beheer van kwetsbaarheden en GRC: hoe u risico en incidenten beperkt.
Hoe bepaalt u het risiconiveau?
Nadat activa en dreigingen zijn geïdentificeerd, kan de organisatie de risiconiveaus beoordelen. Daarbij spelen twee parameters: de waarschijnlijkheid dat een dreiging zich voordoet en de impact die zij op de organisatie kan hebben.
De waarschijnlijkheid schat in hoe realistisch een gebeurtenis is. De impact beschrijft de mogelijke gevolgen, zoals verlies van gegevens, stilstand van de productie, verstoring van de bedrijfscontinuïteit of sancties wegens het niet voldoen aan wettelijke eisen.
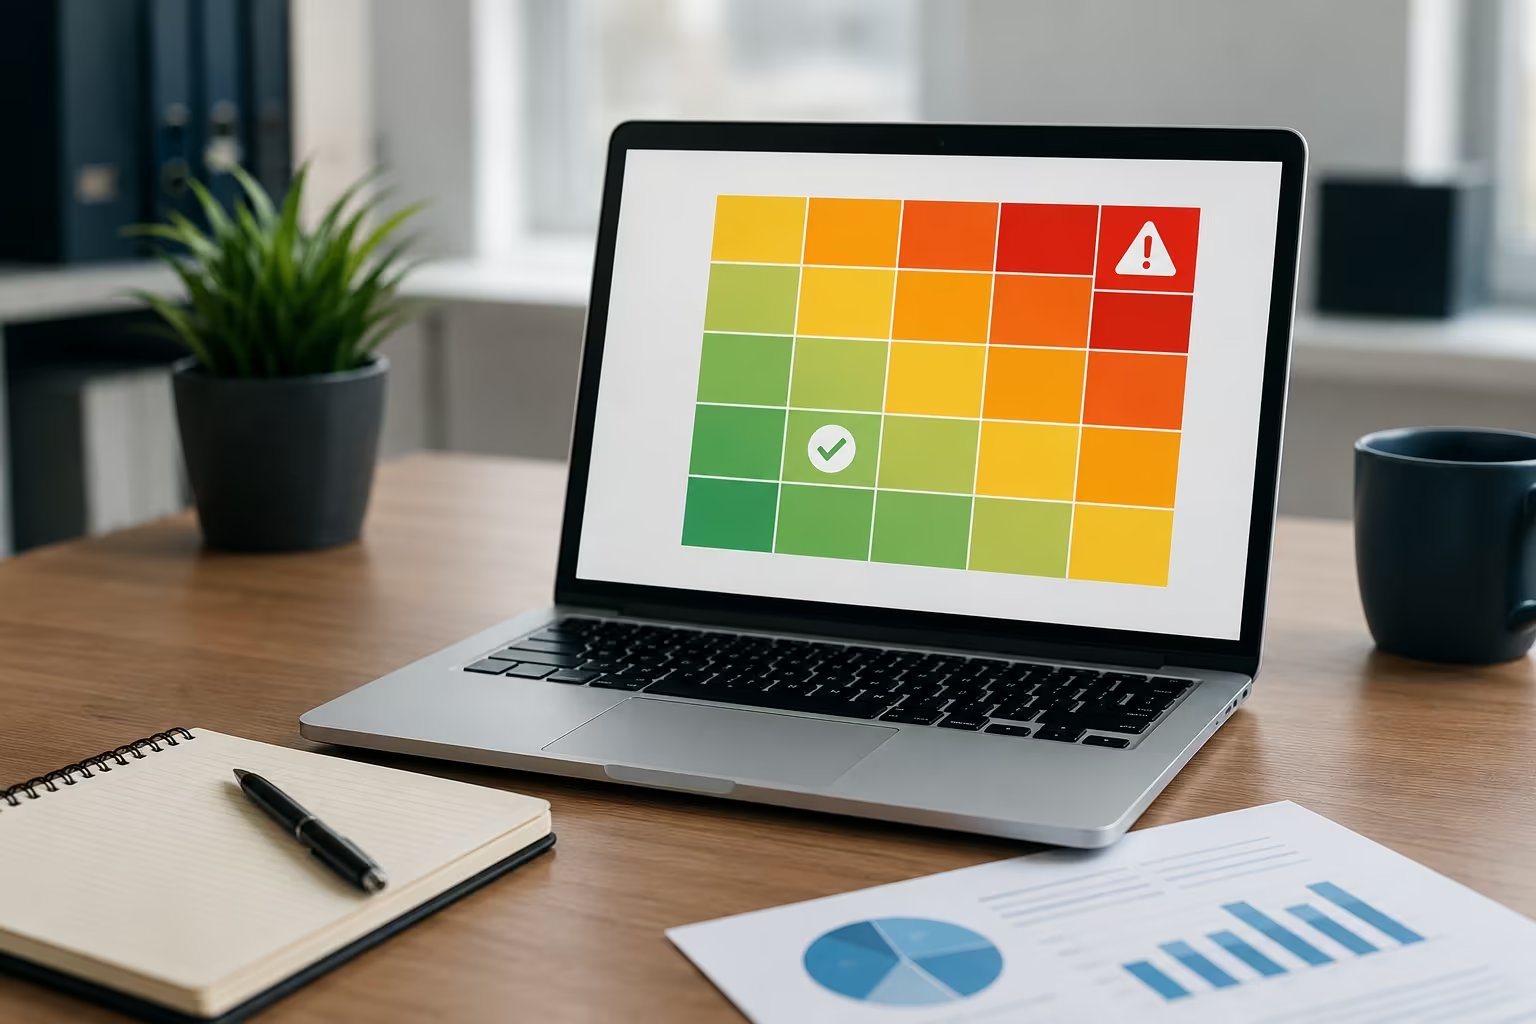
In de praktijk gebruiken de meeste organisaties een risicomatrix om risico’s aan een passend niveau toe te wijzen. Zo is eenvoudig te bepalen welke dreigingen onmiddellijke actie vereisen en welke kunnen worden bewaakt of aanvaard.
De risicoanalyse mag niet slechts één keer worden uitgevoerd. Wijzigingen in de IT-infrastructuur, nieuwe kwetsbaarheden en groei van de organisatie veranderen de risiconiveaus voortdurend. Analyses moeten daarom regelmatig worden bijgewerkt, zodat zij de actuele situatie weergeven.
Welke methoden voor risicoanalyse gebruikt u?
Er is geen universele methode die voor elke organisatie geschikt is. De keuze hangt af van de sector, de omvang van de onderneming, de toepasselijke regelgeving en de complexiteit van de bedrijfsprocessen.
Een van de meest gebruikte normen is ISO 31000, die algemene beginselen voor risicomanagement vastlegt en in vrijwel elke organisatie kan worden toegepast. Voor informatiebeveiliging wordt ook ISO/IEC 27005 veel gebruikt. Die norm werkt de eisen van ISO 27001 voor risicoanalyse en risicobeoordeling verder uit.
Organisaties met verder ontwikkelde processen voor cyberbeveiliging gebruiken ook methoden van NIST, zoals het Risk Management Framework (RMF). Die ondersteunen een systematische beoordeling in lijn met goede praktijk.
Welke methode ook wordt gekozen, consistentie is essentieel. De risicoanalyse moet herhaalbaar zijn, goed gedocumenteerd en gebaseerd op actuele gegevens, en niet alleen op het subjectieve oordeel van personen.
Risicoanalyse en NIS2
Een risicogebaseerde aanpak is een van de grondslagen van NIS2. Organisaties die onder de regels vallen, moeten dreigingen regelmatig identificeren, hun operationele impact beoordelen en passende beveiligingsmaatregelen invoeren.
Een risicoanalyse kan daarom geen eenmalig document zijn dat voor een audit wordt opgesteld. Zij moet deel uitmaken van het dagelijkse beveiligingsbeheer en worden bijgewerkt wanneer de organisatie verandert en nieuwe dreigingen ontstaan.
In de praktijk ondersteunt de risicoanalyse veel verplichtingen uit NIS2. Zij helpt actie te prioriteren, investeringen in beveiliging te plannen en aan te tonen dat de organisatie het cyberbeveiligingsrisico bewust beheert.
Meer lezen: Wat is NIS2? Een volledige handleiding voor organisaties.
Risicoanalyse en ISO 27001
De risicoanalyse is even belangrijk bij de invoering van ISO 27001. De norm vereist dat organisaties risico’s voor de informatiebeveiliging identificeren en beveiligingsmaatregelen kiezen die evenredig zijn aan het niveau daarvan.
Beheersmaatregelen mogen daarom niet willekeurig worden gekozen. Elke beslissing over de bescherming van informatie moet volgen uit een voorafgaande risicoanalyse.
Deze aanpak benut de beschikbare middelen doeltreffender en richt de activiteit op de gebieden die voor de organisatie het belangrijkst zijn. Zij vereenvoudigt ook de voorbereiding op certificeringsaudits en het aantonen van overeenstemming met de norm.
Hoe ondersteunt een risicoanalyse GRC?
Veel organisaties beoordelen risico nog in Excel-spreadsheets of verspreide documenten. Naarmate dreigingen en wettelijke eisen toenemen, wordt deze aanpak minder doeltreffend.
Moderne platforms voor GRC (Governance, Risk & Compliance) verbinden de risicoanalyse met compliance, beheer van kwetsbaarheden, incidenten en audits. Alle informatie staat op één plaats, wat het bewaken van risico en de rapportage aan de directie aanzienlijk vereenvoudigt.
Gecentraliseerde gegevens stellen organisaties in staat sneller te reageren op veranderende dreigingen, herstel doeltreffender te plannen en beslissingen te nemen op basis van actuele informatie.
Veelgemaakte fouten bij de risicoanalyse
Ondanks het groeiende besef van het belang blijven veel organisaties vergelijkbare fouten maken. Die ontstaan meestal doordat de analyse als een formele verplichting wordt behandeld, in plaats van als een hulpmiddel voor besluitvorming.
De meest voorkomende fouten zijn:
- analyses alleen vóór een audit uitvoeren,
- resultaten niet regelmatig bijwerken,
- bedrijfsprocessen over het hoofd zien en zich alleen op IT richten,
- risicobeperkende maatregelen niet documenteren,
- nieuwe kwetsbaarheden en dreigingen negeren,
- analyses uitvoeren in meerdere, onderling inconsistente hulpmiddelen.
Het resultaat is documentatie die het werkelijke risiconiveau niet weergeeft en doeltreffend beveiligingsbeheer niet ondersteunt.
Een praktisch voorbeeld van een risicoanalyse
Hypothetisch voorbeeld, geen implementatie bij een klant. Neem een middelgroot ziekenhuis dat zich voorbereidt op de invoering van de eisen van NIS2. Het gebruikt meerdere IT-systemen, verwerkt duizenden medische dossiers en onderhoudt infrastructuur waarvan de veiligheid van patiënten afhangt.
De eerste stap is het identificeren van de belangrijkste activa. Het beveiligingsteam identificeert het systeem voor elektronische medische dossiers, servers, medische apparaten die met het netwerk zijn verbonden, back-ups en de netwerkinfrastructuur. Vervolgens analyseert het mogelijke dreigingen zoals ransomware, hardwarestoringen, configuratiefouten en onbevoegde toegang tot gegevens.
De volgende fase is het beoordelen van de waarschijnlijkheid van die dreigingen en hun impact op de werking van het ziekenhuis. Zo kan de organisatie actie prioriteren en zich richten op risico’s met het grootste effect op de veiligheid van patiënten en de continuïteit van de zorg.
In de praktijk eindigt de risicoanalyse niet bij een rapport. De bevindingen moeten de planning van herstel, het bewaken van risico en de regelmatige bijwerking van beveiligingsmaatregelen onderbouwen. Veel organisaties gebruiken GRC-platforms om risico, compliance en de uitvoering van corrigerende maatregelen te centraliseren.
Samenvatting
De risicoanalyse is veel meer dan een eis uit regelgeving of normen. Zij ondersteunt onderbouwde beslissingen over de beveiliging van de organisatie, de bescherming van gegevens en de bedrijfscontinuïteit.
Door dreigingen regelmatig te identificeren, hun impact te beoordelen en risicobeperkende maatregelen te plannen, bereidt een organisatie zich beter voor op veranderende uitdagingen. Dat is bijzonder belangrijk in de context van NIS2, ISO 27001 en modern Governance, Risk & Compliance.
Organisaties die risico doorlopend analyseren en de resultaten gebruiken bij besluitvorming, vergroten hun weerbaarheid tegen incidenten en hun paraatheid voor audits en inspecties. Integratie van de analyse met een GRC-platform stroomlijnt bovendien compliance, documentatie en het beheer van herstel.
