

¿Qué es el análisis de riesgos?
El análisis de riesgos identifica amenazas, evalúa su impacto en la organización y determina su probabilidad de materialización. Su objetivo es señalar las áreas que requieren especial protección y planificar medidas para reducir el riesgo a un nivel aceptable.
En la práctica, es uno de los elementos más importantes de la gestión de la seguridad de la información. Las organizaciones lo utilizan para proteger sistemas informáticos, procesos de negocio, datos e infraestructuras críticas. Sin un análisis riguroso, resulta difícil tomar decisiones fundamentadas sobre inversiones en seguridad o medidas correctoras.
Su importancia aumenta con la aparición de nuevas exigencias normativas. La directiva NIS2 y las normas ISO 27001 e ISO 31000 se basan en un enfoque orientado al riesgo. Por ello, la organización debe identificar las amenazas y supervisar regularmente su impacto y la eficacia de los controles implantados.
El análisis de riesgos no es un proyecto puntual que se realiza antes de una auditoría. Es un proceso continuo que debe actualizarse cuando cambia la organización, evoluciona la infraestructura informática o aparecen nuevas amenazas de ciberseguridad.
¿Por qué es tan importante el análisis de riesgos?
Cada organización toma a diario numerosas decisiones sobre seguridad, tecnología y operaciones. Algunas afectan directamente a la continuidad del negocio, la seguridad de los datos o el cumplimiento de la legislación. Sin un análisis adecuado, resulta difícil determinar qué amenazas requieren una respuesta inmediata y cuáles pueden aceptarse o supervisarse.
Muchas organizaciones siguen basando sus decisiones de seguridad en la experiencia del personal o en incidentes aislados. Esto suele llevar a invertir en controles que no resuelven los problemas principales. El análisis de riesgos permite decidir a partir de datos, no de suposiciones.
Un buen análisis también ayuda a planificar el presupuesto. Permite centrarse en las amenazas con mayor impacto operativo, en lugar de intentar eliminar todos los riesgos posibles. Así se aprovechan mejor los recursos y se mejora la eficacia de las actividades de ciberseguridad.
También deben considerarse los requisitos normativos. Tanto NIS2 como ISO 27001 exigen un enfoque basado en el riesgo: identificar amenazas, evaluar su impacto y documentar periódicamente las medidas de reducción.
Lectura recomendada: ¿Qué es la gestión de riesgos? Guía completa para organizaciones.
¿Cómo se desarrolla el análisis de riesgos?
Aunque las organizaciones utilizan distintas metodologías, la mayoría de los análisis siguen una estructura similar. El proceso comprende identificar activos y amenazas, analizar vulnerabilidades, evaluar la probabilidad y el impacto y preparar un plan de tratamiento del riesgo.
Lo fundamental es que no consiste simplemente en rellenar un formulario o elaborar un informe. Debe proporcionar información que permita a la dirección tomar decisiones fundamentadas sobre la seguridad de la organización.
Identificación de activos
La primera etapa consiste en identificar los activos, es decir, todos los recursos que tienen valor para la organización. Pueden ser sistemas informáticos, aplicaciones, datos, equipos de red, servicios a clientes, procesos de negocio y conocimientos del personal.
Los activos son la base de todo el proceso. Si la organización no sabe qué debe proteger, no podrá evaluar correctamente las amenazas ni seleccionar los controles adecuados.
Muchas empresas se centran exclusivamente en la infraestructura informática. Sin embargo, los datos de negocio, la documentación, los sistemas de apoyo a la producción y los servicios a clientes son igual de importantes. La pérdida de disponibilidad de cualquiera de estos elementos puede causar daños económicos o reputacionales graves.
Es recomendable mantener un inventario actualizado con responsables de la seguridad de cada activo. Esto facilita considerablemente las siguientes etapas del análisis.
Identificación de amenazas
Una vez identificados los activos, deben determinarse las amenazas para su confidencialidad, integridad o disponibilidad. Pueden ser técnicas, organizativas o externas, y a menudo resultan de varios factores combinados.
Entre las más comunes figuran ciberataques, fallos de equipos, errores de usuarios, accesos no autorizados y cortes de electricidad. También aumentan las amenazas de la cadena de suministro y las vulnerabilidades del software utilizado.
En esta etapa conviene utilizar informes de incidentes, información sobre nuevas vulnerabilidades y la experiencia de la propia organización. Así, el análisis se basa en amenazas reales y no solo en escenarios hipotéticos.
➡️ Artículo relacionado: Gestión de vulnerabilidades y GRC: cómo reducir riesgos e incidentes.
¿Cómo se evalúa el nivel de riesgo?
Tras identificar activos y amenazas, la organización puede evaluar el nivel de riesgo. Se consideran dos parámetros principales: la probabilidad de materialización de la amenaza y el impacto que podría tener en la organización.
La probabilidad estima hasta qué punto es realista que ocurra un evento. El impacto describe sus consecuencias potenciales: pérdida de datos, parada de producción, interrupción del negocio o sanciones por incumplimiento normativo.
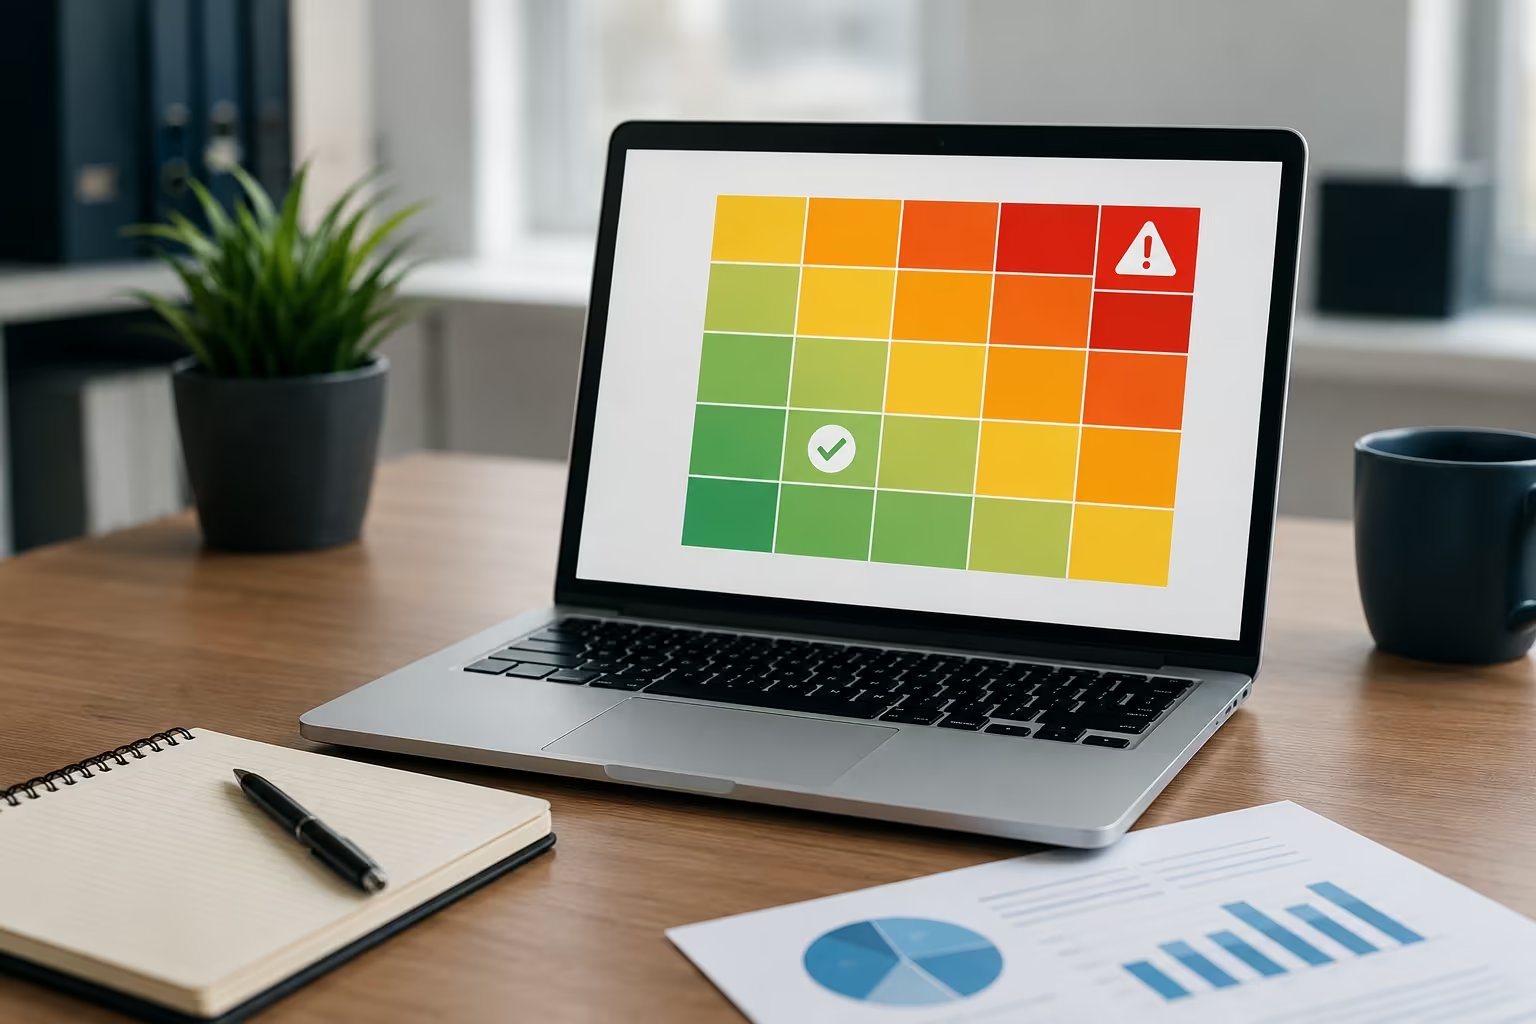
La mayoría de las organizaciones utilizan una matriz de riesgos para asignar niveles. Esto facilita determinar qué amenazas requieren actuaciones inmediatas y cuáles pueden supervisarse o aceptarse.
La evaluación no debe realizarse una sola vez. Los cambios en la infraestructura, las nuevas vulnerabilidades y el crecimiento de la organización modifican continuamente el riesgo. Por ello, el análisis debe actualizarse y adaptarse a la situación actual.
¿Qué métodos de análisis de riesgos conviene utilizar?
No existe un método universal válido para todas las organizaciones. La elección depende del sector, el tamaño, las normas aplicables y la complejidad de los procesos de negocio.
Una de las normas más utilizadas es ISO 31000, que describe principios generales de gestión de riesgos y puede aplicarse prácticamente en cualquier organización. En seguridad de la información también destaca ISO/IEC 27005, que desarrolla los requisitos de análisis y evaluación de riesgos de ISO 27001.
Las organizaciones con procesos de ciberseguridad más avanzados también utilizan metodologías del NIST, como el Risk Management Framework (RMF). Estas permiten un análisis sistemático conforme a buenas prácticas.
Con independencia de la metodología, lo importante es mantener un proceso coherente. El análisis debe ser repetible, estar bien documentado y basarse en datos actuales, no solo en valoraciones subjetivas individuales.
Análisis de riesgos y NIS2
El enfoque basado en el riesgo es uno de los fundamentos de NIS2. Las organizaciones afectadas deben identificar amenazas regularmente, evaluar su impacto operativo e implantar medidas de seguridad adecuadas.
Por tanto, el análisis no puede ser un documento puntual preparado para una auditoría. Debe formar parte de la gestión diaria de la seguridad y actualizarse cuando cambia la organización o aparecen nuevas amenazas.
En la práctica, facilita numerosas obligaciones de NIS2: priorizar actuaciones, planificar inversiones y demostrar una gestión consciente del riesgo de ciberseguridad.
Lectura recomendada: ¿Qué es NIS2? Guía completa para organizaciones.
Análisis de riesgos e ISO 27001
El análisis de riesgos es igual de importante al implantar ISO 27001. La norma exige identificar los riesgos de seguridad de la información y seleccionar medidas adecuadas a su nivel.
Los controles no deben elegirse de forma arbitraria. Cada decisión de protección de la información debe derivarse de un análisis previo.
Este enfoque permite utilizar mejor los recursos y concentrar las actuaciones en las áreas más importantes. También facilita la preparación de auditorías de certificación y la demostración del cumplimiento de la norma.
¿Cómo apoya el análisis de riesgos a un sistema GRC?
Muchas organizaciones siguen analizando riesgos en Excel o en documentos dispersos. Con el aumento de amenazas y requisitos normativos, este enfoque pierde eficacia.
Las plataformas GRC (Governance, Risk & Compliance) conectan el análisis con el cumplimiento, la gestión de vulnerabilidades, los incidentes y las auditorías. Toda la información se centraliza, lo que facilita supervisar el riesgo y preparar informes para la dirección.
La centralización permite responder antes a cambios en las amenazas, planificar mejor las medidas correctoras y decidir a partir de información actualizada.
Errores frecuentes en el análisis de riesgos
Pese a una mayor conciencia de su importancia, muchas organizaciones repiten errores. Suelen deberse a tratar el análisis como una obligación formal y no como una herramienta de decisión.
Los más frecuentes son:
- realizar el análisis solo antes de una auditoría,
- no actualizar regularmente los resultados,
- ignorar los procesos de negocio y centrarse exclusivamente en TI,
- no documentar las medidas de reducción del riesgo,
- no considerar nuevas vulnerabilidades y amenazas,
- utilizar varias herramientas sin coherencia entre sí.
El resultado es una documentación que no refleja el riesgo real ni apoya una gestión eficaz de la seguridad.
Ejemplo práctico de análisis de riesgos
Ejemplo hipotético, no una implantación en un cliente. Piense en un hospital de tamaño medio que se prepara para implantar NIS2. Utiliza múltiples sistemas informáticos, procesa miles de registros médicos y mantiene infraestructuras de las que depende la seguridad del paciente.
El primer paso es identificar los activos principales. El equipo de seguridad señala el sistema de documentación clínica electrónica, los servidores, los dispositivos médicos conectados, las copias de seguridad y la red. Después analiza amenazas como ransomware, fallos de equipos, errores de configuración y accesos no autorizados.
A continuación, evalúa la probabilidad y las consecuencias para el hospital. Esto permite priorizar actuaciones y centrarse en los riesgos con mayor impacto en la seguridad del paciente y la continuidad asistencial.
El análisis no termina con un informe. Sus resultados deben orientar las medidas correctoras, la supervisión del riesgo y la actualización de controles. Muchas organizaciones utilizan GRC para centralizar los riesgos, el cumplimiento y la ejecución de acciones correctivas.
Resumen
El análisis de riesgos es mucho más que una obligación legal o normativa. Apoya decisiones fundamentadas sobre seguridad, protección de datos y continuidad del negocio.
Identificar amenazas, evaluar su impacto y planificar medidas de reducción de forma regular prepara mejor a la organización para nuevos retos. Esto es especialmente importante en el contexto de NIS2, ISO 27001 y Governance, Risk & Compliance.
Las organizaciones que analizan riesgos continuamente y utilizan los resultados para decidir aumentan su resiliencia y su preparación para auditorías e inspecciones. Integrar el análisis en una plataforma GRC también mejora la gestión del cumplimiento, la documentación y las medidas correctoras.
