

Was ist eine Risikoanalyse?
Die Risikoanalyse identifiziert Bedrohungen, bewertet ihre Auswirkungen auf die Organisation und bestimmt ihre Eintrittswahrscheinlichkeit. Sie soll besonders schutzbedürftige Bereiche aufzeigen und Maßnahmen planen, mit denen Risiken auf ein akzeptables Maß gesenkt werden.
In der Praxis gehört die Risikoanalyse zu den wichtigsten Bestandteilen des Informationssicherheitsmanagements. Organisationen nutzen sie nicht nur zum Schutz ihrer IT-Systeme, sondern auch zur Absicherung von Geschäftsprozessen, Daten und kritischen Infrastrukturen. Ohne eine fundierte Analyse sind sachgerechte Entscheidungen über Sicherheitsinvestitionen und Abhilfemaßnahmen kaum möglich.
Mit neuen regulatorischen Vorgaben wächst die Bedeutung der Risikoanalyse. Die NIS2-Richtlinie sowie die Normen ISO 27001 und ISO 31000 stützen ihre Anforderungen auf einen risikobasierten Ansatz. Eine Organisation sollte Bedrohungen daher nicht nur identifizieren, sondern auch deren Auswirkungen und die Wirksamkeit eingeführter Schutzmaßnahmen regelmäßig überwachen.
Die Risikoanalyse ist ausdrücklich kein einmaliges Projekt vor einem Audit. Sie ist ein fortlaufender Prozess, der bei organisatorischen Veränderungen, dem Ausbau der IT-Infrastruktur und neuen Cyberbedrohungen aktualisiert werden sollte.
Warum ist eine Risikoanalyse so wichtig?
Jede Organisation trifft täglich zahlreiche Entscheidungen zu Sicherheit, Technologie und Betrieb. Einige wirken sich unmittelbar auf die Geschäftskontinuität, Datensicherheit oder Einhaltung geltender Vorschriften aus. Ohne eine angemessene Risikoanalyse ist schwer zu erkennen, welche Bedrohungen sofortige Maßnahmen erfordern und welche akzeptiert oder überwacht werden können.
Viele Organisationen stützen Sicherheitsentscheidungen weiterhin auf die Erfahrung ihrer Mitarbeitenden oder einzelne Vorfälle. Dies führt häufig zu Investitionen in Schutzmaßnahmen, die die wichtigsten Probleme nicht lösen. Die Risikoanalyse ermöglicht dagegen datenbasierte Entscheidungen statt bloßer Annahmen.
Eine sorgfältige Analyse unterstützt auch die effiziente Budgetplanung. Sie erlaubt es, sich auf Bedrohungen mit den größten betrieblichen Auswirkungen zu konzentrieren, statt jedes denkbare Risiko beseitigen zu wollen. So werden vorhandene Ressourcen besser genutzt und Cybersicherheitsmaßnahmen wirksamer.
Hinzu kommen regulatorische Anforderungen. Sowohl NIS2 als auch ISO 27001 verlangen einen risikobasierten Ansatz. Das bedeutet, Bedrohungen regelmäßig zu identifizieren, ihre Auswirkungen zu bewerten und risikomindernde Maßnahmen zu dokumentieren.
Lesetipp: Was ist Risikomanagement? Ein umfassender Leitfaden für Organisationen.
Wie läuft eine Risikoanalyse ab?
Obwohl Organisationen unterschiedliche Methoden einsetzen, folgen die meisten Risikoanalysen einem ähnlichen Ablauf. Der Prozess umfasst die Identifikation von Assets und Bedrohungen, die Schwachstellenanalyse, die Bewertung von Wahrscheinlichkeit und Auswirkungen sowie die Erstellung eines Risikobehandlungsplans.
Entscheidend ist: Bei einer Risikoanalyse geht es nicht nur darum, ein Formular auszufüllen oder einen Bericht zu erstellen. Sie soll Informationen liefern, mit denen die Leitung fundierte Entscheidungen zur Sicherheit der Organisation treffen kann.
Assets identifizieren
Im ersten Schritt werden die Assets ermittelt, also alle Ressourcen, die für die Organisation einen Wert haben. Dazu zählen IT-Systeme, Anwendungen, Daten, Netzwerkgeräte, Kundenleistungen, Geschäftsprozesse und das Wissen der Mitarbeitenden.
Assets bilden die Grundlage des gesamten Prozesses. Weiß eine Organisation nicht, was sie schützen muss, kann sie weder Bedrohungen richtig bewerten noch geeignete Schutzmaßnahmen auswählen.
In der Praxis konzentrieren sich viele Unternehmen ausschließlich auf die IT-Infrastruktur. Ebenso wichtig sind jedoch Geschäftsdaten, Dokumentation, produktionsunterstützende Systeme und kundenbezogene Dienste. Der Ausfall eines dieser Elemente kann erhebliche finanzielle Schäden oder Reputationsverluste verursachen.
Empfehlenswert ist ein aktuelles Asset-Verzeichnis mit zugeordneten Verantwortlichen für die Sicherheit der jeweiligen Ressourcen. Das erleichtert die weiteren Schritte der Risikoanalyse erheblich.
Bedrohungen identifizieren
Nach der Erfassung der Assets werden Bedrohungen für deren Vertraulichkeit, Integrität oder Verfügbarkeit identifiziert. Sie können technischer, organisatorischer oder externer Natur sein und entstehen häufig durch das Zusammenwirken mehrerer Faktoren.
Typische Bedrohungen sind Cyberangriffe, Hardwareausfälle, Benutzerfehler, unbefugte Systemzugriffe und Stromausfälle. Zunehmend relevant sind außerdem Lieferkettenrisiken und Schwachstellen in eingesetzter Software.
Nutzen Sie in diesem Schritt Berichte über Sicherheitsvorfälle, Informationen zu neuen Schwachstellen und Erfahrungen Ihrer eigenen Organisation. So stützt sich die Analyse auf reale Bedrohungen statt ausschließlich auf hypothetische Szenarien.
➡️ Weiterführender Artikel: Schwachstellenmanagement und GRC: Risiken und Vorfälle reduzieren.
Wie wird das Risikoniveau bewertet?
Nach der Identifikation von Assets und Bedrohungen kann die Organisation das Risikoniveau bewerten. Dabei werden zwei grundlegende Parameter bestimmt: die Eintrittswahrscheinlichkeit einer Bedrohung und ihre möglichen Auswirkungen auf die Organisation.
Die Wahrscheinlichkeit beschreibt, wie realistisch ein Ereignis ist. Die Auswirkungen betreffen mögliche Folgen wie Datenverlust, Produktionsstillstand, Unterbrechungen der Geschäftskontinuität oder Sanktionen wegen nicht erfüllter regulatorischer Anforderungen.
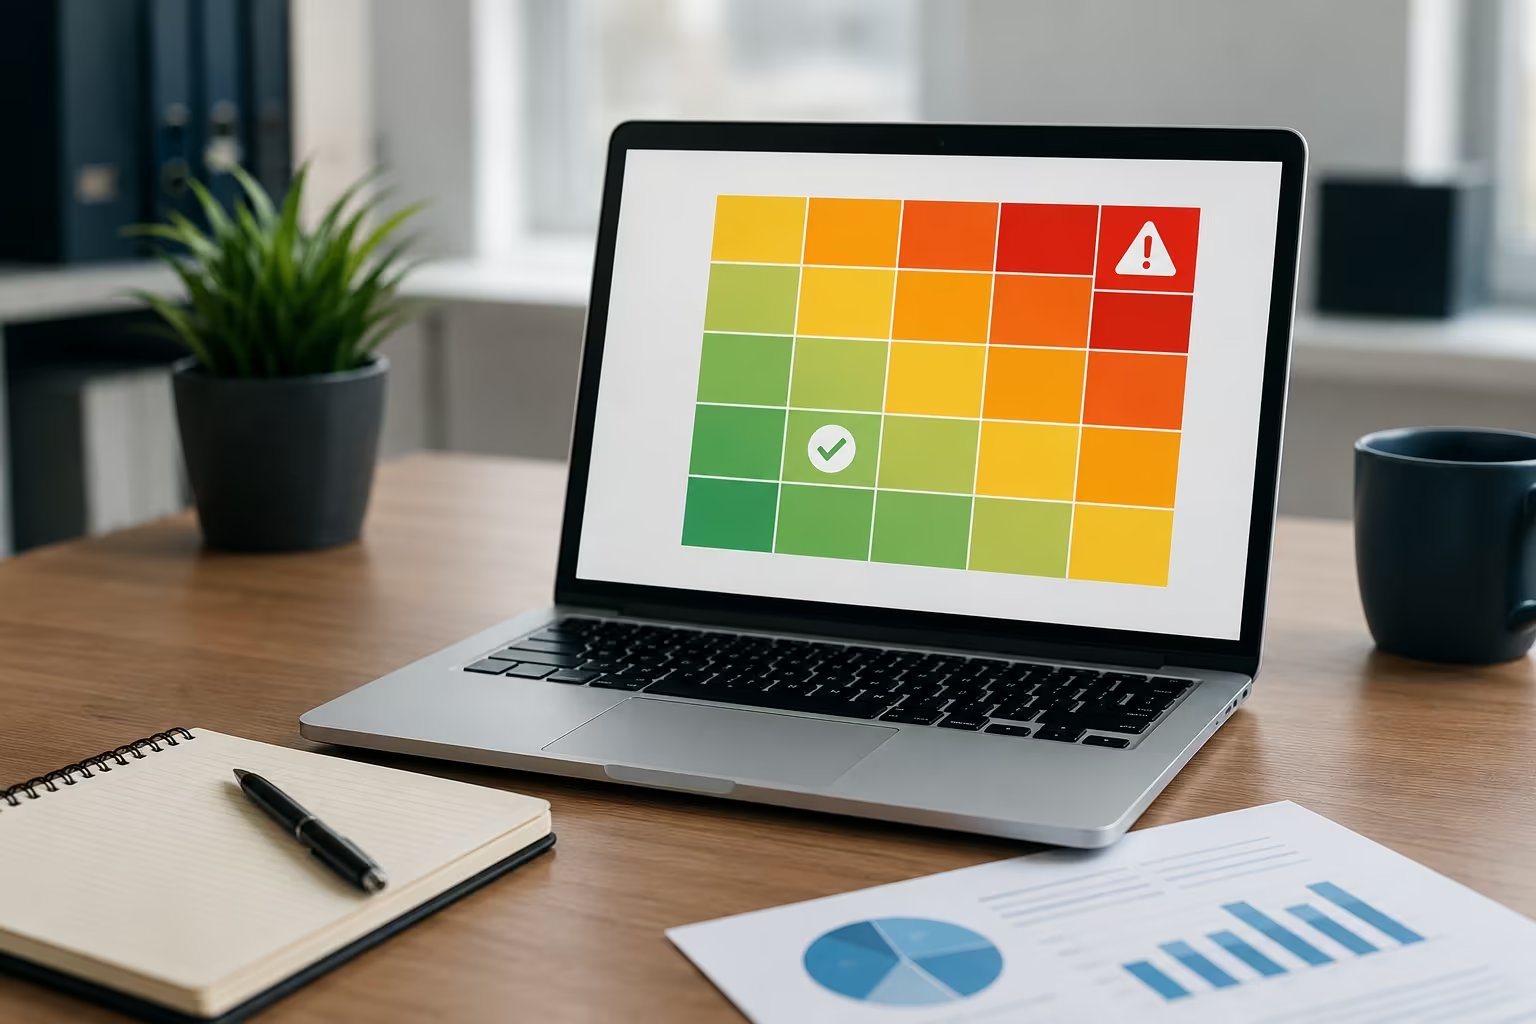
Die meisten Organisationen verwenden eine Risikomatrix, um Risiken einem entsprechenden Niveau zuzuordnen. Dadurch lässt sich leicht erkennen, welche Bedrohungen sofortiges Handeln erfordern und welche überwacht oder akzeptiert werden können.
Die Bewertung darf jedoch keine einmalige Aufgabe bleiben. Änderungen an der IT-Infrastruktur, neue Schwachstellen und das Wachstum der Organisation verändern das Risikoniveau fortlaufend. Deshalb sollte die Risikoanalyse regelmäßig an die aktuelle Situation angepasst werden.
Welche Methoden eignen sich für die Risikoanalyse?
Es gibt keine universelle Methode, die für jede Organisation geeignet ist. Die Auswahl hängt von Branche, Unternehmensgröße, geltenden Vorschriften und der Komplexität der Geschäftsprozesse ab.
Zu den verbreitetsten Normen zählt ISO 31000. Sie beschreibt allgemeine Grundsätze des Risikomanagements und lässt sich in nahezu jeder Organisation anwenden. Im Bereich der Informationssicherheit ist auch ISO/IEC 27005 weit verbreitet. Sie konkretisiert die Anforderungen der ISO 27001 an Risikoanalyse und Risikobewertung.
Organisationen mit weiter entwickelten Cybersicherheitsprozessen nutzen auch NIST-Methoden wie das Risk Management Framework (RMF). Diese ermöglichen eine systematische Analyse nach bewährten Verfahren.
Unabhängig von der Methode ist ein konsistenter Prozess entscheidend. Die Risikoanalyse sollte wiederholbar, gut dokumentiert und auf aktuelle Daten gestützt sein, nicht allein auf subjektive Einschätzungen einzelner Personen.
Risikoanalyse und NIS2
Der risikobasierte Ansatz ist eine Grundlage der NIS2-Richtlinie. Betroffene Organisationen sollten Bedrohungen regelmäßig identifizieren, ihre betrieblichen Auswirkungen bewerten und geeignete Sicherheitsmaßnahmen umsetzen.
Eine Risikoanalyse darf deshalb kein einmaliges Dokument für ein Audit sein. Sie sollte zum täglichen Sicherheitsmanagement gehören und bei organisatorischen Veränderungen oder neuen Bedrohungen aktualisiert werden.
In der Praxis unterstützt die Risikoanalyse zahlreiche NIS2-Pflichten. Sie hilft, Maßnahmen zu priorisieren, Sicherheitsinvestitionen zu planen und nachzuweisen, dass die Organisation Cyberrisiken bewusst steuert.
Lesetipp: Was ist NIS2? Ein umfassender Leitfaden für Organisationen.
Risikoanalyse und ISO 27001
Ebenso wichtig ist die Risikoanalyse bei der Umsetzung von ISO 27001. Die Norm verlangt, Informationssicherheitsrisiken zu identifizieren und dem Risikoniveau angemessene Sicherheitsmaßnahmen auszuwählen.
Schutzmaßnahmen dürfen daher nicht zufällig gewählt werden. Jede Entscheidung zum Informationsschutz sollte auf einer zuvor durchgeführten Risikoanalyse beruhen.
So lassen sich vorhandene Ressourcen wirksamer einsetzen und Aktivitäten auf die für die Organisation wichtigsten Bereiche ausrichten. Gleichzeitig werden die Vorbereitung auf Zertifizierungsaudits und der Nachweis der Normkonformität erleichtert.
Wie unterstützt die Risikoanalyse GRC?
In vielen Organisationen erfolgt die Risikoanalyse weiterhin in Excel-Tabellen oder verteilten Dokumenten. Mit zunehmenden Bedrohungen und regulatorischen Anforderungen wird dieser Ansatz jedoch immer weniger effizient.
Moderne GRC-Plattformen (Governance, Risk & Compliance) verbinden die Risikoanalyse mit Compliance-Prozessen, Schwachstellenmanagement, Vorfällen und Audits. Alle Informationen liegen zentral vor. Das erleichtert die Überwachung des Risikoniveaus und die Berichterstattung an die Leitung erheblich.
Durch zentralisierte Daten kann die Organisation schneller auf veränderte Bedrohungen reagieren, Abhilfemaßnahmen besser planen und Entscheidungen auf Grundlage aktueller Informationen treffen.
Häufige Fehler bei der Risikoanalyse
Trotz des wachsenden Bewusstseins für ihre Bedeutung machen viele Organisationen ähnliche Fehler. Meist liegt dies daran, dass sie die Analyse als formale Pflicht statt als Entscheidungshilfe betrachten.
Zu den häufigsten Fehlern gehören:
- Analysen ausschließlich vor einem Audit,
- fehlende regelmäßige Aktualisierung der Ergebnisse,
- Vernachlässigung von Geschäftsprozessen und ausschließlicher IT-Fokus,
- fehlende Dokumentation risikomindernder Maßnahmen,
- Nichtberücksichtigung neuer Schwachstellen und Bedrohungen,
- Analysen in mehreren uneinheitlichen Werkzeugen.
Das Ergebnis ist eine Dokumentation, die das tatsächliche Risikoniveau nicht abbildet und ein wirksames Sicherheitsmanagement nicht unterstützt.
Praxisbeispiel einer Risikoanalyse
Hypothetisches Beispiel, keine Kundenimplementierung. Stellen Sie sich ein mittelgroßes Krankenhaus vor, das sich auf die Anforderungen der NIS2-Richtlinie vorbereitet. Es verwendet zahlreiche IT-Systeme, verarbeitet Tausende medizinischer Datensätze und sichert den Betrieb einer Infrastruktur, von der die Patientensicherheit abhängt.
Zunächst werden die wichtigsten Assets identifiziert. Das Sicherheitsteam erfasst das elektronische Patientendokumentationssystem, Server, vernetzte Medizingeräte, Backups und die Netzwerkinfrastruktur. Anschließend untersucht es Bedrohungen wie Ransomware, Hardwareausfälle, Konfigurationsfehler und unbefugten Datenzugriff.
Im nächsten Schritt werden Eintrittswahrscheinlichkeit und Auswirkungen auf den Krankenhausbetrieb bewertet. Dadurch kann die Organisation Maßnahmen priorisieren und sich auf Risiken mit dem größten Einfluss auf Patientensicherheit und Versorgungskontinuität konzentrieren.
Die Risikoanalyse endet in der Praxis nicht mit einem Bericht. Ihre Ergebnisse sollten die Planung von Abhilfemaßnahmen, die Risikoüberwachung und die regelmäßige Aktualisierung von Schutzmaßnahmen steuern. Viele Organisationen nutzen dafür GRC-Plattformen zur zentralen Verwaltung von Risiken, Compliance und Korrekturmaßnahmen.
Fazit
Die Risikoanalyse ist weit mehr als eine Pflicht aus Vorschriften oder Normen. Sie unterstützt fundierte Entscheidungen zur Sicherheit der Organisation, zum Datenschutz und zur Geschäftskontinuität.
Die regelmäßige Identifikation von Bedrohungen, die Bewertung ihrer Auswirkungen und die Planung risikomindernder Maßnahmen bereiten die Organisation besser auf veränderte Herausforderungen vor. Das ist besonders im Zusammenhang mit NIS2, ISO 27001 und modernem Governance, Risk & Compliance wichtig.
Organisationen, die Risiken kontinuierlich analysieren und die Ergebnisse für Entscheidungen nutzen, stärken ihre Widerstandsfähigkeit gegen Vorfälle und ihre Vorbereitung auf Audits und Kontrollen. Die Integration in eine GRC-Plattform verbessert zusätzlich die Verwaltung von Compliance, Dokumentation und Abhilfemaßnahmen.
