Wat betekent NIS2 voor uw organisatie?
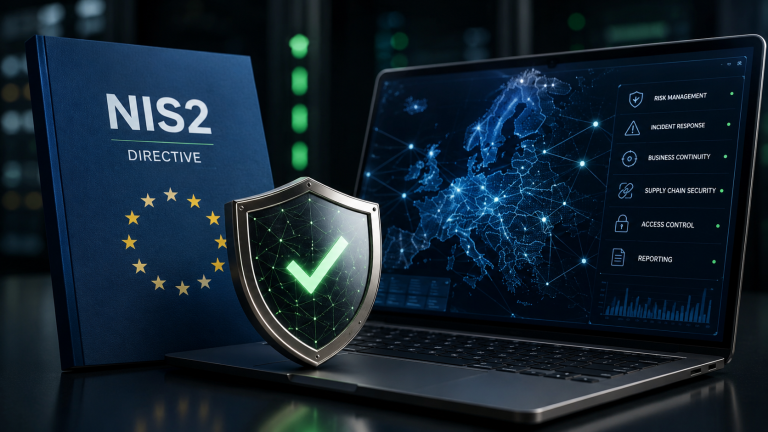
NIS2 is een van de belangrijkste juridische instrumenten van de Europese Unie voor cyberbeveiliging. Het doel is de beveiliging van organisaties te verbeteren en de aanpak van risicobeheer te harmoniseren.
In de praktijk vragen veel ondernemingen zich af: wat betekent NIS2 voor uw organisatie, en wat moet u doen? Het antwoord is niet één enkele verplichting, want het omvat het hele beheersysteem voor beveiliging.
Voor wie geldt NIS2?
De nieuwe regels bestrijken een veel grotere groep entiteiten dan voorheen, waardoor veel organisaties voor het eerst onder de reikwijdte vallen.
De richtlijn betreft zowel essentiële als belangrijke entiteiten in sectoren waaronder energie, water, gezondheidszorg en financiën. Zij geldt ook voor technologiebedrijven en aanbieders van digitale diensten. Alleen werkzaam zijn in een genoemde sector stelt de reikwijdte of de categorie van de entiteit niet vast. Beoordeel in Polen art. 5 en 5a, de omvang, de rechtsvorm en de uitzonderingen. Voor het bankwezen en de infrastructuur van financiële markten is een afzonderlijke beoordeling van de verplichtingen nodig. DORA voorziet in het sectorspecifieke regime voor ICT-risico en rapportage; art. 8i bepaalt welke bepalingen van de Poolse KSC van toepassing blijven.
Welke verplichtingen voert NIS2 in?
NIS2 verlangt een systematische aanpak van beveiliging, geen eenmalige exercitie.
Organisaties moeten risico identificeren en beoordelen, incidenten beheren en kwetsbaarheden monitoren. Toezicht op leveranciers en het melden van gebeurtenissen zijn eveneens verplicht.
Technologie alleen is daarom niet voldoende: processen en beheersstructuren zijn essentieel.
NIS2 en de uitvoering ervan in Polen
In Polen wordt NIS2 uitgevoerd via de wet van 5 juli 2018 inzake het nationale cyberbeveiligingssysteem, gewijzigd door de wet van 23 januari 2026 (Pools Staatsblad 2026, item 252), zoals later gewijzigd.
Maatregelen moeten worden uitgevoerd en gedocumenteerd. Organisaties moeten ook risicoregisters bijhouden, zich op audits voorbereiden en de bedrijfscontinuïteit waarborgen.
Waarom schiet de traditionele aanpak tekort?
In veel organisaties steunt beveiliging nog op versnipperde hulpmiddelen en documenten, waardoor controle aanzienlijk moeilijker wordt.
Een actueel risicobeeld wordt moeilijk te verkrijgen, en tijdens audits ontstaan problemen. Het ontbreken van een samenhangend beheermodel maakt de activiteiten ook ondoeltreffend.
Een meer gestructureerde aanpak is daarom nodig.
Hoe bereidt u een onderneming voor op NIS2?
De voorbereiding vraagt meerdere stappen die ordelijk worden uitgevoerd.
Identificeer eerst processen en activa en koppel die vervolgens aan risico’s. Voer daarna incidentbeheer en monitoring van kwetsbaarheden in.
Stel ten slotte rapportage en de voorbereiding op audits in. Dit helpt de organisatie te voldoen aan wettelijke eisen en verbetert tegelijk de beveiliging.
Hoe ondersteunt CyberSonar24 de uitvoering van NIS2?
De wet verlangt doeltreffende processen en passende beheersmaatregelen, niet de aanschaf van een GRC-platform. Dergelijke software kan helpen gegevens te ordenen, handelingen te documenteren en het toezicht te ondersteunen, afhankelijk van de schaal van de organisatie.
In CyberSonar24 wordt het risico bij het opslaan van de registratie herberekend als waarschijnlijkheid × impact. De gebruiker beoordeelt het resultaat en kiest en documenteert verdere maatregelen.
In CyberSonar24 bevat één incidentformulier velden voor een inbreuk in verband met persoonsgegevens volgens art. 33 AVG en voor melding aan de Poolse UODO. Beoordeel de classificatie en de termijnen volgens de KSC en de AVG afzonderlijk. De gebruiker is verantwoordelijk voor het indienen van meldingen via het passende kanaal; het formulier houdt geen automatische indiening bij CSIRT of S46 in.
Samenvatting
NIS2 brengt aanzienlijke veranderingen in cyberbeveiliging en verlangt dat organisaties zich aanpassen.
👉 In de praktijk betekent dit het invoeren van risico-, incident- en compliancebeheer.
CyberSonar24 kan het ordenen van informatie over risico, incidenten en compliance ondersteunen. Stem het gebruik af op de verplichtingen van de organisatie en controleer de reikwijdte tijdens een demonstratie; het hulpmiddel vervangt technische beheersmaatregelen noch een juridische beoordeling.