¿Qué implica NIS2 para su organización?
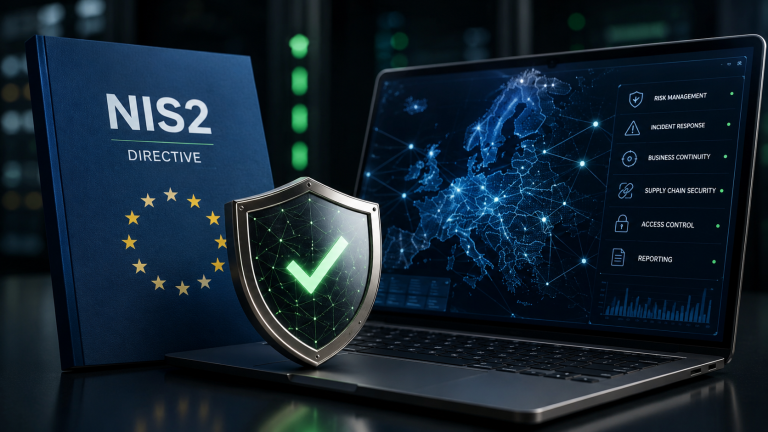
NIS2 es uno de los principales instrumentos legales de ciberseguridad de la Unión Europea. Busca elevar la seguridad y armonizar la gestión de riesgos.
Muchas empresas se preguntan: ¿qué significa NIS2 para nuestra organización y qué debemos hacer? La respuesta no se limita a una obligación, porque abarca todo el sistema de gestión de seguridad.
¿A quién afecta NIS2?
Las nuevas disposiciones incluyen muchas más entidades que antes. Numerosas organizaciones entrarán por primera vez en su ámbito.
La directiva afecta a entidades esenciales e importantes de sectores como energía, agua, sanidad y finanzas. También incluye empresas tecnológicas y proveedores de servicios digitales. La actividad en un sector enumerado no determina por sí sola la inclusión ni la categoría. En Polonia deben evaluarse los arts. 5 y 5a, el tamaño, la forma jurídica y las excepciones. La banca y la infraestructura de los mercados financieros requieren una evaluación específica. DORA establece el régimen sectorial de riesgos TIC y notificaciones; el art. 8i determina qué disposiciones polacas de KSC siguen aplicándose.
¿Qué obligaciones introduce NIS2?
NIS2 exige abordar la seguridad sistemáticamente, no de forma puntual.
Las organizaciones deben identificar y evaluar riesgos, gestionar incidentes y supervisar vulnerabilidades. También controlar proveedores y notificar eventos.
La tecnología por sí sola no basta: los procesos y la estructura de gestión son esenciales.
NIS2 y su transposición en Polonia
En Polonia, NIS2 se aplica mediante la Ley de 5 de julio de 2018 del Sistema Nacional de Ciberseguridad, modificada por la Ley de 23 de enero de 2026 (Diario de Leyes de Polonia de 2026, posición 252), con modificaciones posteriores.
Deben implantar medidas y documentarlas, mantener registros de riesgos, preparar auditorías y garantizar la continuidad del negocio.
¿Por qué no funciona el enfoque tradicional?
La seguridad sigue basándose en muchas organizaciones en herramientas y documentos dispersos, lo que dificulta el control.
Esto impide obtener una visión actual del riesgo y genera problemas en auditorías. Además, sin un modelo coherente las actuaciones resultan ineficaces.
Por ello, se necesita un enfoque más estructurado.
¿Cómo preparar su empresa para NIS2?
La preparación requiere varios pasos ordenados.
Primero identifique procesos y recursos y relaciónelos con los riesgos. Después implante la gestión de incidentes y la supervisión de vulnerabilidades.
Por último, establezca informes y preparación de auditorías. Así se cumplen requisitos normativos y se mejora la seguridad.
¿Cómo apoya CyberSonar24 la implantación de NIS2?
La normativa exige procesos eficaces y controles adecuados, no comprar una plataforma GRC. Ese software puede ayudar a ordenar datos, documentar actuaciones y supervisar, según la escala de la organización.
En CyberSonar24 el riesgo se recalcula al guardar la ficha como probabilidad × impacto. El usuario evalúa el resultado y elige y documenta las acciones posteriores.
En CyberSonar24, un formulario de incidente incluye campos de violación de datos personales del art. 33 del RGPD y notificación a la UODO polaca. Evalúe por separado la clasificación y los plazos de KSC y RGPD. El usuario presenta la notificación por el canal adecuado; el formulario no implica envío automático a CSIRT ni S46.
Resumen
NIS2 introduce cambios importantes en ciberseguridad y exige adaptar las actuaciones.
👉 En la práctica, supone implantar gestión de riesgos, incidentes y cumplimiento.
CyberSonar24 puede apoyar la organización de información sobre riesgos, incidentes y cumplimiento. Adapte su uso a las obligaciones y compruebe el alcance en una demostración; no sustituye los controles técnicos ni la evaluación jurídica.