Was bedeutet NIS2 für Ihre Organisation?
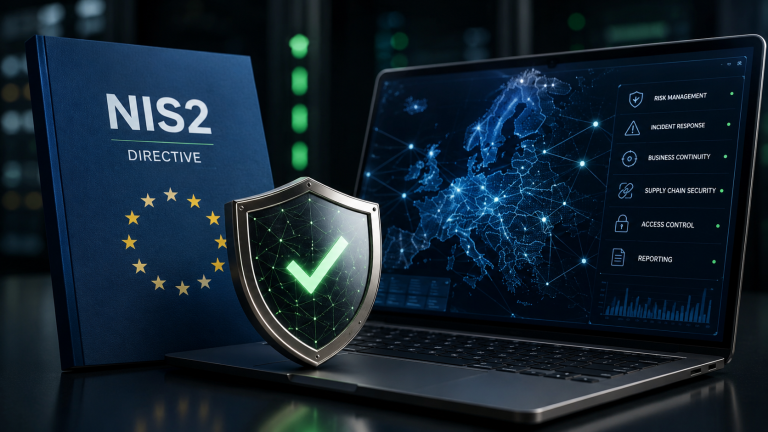
NIS2 gehört zu den wichtigsten Rechtsakten zur Cybersicherheit in der Europäischen Union. Die Richtlinie soll die Sicherheit von Organisationen erhöhen und den Ansatz zum Risikomanagement vereinheitlichen.
Viele Unternehmen fragen sich: Was bedeutet NIS2 für unsere Organisation und welche Maßnahmen sind nötig? Die Antwort lässt sich nicht auf eine einzelne Pflicht reduzieren, denn sie betrifft das gesamte Sicherheitsmanagementsystem.
Wen betrifft NIS2?
Die neuen Vorschriften erfassen wesentlich mehr Einrichtungen als zuvor. Viele Organisationen fallen deshalb erstmals in ihren Anwendungsbereich.
Die Richtlinie betrifft wesentliche und wichtige Einrichtungen unter anderem in Energie, Wasserversorgung, Gesundheitswesen und Finanzwirtschaft. Hinzu kommen Technologieunternehmen und Anbieter digitaler Dienste. Die Tätigkeit in einem genannten Sektor allein entscheidet weder über die Erfassung noch über die Kategorie. In Polen sind Art. 5 und 5a, Größe, Rechtsform und Ausnahmen zu prüfen. Für Banken und Finanzmarktinfrastrukturen sind die Pflichten gesondert zu prüfen. DORA bildet das sektorspezifische Regelwerk für IKT-Risiken und Meldungen; Art. 8i bestimmt, welche polnischen KSC-Vorschriften weiterhin gelten.
Welche Pflichten führt NIS2 ein?
NIS2 verlangt einen systematischen Sicherheitsansatz statt einer einmaligen Maßnahme.
Organisationen müssen Risiken identifizieren und bewerten, Vorfälle steuern und Schwachstellen überwachen. Hinzu kommen Lieferantenkontrolle und Ereignismeldungen.
Technologie allein reicht deshalb nicht aus. Entscheidend sind Prozesse und Führungsstruktur.
NIS2 und ihre Umsetzung in Polen
In Polen wird NIS2 durch das Gesetz vom 5. Juli 2018 über das nationale Cybersicherheitssystem umgesetzt, geändert durch das Gesetz vom 23. Januar 2026 (polnisches Gesetzblatt 2026, Pos. 252), mit späteren Änderungen.
Maßnahmen sind nicht nur umzusetzen, sondern auch zu dokumentieren. Zusätzlich müssen Organisationen Risikoregister führen, Audits vorbereiten und die Geschäftskontinuität gewährleisten.
Warum reicht der traditionelle Ansatz nicht aus?
In vielen Organisationen beruht Sicherheit weiterhin auf verteilten Werkzeugen und Dokumenten. Das erschwert die Kontrolle erheblich.
Ein aktuelles Risikobild ist dadurch schwer zu gewinnen, und bei Audits entstehen Probleme. Ohne ein konsistentes Managementmodell bleiben Maßnahmen zudem unwirksam.
Deshalb ist ein stärker strukturierter Ansatz erforderlich.
Wie bereiten Sie Ihr Unternehmen auf NIS2 vor?
Die Vorbereitung umfasst mehrere Schritte, die geordnet umgesetzt werden sollten.
Zuerst identifiziert die Organisation Prozesse und Ressourcen und verknüpft sie mit Risiken. Danach folgen Vorfallmanagement und Schwachstellenüberwachung.
Den Abschluss bilden Berichte und Auditvorbereitung. Damit erfüllt die Organisation regulatorische Anforderungen und erhöht zugleich ihr Sicherheitsniveau.
Wie unterstützt CyberSonar24 die NIS2-Umsetzung?
Das Gesetz verlangt wirksame Prozesse und geeignete Schutzmaßnahmen, nicht den Kauf einer GRC-Plattform. Eine solche Software kann je nach Organisationsgröße Daten strukturieren, Maßnahmen dokumentieren und die Aufsicht unterstützen.
In CyberSonar24 wird das Risiko beim Speichern als Wahrscheinlichkeit × Auswirkung berechnet. Der Nutzer bewertet das Ergebnis und wählt und dokumentiert weitere Maßnahmen.
In CyberSonar24 enthält ein Vorfallformular Felder für Datenschutzverletzungen nach Art. 33 DSGVO und die Meldung an Polens UODO. Einstufung und Fristen nach KSC und DSGVO sind getrennt zu prüfen. Der Nutzer meldet über den zuständigen Kanal; das Formular bedeutet keine automatische Übermittlung an CSIRT oder S46.
Fazit
NIS2 verändert den Umgang mit Cybersicherheit erheblich. Organisationen müssen ihre Aktivitäten entsprechend anpassen.
👉 In der Praxis bedeutet das, Risiko-, Vorfall- und Compliance-Management einzuführen.
CyberSonar24 kann die Strukturierung von Risiko-, Vorfall- und Compliance-Informationen unterstützen. Der Einsatz ist an die Pflichten anzupassen und in einer Vorführung zu prüfen; das Werkzeug ersetzt weder technische Schutzmaßnahmen noch rechtliche Prüfung.