¿Por qué cambia la función del CISO?
Hace unos años, el CISO se centraba en la seguridad técnica. Su función se ha ampliado porque los entornos organizativos son más complejos.
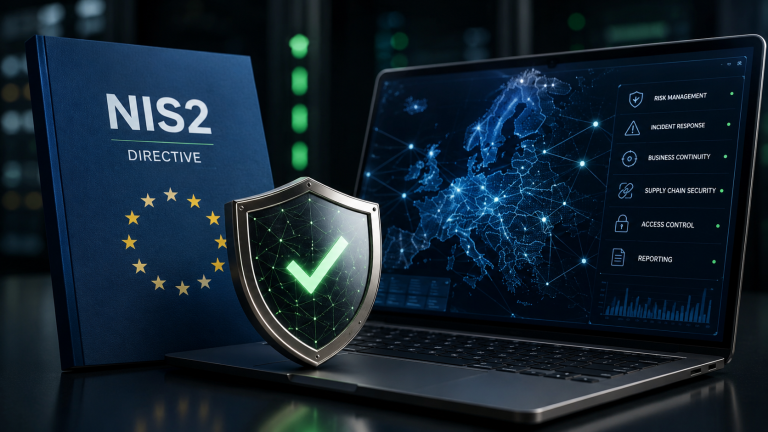
Aumentan los sistemas, la nube y los proveedores, mientras surgen requisitos como la ley polaca que transpone NIS2 (KSC). La seguridad deja de ser solo TI y pasa a formar parte de la gestión global.
¿Qué hace un CISO en la práctica?
El CISO moderno responde de mucho más que controles técnicos. Su tarea principal es asegurar un enfoque coherente en toda la organización.
Comprende riesgos, supervisión de incidentes y cumplimiento. También debe colaborar con la dirección y traducir asuntos técnicos a lenguaje de negocio.
Esto permite tomar decisiones de seguridad fundamentadas.
La gestión de riesgos como función clave
Es una de las áreas más importantes del CISO.
No se limita a identificar amenazas: las conecta con procesos y recursos para determinar su impacto operativo.
Exige un registro, responsables asignados y seguimiento de medidas correctoras.
Gestión y respuesta a incidentes
Los incidentes son otra área esencial.
El CISO debe garantizar un proceso coherente desde la comunicación hasta la respuesta y el análisis de causas.
También debe asegurar las notificaciones exigidas por la ley polaca que transpone NIS2 (KSC). Esto requiere rapidez y orden.
Cumplimiento y requisitos normativos
Las nuevas disposiciones incorporan compliance al ámbito del CISO.
La organización debe implantar controles y documentar sus actuaciones. El CISO supervisa el análisis de brechas, la correspondencia entre requisitos y medidas y la preparación de auditorías.
Son especialmente relevantes las exigencias de la ley polaca que transpone NIS2 (KSC) sobre riesgos, incidentes y proveedores.
¿Por qué necesita el CISO un enfoque sistemático?
La seguridad está dispersa en muchas organizaciones. Los riesgos figuran en documentos diferentes, los incidentes se gestionan en varias herramientas y las medidas son difíciles de seguir.
Esto dificulta las decisiones y limita el control.
El CISO necesita conectar todos los elementos en un modelo coherente.
El papel de GRC en el trabajo del CISO
Aquí ayudan los sistemas GRC (Governance, Risk & Compliance).
Permiten:
- mantener un registro central de riesgos,
- estandarizar los incidentes,
- supervisar vulnerabilidades,
- controlar el cumplimiento,
- informar a la dirección.
Así se estructuran las actuaciones y aumenta su eficacia.
Colaboración con la dirección y las áreas de negocio
El CISO moderno no trabaja aislado.
Debe colaborar con dirección y otros departamentos porque la seguridad afecta a toda la organización. Los informes y la presentación comprensible de datos son esenciales.
Así, la dirección decide según el riesgo real.
Resumen
El CISO ha evolucionado y supera ampliamente los aspectos técnicos.
👉 En la práctica, incluye responsabilidad sobre riesgos, incidentes y cumplimiento de la ley polaca que transpone NIS2 (KSC). El requisito polaco de antecedentes penales se aplica antes de asumir las tareas de los arts. 8 u 11; el art. 8f, apdo. 3, admite una habilitación válida de nivel confidencial o superior. La función del CISO y la delegación no eliminan la responsabilidad legal del máximo responsable según el art. 8c. KSC no exige un puesto llamado CISO.
Las organizaciones que buscan una seguridad eficaz necesitan un enfoque GRC coherente. Permite al CISO controlar realmente la situación y apoyar el desarrollo organizativo.