Warum verändert sich die CISO-Rolle?
Noch vor wenigen Jahren konzentrierte sich ein CISO hauptsächlich auf technische Sicherheitsaspekte. Heute ist seine Rolle deutlich umfassender, weil Organisationen in komplexeren Umgebungen arbeiten.
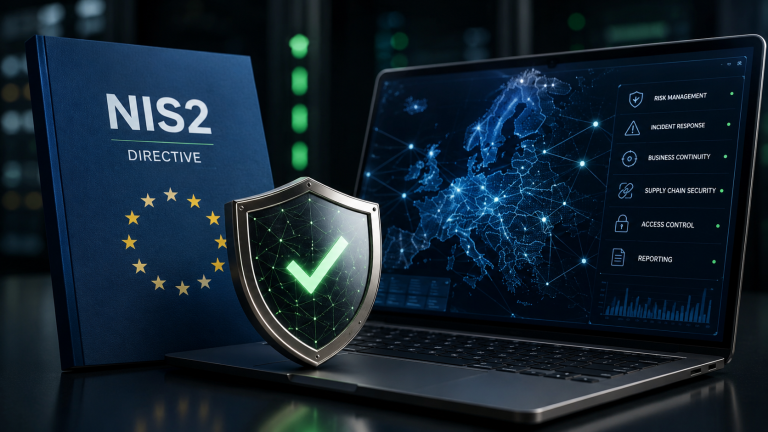
Einerseits nehmen Systeme, Cloud-Dienste und Lieferanten zu. Andererseits entstehen Vorgaben wie das polnische Gesetz zur Umsetzung von NIS2 (KSC). Sicherheit wird damit von einer reinen IT-Aufgabe zu einem Bestandteil der gesamten Organisationsführung.
Was macht ein CISO in der Praxis?
Ein moderner CISO verantwortet deutlich mehr als technische Schutzmaßnahmen. Seine Hauptaufgabe ist ein konsistenter Sicherheitsansatz in der gesamten Organisation.
Dazu gehören vor allem Risikomanagement, Vorfallaufsicht und Compliance-Kontrolle. Außerdem arbeitet der CISO mit der Geschäftsleitung zusammen und übersetzt technische Sachverhalte in betriebliche Zusammenhänge.
So kann die Organisation fundierte Sicherheitsentscheidungen treffen.
Risikomanagement als zentrale Aufgabe
Risikomanagement gehört zu den wichtigsten Tätigkeitsfeldern eines CISO.
Dabei geht es nicht nur um Bedrohungsidentifikation, sondern um die Verknüpfung mit Prozessen und Ressourcen. Erst dadurch erkennt die Organisation Risiken mit dem größten betrieblichen Einfluss.
Praktisch erfordert das ein Risikoregister, zugeordnete Verantwortliche und die Überwachung von Abhilfemaßnahmen.
Vorfallmanagement und Reaktion
Ein weiteres zentrales Feld ist das Vorfallmanagement.
Der CISO stellt einen konsistenten Ablauf von der Meldung über die Reaktion bis zur Ursachenanalyse sicher.
Zudem muss er die Erfüllung der Meldeanforderungen aus dem polnischen Gesetz zur Umsetzung von NIS2 (KSC) gewährleisten. Das verlangt schnelles und strukturiertes Handeln.
Compliance und regulatorische Anforderungen
Mit neuen Vorschriften umfasst die CISO-Rolle auch Compliance.
Die Organisation muss geeignete Schutzmaßnahmen umsetzen und ihre Tätigkeiten dokumentieren. Deshalb überwacht der CISO Lückenanalysen, die Zuordnung von Anforderungen und die Auditvorbereitung.
Besonders relevant sind die Anforderungen aus dem polnischen Gesetz zur Umsetzung von NIS2 (KSC) zu Risiken, Vorfällen und Lieferanten.
Warum braucht ein CISO einen systematischen Ansatz?
Sicherheitsaktivitäten sind häufig verteilt. Risikodaten liegen in verschiedenen Dokumenten, Vorfälle werden in mehreren Werkzeugen bearbeitet und Abhilfemaßnahmen sind schwer zu überwachen.
Das erschwert Entscheidungen und begrenzt die Kontrolle.
Der CISO benötigt deshalb einen systematischen Ansatz, der alle Elemente in einem konsistenten Modell verbindet.
Die Rolle von GRC im Arbeitsalltag des CISO
Hier helfen GRC-Systeme (Governance, Risk & Compliance).
Damit kann der CISO:
- ein zentrales Risikoregister führen,
- Vorfälle standardisiert bearbeiten,
- Schwachstellen überwachen,
- die Einhaltung von Vorschriften kontrollieren,
- an die Geschäftsleitung berichten.
Der Ansatz strukturiert die Aktivitäten und erhöht ihre Wirksamkeit.
Zusammenarbeit mit Geschäftsleitung und Fachbereichen
Ein moderner CISO arbeitet nicht isoliert.
Er muss mit Geschäftsleitung und anderen Abteilungen zusammenarbeiten, weil Sicherheit die gesamte Organisation beeinflusst. Berichte und eine für Fachbereiche verständliche Datendarstellung sind deshalb zentral.
Die Geschäftsleitung kann ihre Entscheidungen dadurch auf tatsächliche Risiken stützen.
Fazit
Die CISO-Rolle hat sich deutlich verändert und geht heute weit über technische Aspekte hinaus.
👉 In der Praxis bedeutet das Verantwortung für Risiken, Vorfälle und die Einhaltung des polnischen Gesetzes zur Umsetzung von NIS2 (KSC). Die polnische Strafregisterauskunft ist vor Übernahme der Aufgaben nach Art. 8 oder 11 erforderlich; Art. 8f Abs. 3 erkennt eine gültige Sicherheitsfreigabe mindestens der Stufe vertraulich an. CISO-Rolle und Delegation beseitigen die gesetzliche Verantwortung der Leitung nach Art. 8c nicht. KSC schreibt keine Stelle mit der Bezeichnung CISO vor.
Organisationen, die Sicherheit wirksam steuern wollen, benötigen einen konsistenten GRC-Ansatz. So kann der CISO die Lage tatsächlich kontrollieren und die Entwicklung der Organisation unterstützen.