GRC w sektorze wodociągowym: jak przygotować się na wymagania NIS2?
Jeszcze kilka lat temu przedsiębiorstwa wodociągowe nie były postrzegane jako szczególnie narażone na cyberzagrożenia. Dziś sytuacja wygląda zupełnie inaczej. Postępująca cyfryzacja infrastruktury, integracja systemów IT i OT oraz rosnące uzależnienie od technologii sprawiają, że sektor wodociągowy staje się istotnym elementem infrastruktury krytycznej.
Dlaczego wodociągi muszą dziś myśleć o GRC?
Jeszcze kilka lat temu przedsiębiorstwa wodociągowe nie były postrzegane jako szczególnie narażone na cyberzagrożenia. Dziś sytuacja wygląda zupełnie inaczej. Postępująca cyfryzacja infrastruktury, integracja systemów IT i OT oraz rosnące uzależnienie od technologii sprawiają, że sektor wodociągowy staje się istotnym elementem infrastruktury krytycznej.
W praktyce oznacza to, że każda awaria, incydent lub skuteczny atak może mieć bezpośredni wpływ na funkcjonowanie społeczeństwa. Jednocześnie rosną wymagania regulacyjne, w tym wynikające z dyrektywy NIS2, które nakładają na organizacje obowiązek systemowego podejścia do bezpieczeństwa.
W wielu przypadkach rzeczywistość operacyjna nadal opiera się jednak na rozproszonych danych, arkuszach Excel i działaniach podejmowanych dopiero w reakcji na problem. Takie podejście nie tylko utrudnia spełnienie wymagań regulacyjnych, ale przede wszystkim znacząco zwiększa poziom ryzyka.
Właśnie w tym miejscu pojawia się GRC (Governance Risk & Compliance) – podejście, które pozwala uporządkować zarządzanie organizacją w kontekście ryzyka, zgodności i bezpieczeństwa.
Czym jest GRC i jak działa w praktyce?
GRC (Governance Risk & Compliance) to model zarządzania, który łączy w jednym systemie trzy kluczowe obszary: nadzór organizacyjny, zarządzanie ryzykiem oraz zarządzanie zgodnością.
W praktyce oznacza to odejście od silosowego podejścia, w którym każdy obszar funkcjonuje niezależnie, na rzecz spójnego systemu, w którym wszystkie informacje są ze sobą powiązane. Dzięki temu organizacja zyskuje pełny obraz sytuacji i może podejmować decyzje w oparciu o dane, a nie intuicję.
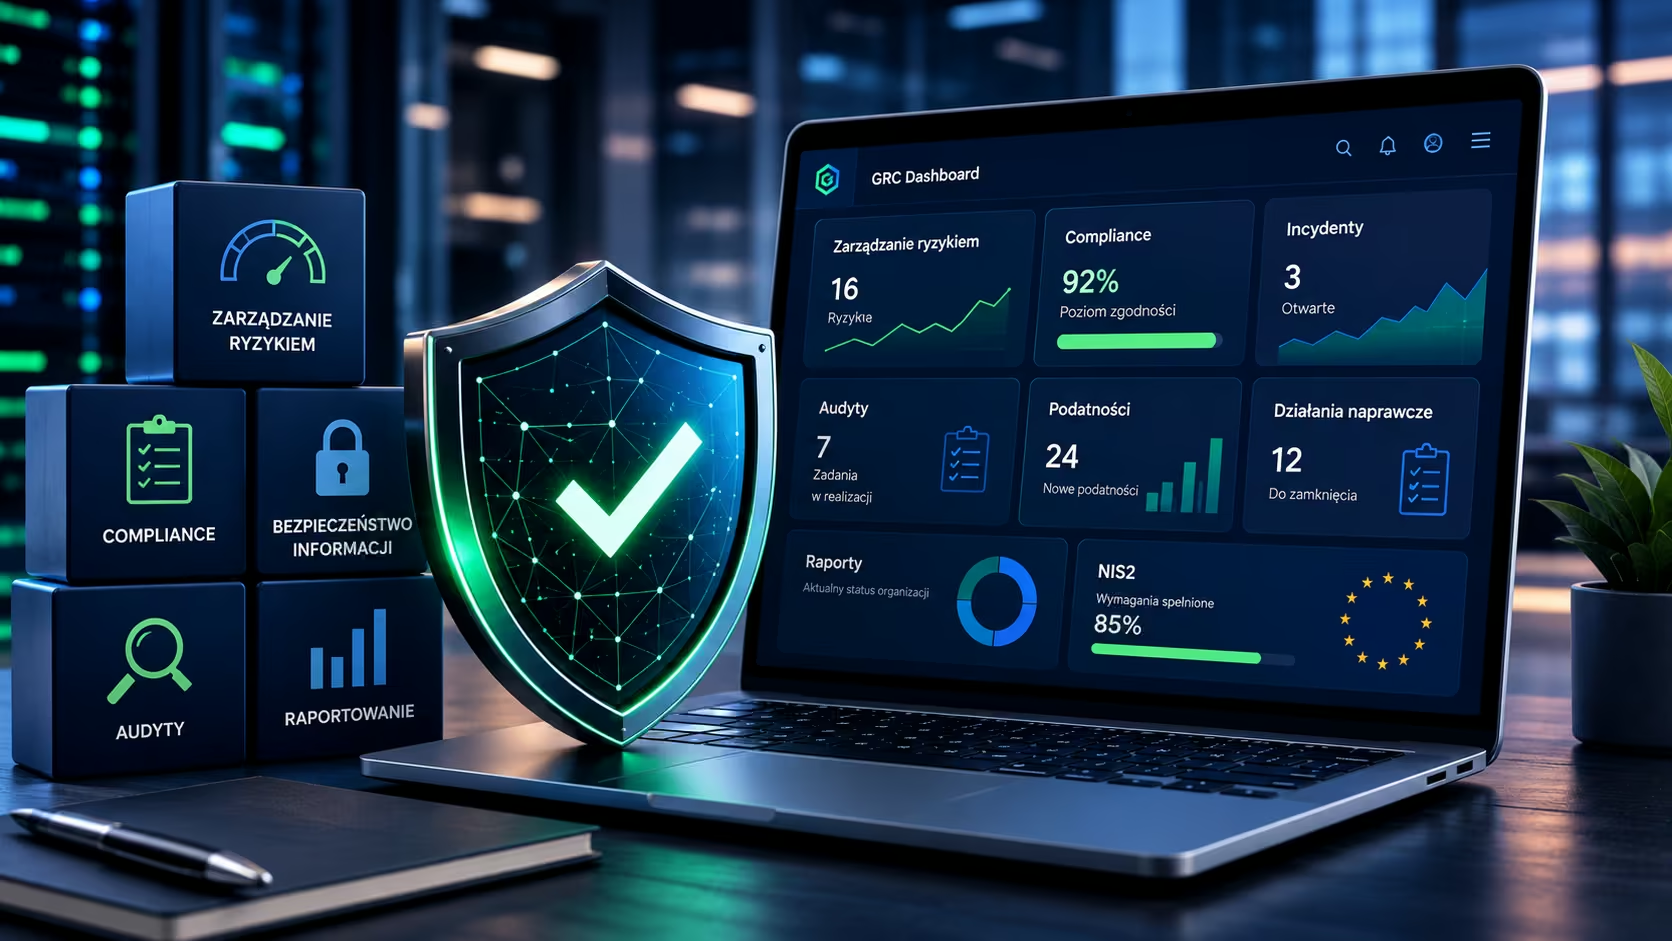
W dobrze zaprojektowanym środowisku GRC procesy takie jak identyfikacja ryzyk, monitorowanie incydentów, zarządzanie podatnościami czy kontrola działań naprawczych są ze sobą zintegrowane. Kluczową rolę odgrywa tutaj system zarządzania ryzykiem, który stanowi fundament całego podejścia, oraz system compliance, który pozwala monitorować zgodność z wymaganiami regulacyjnymi, w tym NIS2.
NIS2 w wodociągach – co realnie się zmienia?
Dyrektywa NIS2 zmienia podejście do bezpieczeństwa z formalnego na operacyjne. Nie wystarczy już posiadać dokumentacji czy procedur – organizacje muszą wykazać, że rzeczywiście zarządzają ryzykiem i kontrolują swoje środowisko.
W praktyce oznacza to konieczność wdrożenia podejścia opartego na ryzyku, które obejmuje zarówno obszar IT, jak i systemy operacyjne. Równie istotne staje się zarządzanie incydentami oraz zapewnienie kontroli nad dostawcami, którzy często stanowią najsłabsze ogniwo w całym ekosystemie.
Szczególnie ważnym elementem jest również raportowanie. Zarząd nie tylko powinien mieć dostęp do informacji o stanie bezpieczeństwa, ale także ponosi bezpośrednią odpowiedzialność za podejmowane decyzje. To oznacza, że należy przedstawiać dane w sposób uporządkowany, czytelny i aktualny.
W praktyce wdrożenie NIS2 wymusza rozwój takich obszarów jak zarządzanie ryzykiem operacyjnym, zarządzanie compliance oraz wykorzystanie narzędzi wspierających, takich jak oprogramowanie GRC.
Jak wdrożyć system zarządzania ryzykiem w wodociągach?
Wdrożenie skutecznego systemu zarządzania ryzykiem to proces, który wymaga zarówno zrozumienia specyfiki organizacji, jak i konsekwentnego podejścia do jego utrzymania.
Pierwszym krokiem jest identyfikacja ryzyk. W sektorze wodociągowym obejmuje ona zarówno systemy IT, jak i infrastrukturę operacyjną, w tym systemy sterowania. Do tego dochodzą zależności od dostawców oraz czynnik ludzki, który wciąż pozostaje jednym z głównych źródeł zagrożeń.
Kolejnym etapem jest ocena ryzyka RCSA (Risk & Control Self-Assessment). To właśnie ona pozwala przełożyć zidentyfikowane zagrożenia na realny wpływ biznesowy. Organizacja jest w stanie określić, które ryzyka są krytyczne, kto za nie odpowiada oraz czy istniejące zabezpieczenia są wystarczające.
Jednak sam proces identyfikacji i oceny nie wystarczy. Kluczowe znaczenie ma ciągłe monitorowanie oraz raportowanie, które umożliwia podejmowanie decyzji na poziomie zarządczym.
Raportowanie jako fundament skutecznego GRC
Jednym z najczęstszych problemów w organizacjach jest brak spójnego raportowania. Dane istnieją, ale są rozproszone i trudne do interpretacji.
Dlatego w ramach GRC szczególne znaczenie mają cykliczne raporty, które porządkują informacje i nadają im kontekst. Przykładem jest miesięczny raport ryzyk, który pokazuje nie tylko liczbę ryzyk, ale również ich strukturę oraz zmiany w czasie. Dzięki temu zarząd może szybko zidentyfikować obszary wymagające interwencji.
Uzupełnieniem jest dashboard zarządu, który zapewnia dostęp do kluczowych wskaźników, trendów oraz alertów. To narzędzie, które pozwala przejść od reaktywnego do proaktywnego zarządzania.
Zarządzanie compliance – jak spełnić wymagania NIS2 w praktyce?
W wielu organizacjach compliance wciąż postrzegane jest jako obowiązek formalny. Tymczasem w kontekście NIS2 jest to proces, który musi być realizowany w sposób ciągły i mierzalny.
Skuteczne zarządzanie compliance polega na bieżącym monitorowaniu poziomu zgodności, identyfikowaniu luk oraz egzekwowaniu działań naprawczych. W praktyce oznacza to konieczność wdrożenia systemu compliance, który pozwala uporządkować te procesy i powiązać je z ryzykiem.
Szczególną rolę odgrywają tutaj raporty zgodności, które pokazują aktualny stan organizacji w odniesieniu do wymagań NIS2, a także raporty działań, które pozwalają ocenić skuteczność podejmowanych inicjatyw. Coraz większe znaczenie ma również ocena dostawców, ponieważ to właśnie w łańcuchu dostaw często pojawiają się największe zagrożenia.
Dlaczego oprogramowanie GRC staje się koniecznością?
Wraz ze wzrostem liczby obowiązków oraz poziomu złożoności środowiska, ręczne zarządzanie ryzykiem i compliance przestaje być możliwe. Arkusze kalkulacyjne i komunikacja mailowa nie zapewniają ani spójności, ani aktualności danych.
Dlatego coraz więcej organizacji wdraża oprogramowanie GRC, które umożliwia centralizację informacji i automatyzację procesów. Dzięki temu możliwe jest nie tylko bieżące monitorowanie sytuacji, ale także szybkie reagowanie na zmiany.
Systemy tego typu integrują dane dotyczące ryzyk, incydentów i podatności, a następnie prezentują je w formie raportów i dashboardów. To właśnie ta integracja stanowi największą wartość, ponieważ pozwala spojrzeć na bezpieczeństwo w sposób całościowy.
Najczęstsze błędy przy wdrażaniu GRC
W praktyce wiele organizacji napotyka podobne problemy. Najczęściej wynikają one z traktowania GRC jako projektu jednorazowego, a nie procesu ciągłego.
Częstym błędem jest również brak zaangażowania zarządu oraz opieranie się na rozproszonych narzędziach zamiast wdrożenia spójnego rozwiązania. W efekcie organizacja formalnie spełnia część wymagań, ale nie ma realnej kontroli nad ryzykiem.
Podsumowanie
Wdrożenie GRC (Governance Risk & Compliance) w sektorze wodociągowym jest dziś nie tylko odpowiedzią na wymagania NIS2. Daje to przede wszystkim sposób na zwiększenie odporności organizacyjnej.
Połączenie systemu zarządzania ryzykiem, skutecznego zarządzania compliance oraz wykorzystania oprogramowania GRC pozwala uporządkować procesy, poprawić jakość decyzji i ograniczyć ryzyko operacyjne.
NIS2 nie jest więc wyłącznie obowiązkiem regulacyjnym. Dla wielu organizacji może stać się impulsem do realnej transformacji sposobu zarządzania bezpieczeństwem.