Czym jest NIS2? Kompletny przewodnik
NIS2 to unijna dyrektywa dotycząca cyberbezpieczeństwa, której celem jest zwiększenie odporności organizacji na cyberzagrożenia oraz ujednolicenie wymagań w zakresie bezpieczeństwa sieci i systemów informatycznych. Dyrektywa zastępuje wcześniejszą wersję przepisów NIS i rozszerza zarówno zakres podmiotów objętych regulacjami, jak i obowiązki związane z zarządzaniem cyberbezpieczeństwem.
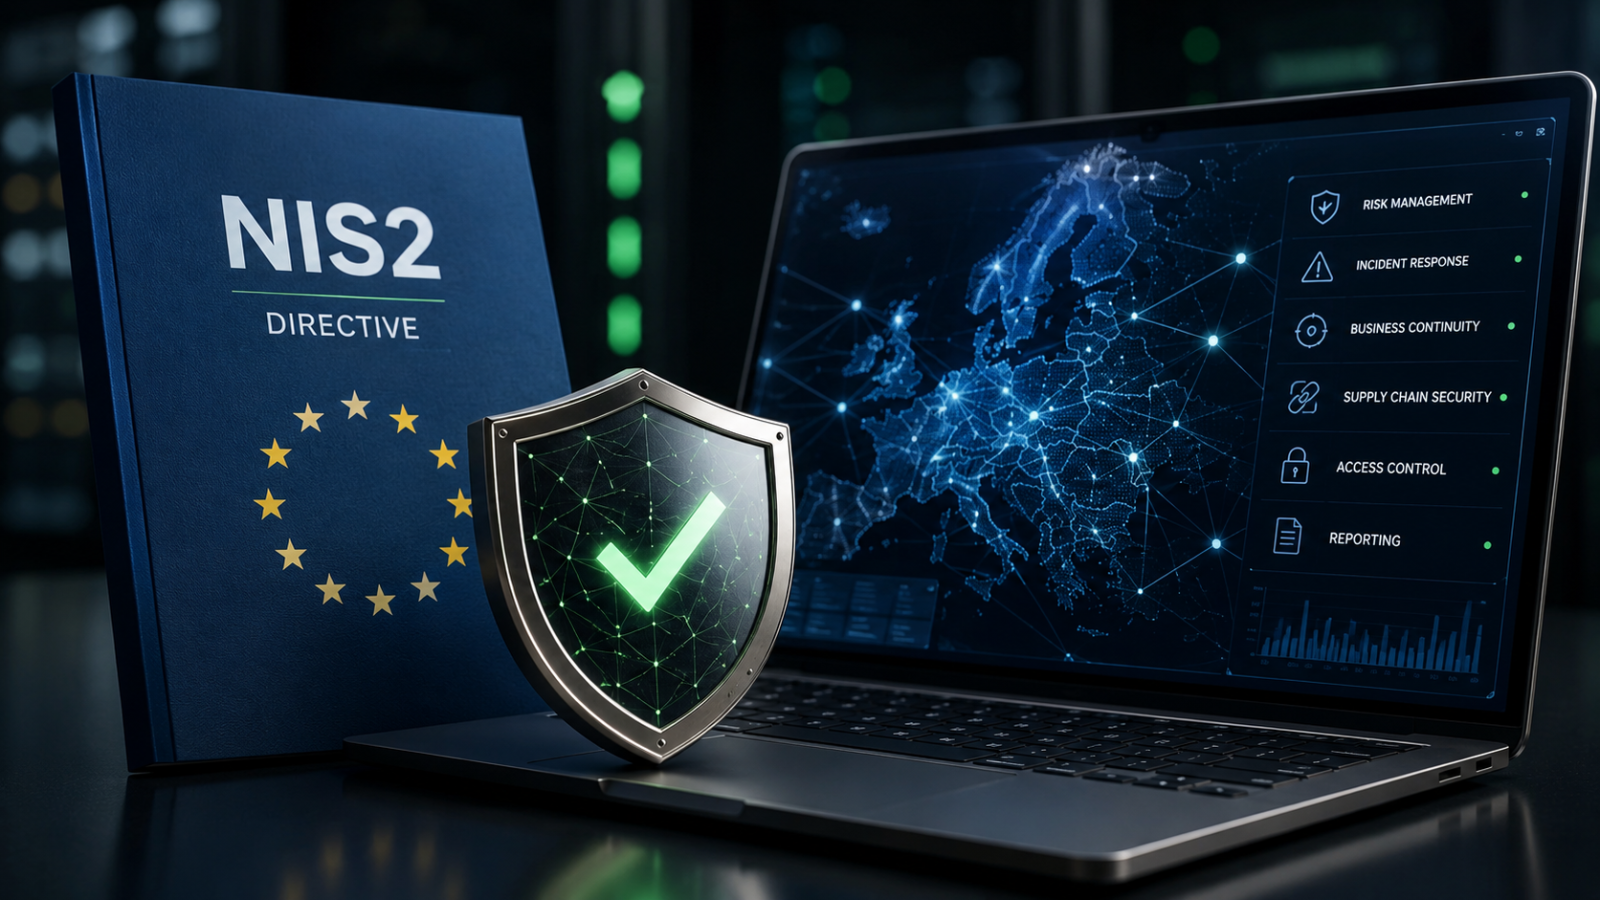
Czym jest NIS2? NIS2 to unijna dyrektywa dotycząca cyberbezpieczeństwa, której celem jest zwiększenie odporności organizacji na cyberzagrożenia oraz ujednolicenie wymagań w zakresie bezpieczeństwa sieci i systemów informatycznych. Dyrektywa zastępuje wcześniejszą wersję przepisów NIS i rozszerza zarówno zakres podmiotów objętych regulacjami, jak i obowiązki związane z zarządzaniem cyberbezpieczeństwem.
W praktyce oznacza to, że znacznie więcej organizacji będzie zobowiązanych do wdrożenia odpowiednich środków technicznych i organizacyjnych, zarządzania ryzykiem oraz raportowania incydentów bezpieczeństwa. Co więcej, odpowiedzialność za realizację tych obowiązków spoczywa również na kadrze zarządzającej.
NIS2 nie jest jedynie kolejnym zestawem wymagań formalnych. Przede wszystkim promuje podejście oparte na analizie ryzyka, ciągłym doskonaleniu procesów oraz budowaniu odporności organizacji na współczesne zagrożenia cybernetyczne.
Dlaczego powstała dyrektywa NIS2?
Pierwsza dyrektywa NIS została przyjęta w 2016 roku i miała poprawić poziom cyberbezpieczeństwa w państwach Unii Europejskiej. Jednak w ciągu kilku lat krajobraz zagrożeń znacząco się zmienił. Coraz częstsze ataki ransomware, rosnąca liczba incydentów oraz postępująca cyfryzacja pokazały, że dotychczasowe przepisy nie są już wystarczające.
Dlatego Komisja Europejska opracowała dyrektywę NIS2, która:
- rozszerza liczbę sektorów objętych regulacjami,
- zwiększa odpowiedzialność kierownictwa,
- wprowadza bardziej szczegółowe wymagania dotyczące zarządzania ryzykiem,
- ujednolica zasady raportowania incydentów,
- wzmacnia współpracę państw członkowskich w zakresie cyberbezpieczeństwa.
W efekcie organizacje mają nie tylko lepiej chronić swoje systemy, ale również skuteczniej reagować na incydenty oraz ograniczać ich wpływ na ciągłość działania.
Kogo dotyczy NIS2?
Jedną z największych zmian wprowadzonych przez NIS2 jest rozszerzenie katalogu podmiotów objętych obowiązkami.
Dyrektywa obejmuje między innymi organizacje działające w sektorach:
- ochrony zdrowia,
- energetyki,
- transportu,
- gospodarki wodnej,
- administracji publicznej,
- infrastruktury cyfrowej,
- usług ICT,
- usług pocztowych i kurierskich,
- produkcji wybranych wyrobów,
- gospodarowania odpadami.
Co istotne, obowiązki wynikające z NIS2 mogą dotyczyć również wielu średnich organizacji, które wcześniej nie podlegały przepisom dyrektywy NIS.
Zakres obowiązków zależy od rodzaju prowadzonej działalności, wielkości organizacji oraz jej znaczenia dla funkcjonowania państwa i gospodarki.
Jakie obowiązki wprowadza NIS2?
Dyrektywa NIS2 koncentruje się przede wszystkim na budowaniu odporności organizacji oraz ograniczaniu ryzyka cyberbezpieczeństwa.
Do najważniejszych obowiązków należą:
- wdrożenie procesu zarządzania ryzykiem,
- stosowanie odpowiednich środków bezpieczeństwa,
- zarządzanie podatnościami,
- zarządzanie incydentami,
- zapewnienie ciągłości działania,
- monitorowanie dostawców i łańcucha dostaw,
- szkolenie pracowników,
- raportowanie incydentów do właściwych organów.
Ponadto organizacje powinny regularnie oceniać skuteczność wdrożonych zabezpieczeń oraz aktualizować je w odpowiedzi na nowe zagrożenia.
Zarządzanie ryzykiem jako fundament NIS2
Jednym z najważniejszych elementów dyrektywy jest podejście oparte na ryzyku.
Nie chodzi wyłącznie o wdrożenie zabezpieczeń technicznych. Przede wszystkim organizacja powinna rozumieć, jakie zagrożenia mogą wpłynąć na jej działalność, oceniać ich wpływ oraz planować działania ograniczające ryzyko.
Proces ten obejmuje między innymi:
- identyfikację zagrożeń,
- analizę ryzyka,
- ocenę poziomu ryzyka,
- planowanie działań ograniczających,
- monitorowanie skuteczności zabezpieczeń.
Dzięki temu organizacja może skuteczniej przygotować się na incydenty oraz ograniczyć ich wpływ na działalność.
➡️ Przeczytaj również: Czym jest zarządzanie ryzykiem? Kompletny przewodnik dla organizacji.
NIS2 a compliance
Spełnienie wymagań NIS2 nie polega wyłącznie na wdrożeniu odpowiednich zabezpieczeń technicznych. Organizacja musi również wykazać, że zarządza zgodnością z obowiązującymi przepisami i potrafi udokumentować podejmowane działania.
Dlatego proces compliance odgrywa kluczową rolę we wdrażaniu dyrektywy. Obejmuje on monitorowanie wymagań, przypisywanie odpowiedzialności, prowadzenie dokumentacji oraz przygotowanie organizacji do audytów i kontroli.
➡️ Dowiedz się więcej: Czym jest compliance? Jak zarządzać zgodnością w organizacji?
NIS2 a GRC
Wraz ze wzrostem liczby obowiązków coraz więcej organizacji wdraża rozwiązania klasy GRC (Governance, Risk & Compliance).
Platforma GRC umożliwia połączenie zarządzania ryzykiem, compliance, incydentami oraz działaniami naprawczymi w jednym miejscu. Dzięki temu organizacja może łatwiej monitorować poziom zgodności z wymaganiami NIS2, przygotowywać raporty oraz zarządzać realizacją obowiązków.
➡️ Przeczytaj również: Czym jest GRC? Kompletny przewodnik po Governance, Risk & Compliance.
Najczęstsze błędy podczas wdrażania NIS2
Wdrażanie NIS2 nie powinno ograniczać się wyłącznie do przygotowania dokumentacji lub zakupu nowych narzędzi. W praktyce wiele organizacji popełnia podobne błędy, które utrudniają osiągnięcie zgodności z wymaganiami dyrektywy.
Najczęściej spotykane problemy to:
- traktowanie wdrożenia NIS2 jako jednorazowego projektu,
- brak regularnej analizy ryzyka,
- niewystarczające zaangażowanie kadry zarządzającej,
- brak monitorowania podatności oraz incydentów,
- rozproszenie dokumentacji w wielu systemach,
- brak odpowiedzialności za realizację wymagań,
- niewystarczające raportowanie do kierownictwa.
W rezultacie organizacja spełnia jedynie część wymagań formalnych, natomiast nie zwiększa realnego poziomu bezpieczeństwa ani odporności na cyberzagrożenia.
Jak przygotować organizację do NIS2?
Przygotowanie organizacji do NIS2 warto rozpocząć od analizy obecnego poziomu dojrzałości procesów bezpieczeństwa. Następnie należy zidentyfikować wymagania, ocenić poziom ryzyka oraz określić obszary wymagające poprawy.
Najczęściej proces obejmuje:
- Identyfikację obowiązujących wymagań.
- Analizę ryzyka dla procesów i zasobów.
- Ocenę obecnego poziomu zgodności.
- Opracowanie planu działań naprawczych.
- Przypisanie odpowiedzialności.
- Wdrożenie odpowiednich środków bezpieczeństwa.
- Monitorowanie zgodności oraz raportowanie.
Ponadto warto regularnie weryfikować skuteczność wdrożonych działań i aktualizować je wraz ze zmieniającymi się zagrożeniami oraz nowymi wymaganiami regulacyjnymi.
Dlaczego NIS2 warto wdrażać z wykorzystaniem platformy GRC?
Liczba obowiązków wynikających z NIS2 powoduje, że zarządzanie zgodnością w arkuszach Excel staje się coraz mniej efektywne. Dlatego wiele organizacji decyduje się na wdrożenie platform klasy GRC (Governance, Risk & Compliance).
Platforma GRC pozwala połączyć w jednym miejscu informacje dotyczące:
- zarządzania ryzykiem,
- compliance,
- podatności,
- incydentów bezpieczeństwa,
- audytów,
- działań naprawczych,
- raportowania.
Dzięki temu kierownictwo otrzymuje aktualny obraz poziomu zgodności z wymaganiami NIS2, a jednocześnie organizacja może szybciej reagować na nowe zagrożenia oraz skuteczniej przygotowywać się do audytów.
Przykład z praktyki
Średniej wielkości przedsiębiorstwo z sektora wodociągowego rozpoczęło przygotowania do wdrożenia NIS2. Początkowo informacje dotyczące ryzyka, incydentów, podatności oraz działań naprawczych były przechowywane w różnych arkuszach i dokumentach. W efekcie przygotowanie raportów zajmowało wiele godzin, a kierownictwo nie miało pełnego obrazu poziomu zgodności.
Po wdrożeniu platformy GRC organizacja uporządkowała procesy zarządzania ryzykiem oraz compliance. Dzięki temu wszystkie informacje zostały zebrane w jednym miejscu, co ułatwiło monitorowanie zgodności z NIS2, planowanie działań oraz raportowanie.
Podsumowanie
NIS2 to jedna z najważniejszych regulacji dotyczących cyberbezpieczeństwa w Unii Europejskiej. Jej celem jest zwiększenie odporności organizacji na cyberzagrożenia poprzez skuteczne zarządzanie ryzykiem, wdrażanie odpowiednich środków bezpieczeństwa oraz budowanie kultury zgodności.
Jednocześnie wdrożenie NIS2 nie powinno być traktowane wyłącznie jako obowiązek prawny. To również szansa na uporządkowanie procesów, poprawę bezpieczeństwa informacji oraz lepsze przygotowanie organizacji do przyszłych wyzwań.
Połączenie wymagań NIS2 z procesami Governance, Risk & Compliance pozwala skuteczniej zarządzać zgodnością, ograniczać ryzyko oraz podejmować decyzje na podstawie rzetelnych danych.